觀點 · 資訊分享
OpenAI 公開自己怎麼安全地用 Codex:沙箱、網路白名單、金鑰存放與稽核日誌一次看
OpenAI 在 5 月 8 日分享內部管控 Codex 這類 AI 寫程式助手的做法:用沙箱與核准機制限制動作、管網路出口、強制用公司帳號登入,並匯出日誌供資安團隊追查。文中附了設定範例,小團隊也能參考。
- 發布
- 2026-05-08
- 篇幅
- 約 3 分鐘 · 1,552 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
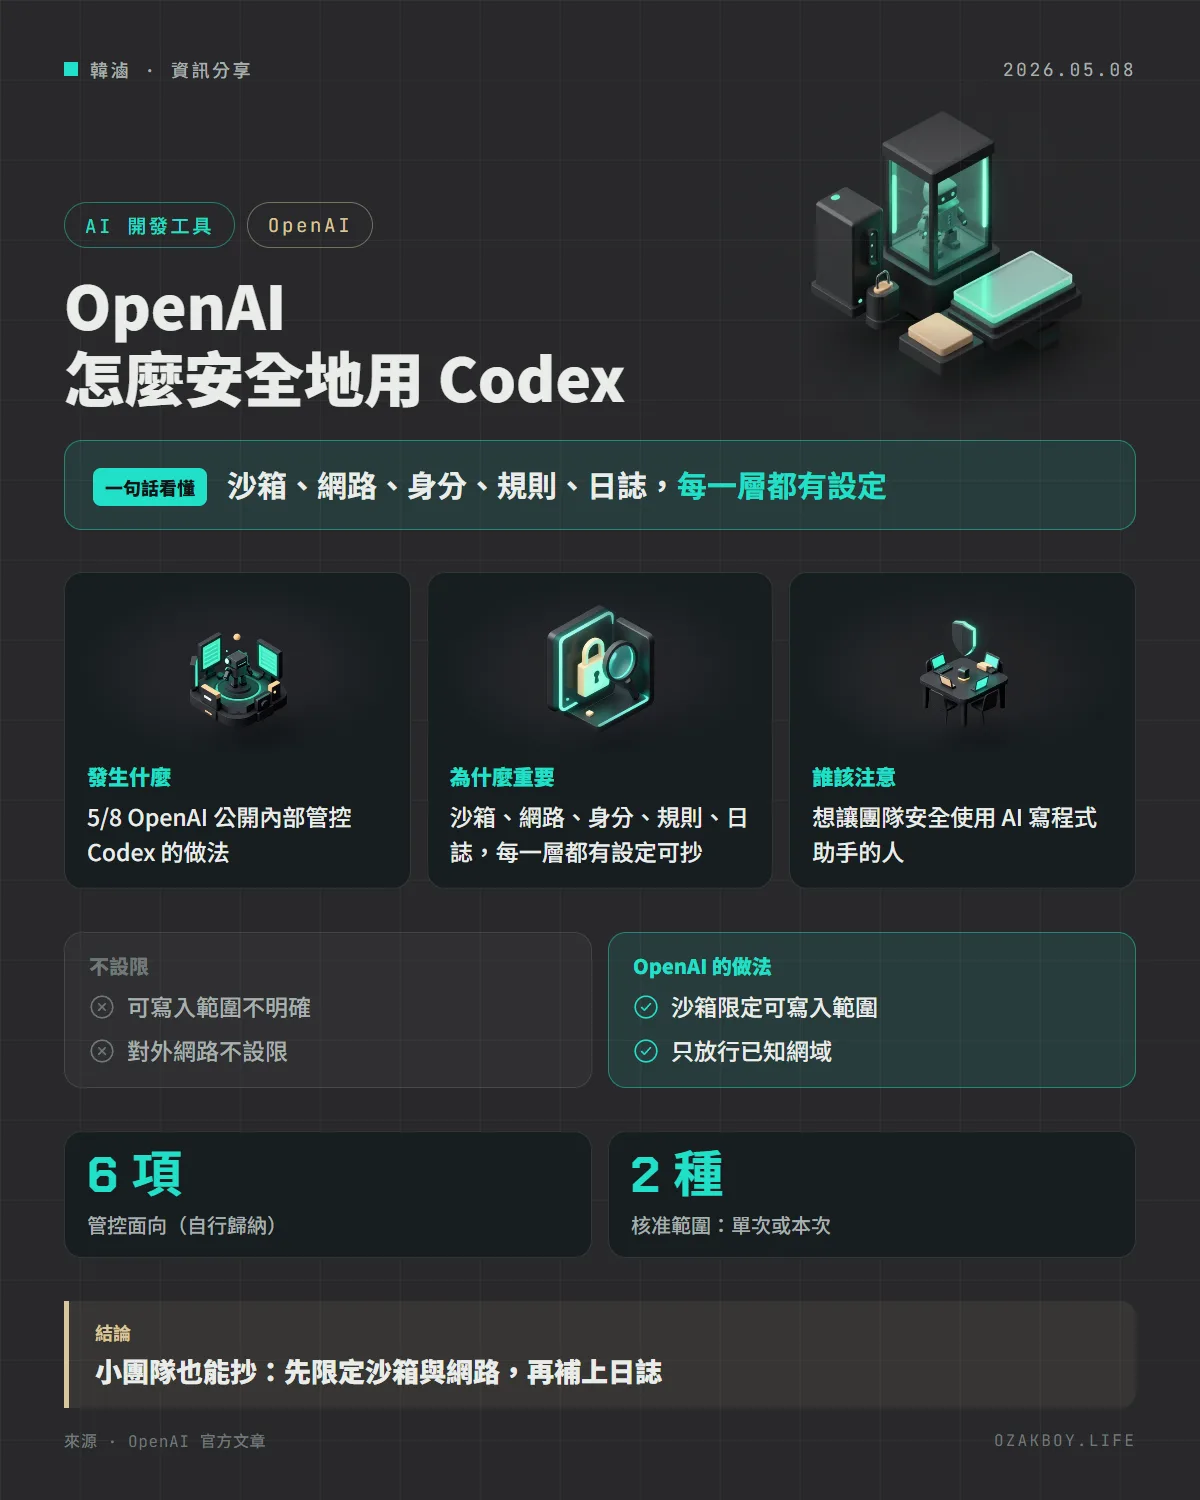
一句話看懂:OpenAI 公開了自家怎麼管 Codex:用沙箱劃範圍、用核准機制擋高風險動作、限制網路、綁定公司帳號,還匯出日誌讓資安團隊追查,且附上設定範例。
先用白話講:為什麼 AI 助手要被管?
AI 寫程式助手像是一位能操作你電腦的實習生:很能幹,但如果沒有邊界,一個誤判就可能刪錯檔、連到不該連的網站。
管理的做法跟帶實習生很像:給他一間工作室(沙箱)、重大決定要先問(核准)、不能隨便出門(網路限制)、做了什麼都留紀錄(日誌)。
發生什麼事
OpenAI 在 5 月 8 日發表文章,說明內部部署 Codex 的原則:在有邊界的環境裡要有生產力,低風險動作不要打斷,高風險動作要停下來審核。 文章談到這幾個面向(分類為我自行歸納):
| 面向 | 做法 |
|---|---|
| 沙箱與核准 | 沙箱定義能寫哪裡、能否連網;核准決定何時要問人,可核准一次或整個工作階段的同類動作 |
| 網路存取 | 不開放無限制對外連線;允許已知網域、封鎖不想連的網域、陌生網域要核准 |
| 身分與憑證 | 憑證存在系統金鑰圈、強制用 ChatGPT 登入並綁定公司工作區 |
| 規則 | 常見無害指令放行,特定危險指令封鎖或要求核准 |
| 集中管理設定 | 管理者強制的要求使用者無法覆寫,涵蓋桌面 App、CLI 與 IDE 外掛 |
| 日誌與稽核 | 匯出提示、核准決定、工具結果、MCP 使用與網路事件,供追查「為什麼」 |
給開發者的技術細節
文章附了幾段設定範例,以下是重點(名稱是官方範例中的設定項):
- 開啟自動審核:
approvals_reviewer = "auto_review" - 限制沙箱模式:
allowed_sandbox_modes只允許唯讀與工作區可寫 - 網路搜尋只用快取:
allowed_web_search_modes = ["cached"] - 網路代理可設定允許與封鎖的網域清單
- 憑證存放:
cli_auth_credentials_store = "keyring",登入方式強制chatgpt,並綁定指定的工作區 - 規則檔用
prefix_rule描述指令前綴與決定,例如允許gh pr view、kubectl get - 日誌:設定 OpenTelemetry 匯出器,把事件送到自己的收集端
官方說他們還用 Codex 日誌搭配資安分流的 AI 代理:端點警報出現時,日誌能補充使用者與代理的意圖,再交給資安團隊審閱。
小團隊怎麼抄作業
- 先限定 AI 助手可寫入的資料夾,不要開整台電腦
- 網路只放行已知網域,其餘需要確認
- 登入憑證放系統金鑰圈,不要放進專案的純文字檔案
- 把「看起來安全」的唯讀指令列白名單,危險指令列黑名單
- 開啟日誌,出事時才查得到「為什麼」
以上第 1~5 點是我依文章內容整理的建議,不是官方的步驟清單。
我的看法
這篇文章最有價值的不是「OpenAI 多厲害」,而是它示範了一個思路:不要靠「AI 應該不會亂來」,而是用設定把邊界寫死。對接案者來說,客戶最常問的就是「AI 會不會亂動我的資料」,能拿出一份具體的限制清單,比保證「很安全」有說服力。
另外要留意,OpenAI 的環境有企業工作區與合規平台,一般小團隊不一定有;但沙箱、網路白名單、金鑰圈這三件事,用本機設定就能先做到。
名詞小辭典
- 沙箱(Sandbox):隔離的執行環境,限制程式能碰哪些檔案與網路。
- 核准(Approval):AI 要做超出邊界的事時,先停下來問使用者。
- MCP:讓 AI 連接外部工具與服務的協定。
- OpenTelemetry:一種標準的觀測資料格式,用來匯出日誌與指標。
資料來源
常見問題
沙箱和核准有什麼不同?
沙箱是技術上的邊界,決定 Codex 能寫哪些地方、能不能連網、哪些路徑受保護;核准政策則是決定什麼時候必須先問人。兩者搭配使用。
自動審核模式是什麼?
官方說這是開啟後會讓一個自動審核的子代理,依動作與最近的脈絡,自動核准低風險動作,或在使用者授權足夠時核准高風險動作,以減少打斷使用者的次數。
一般小團隊可以怎麼參考?
文章附的設定都是 Codex 設定檔的寫法。小團隊至少可以參考三件事:限定可寫入的資料夾、限制網路只連已知網域、把憑證放進系統金鑰圈而不是純文字檔案。
接著讀
全部觀點 →OpenAI 推出 Agents API 公開測試:Codex 背後的代理引擎開放給開發者,API 本身不另收費OpenAI 把 Codex 用的代理引擎(harness)做成 Agents API,開放公開測試。一個 API 呼叫就能建立會寫程式、跑指令、接 MCP 的 AI 代理,可選 OpenAI 代管沙盒、自家機器或 9 家合作廠商;API 不另收費,只付模型與工具用量。閱讀 →OpenAI 發文呼籲盡快用 AI 做資安:15 分鐘替一個靜態網站找出 13 個問題,並列出 10 步建議OpenAI 的 Greg Brockman 發文說,資安防守方的「窗口期」只剩幾個月。他讓 AI 檢查自己的網站,15 分鐘找出 13 個問題,又花約一小時修完,並列出組織現在該做的 10 件事。閱讀 →OpenAI 要收購 Ona:Codex 每週 500 萬人用,下一步是關掉筆電也能繼續工作OpenAI 宣布將收購雲端開發環境公司 Ona,目標是讓 Codex 在企業自己的雲端環境裡長時間跑任務。官方說 Codex 每週使用者已超過 500 萬人。閱讀 →