觀點 · 資訊分享
PAN-OS 的 IKEv2 漏洞 CVE-2026-0263:未登入就可能在防火牆執行程式碼,但要特定 VPN 設定才會中
Palo Alto Networks 在 5 月 13 日公布 PAN-OS 的 IKEv2 緩衝區溢位漏洞,未驗證的攻擊者可能在防火牆上執行程式碼或造成服務中斷。只有使用非 NIST 核可後量子加密套件的 IKEv2 VPN 才會受影響。
- 發布
- 2026-05-14
- 篇幅
- 約 3 分鐘 · 1,520 字
- 結構
- 8 節 + 4 題常見問題
- 標籤
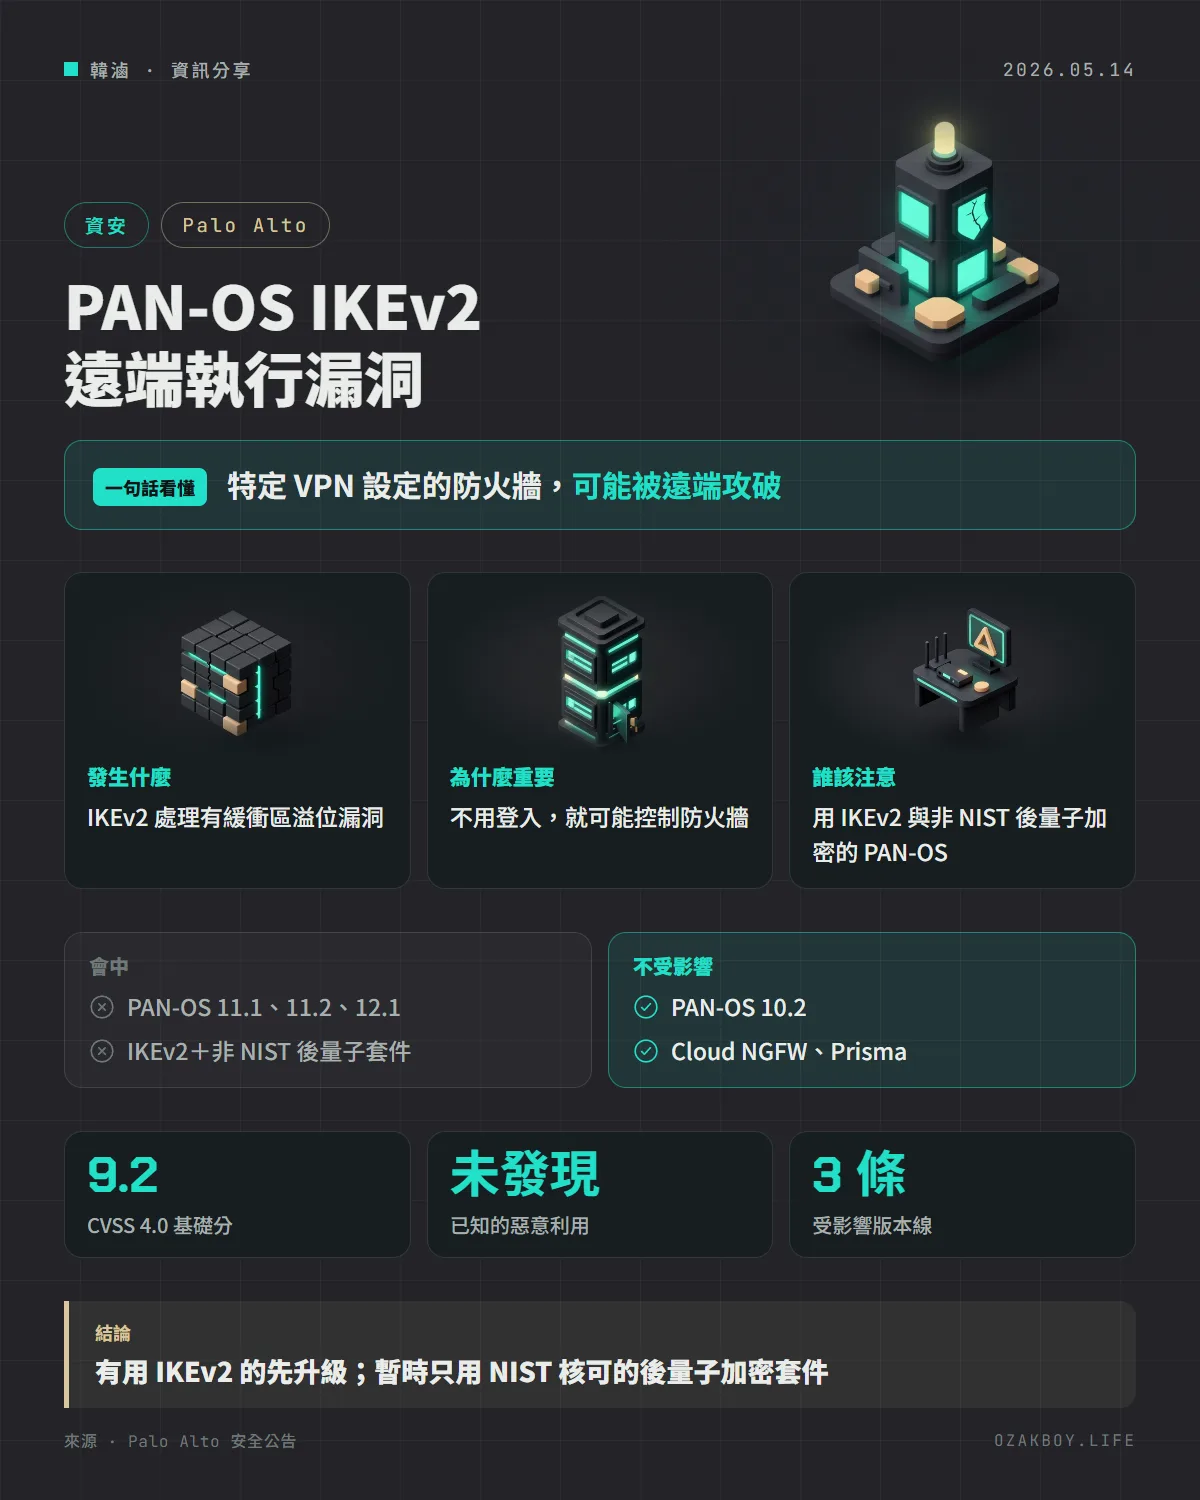
一句話看懂:Palo Alto 的防火牆作業系統 PAN-OS 在處理 IKEv2 時有緩衝區溢位漏洞,未登入的攻擊者可能遠端執行程式碼;但只有使用特定加密套件的 VPN 設定才會中。
先用白話講:這個漏洞是什麼?
防火牆像是公司網路大門的警衛。IKEv2 是警衛和遠端員工建立 VPN 加密通道時用的「對暗號流程」。這次的問題出在警衛處理暗號的那一步:如果有人送來刻意做過手腳、長度超出預期的資料,警衛的記憶區塊會被塞爆(這叫緩衝區溢位),攻擊者就可能趁機讓警衛執行不屬於它的指令。
發生什麼事
Palo Alto Networks 在 5 月 13 日公布安全公告 CVE-2026-0263:
- 位置:PAN-OS 處理 IKEv2 的程式碼,弱點類型是越界寫入(CWE-787)
- 影響:未驗證、從網路發動的攻擊者,可能在防火牆上以高權限執行任意程式碼,或造成服務中斷(DoS)
- 評分:官方列出 CVSS 4.0 基礎分數 9.2;加入「目前未發現利用」等威脅因素後的分數是 7.2;攻擊複雜度標示為高
- 發現者:Palo Alto Networks 自己的內部資安團隊
- 利用狀況:官方說目前沒有發現惡意利用
哪些情況才會中
官方明確寫了「需要的設定」:IKEv2 VPN 隧道,使用了非 NIST 核可的後量子加密(PQC)套件。
| 產品 | 狀態 |
|---|---|
| PAN-OS 12.1、11.2、11.1 的多個版本 | 受影響(要符合上述設定) |
| PAN-OS 10.2 | 不受影響 |
| Panorama、Cloud NGFW、Prisma Access | 不受影響 |
該怎麼辦
- 升級:官方頁面列出各版本線的修正版,例如 12.1.7、11.2.12、11.1.15 以上,或各小版本對應的 hotfix(例如 11.2.10-h6)。詳細對照請看官方公告的表格
- 暫時緩解:如果你有用 IKEv2 VPN,只讓隧道使用 NIST 核可的後量子加密套件
- 後續:該公告頁在 5 月 28 日更新過數個修正版的發布時程,建議升級前再確認最新內容
給開發者的技術細節
- 官方的暴露條件很具體:必須是 IKEv2 加上特定的後量子加密設定,所以第一步是盤點自己的 VPN 設定,而不是急著全面緊急升級
- 自動化欄位標示為「可自動化攻擊」(Automatable: YES),官方建議急迫度為最高(HIGHEST),所以符合條件的環境不要拖
- 老舊且已不支援的 PAN-OS 版本,官方的建議是升級到仍受支援的修正版
我的看法
我自己不管理 PAN-OS 這種等級的設備,但接案時偶爾會遇到客戶的辦公室或工廠網路有一台防火牆,沒人知道誰負責更新。這類設備的風險在於「放在網路最前線,又很少人碰」。
這則公告有個值得學的地方:官方把「要符合哪個設定才會中」寫得很清楚。遇到防火牆或 VPN 的漏洞,不要只看分數,先確認自己的設定是否真的在範圍內,再決定是緊急處理還是排進維護窗口。如果真的符合條件,先套用官方的暫時緩解辦法,再安排升級。
名詞小辭典
- PAN-OS:Palo Alto Networks 防火牆的作業系統。
- IKEv2:建立 VPN 加密通道時,雙方交換金鑰的流程與標準。
- 緩衝區溢位:程式收到超過預期長度的資料,蓋到不該動的記憶體,可能被利用來執行惡意指令。
- 後量子加密(PQC):為了抵抗未來量子電腦攻擊而設計的新型加密方式,NIST 是美國負責制定標準的機構。
資料來源
常見問題
PAN-OS 是什麼?
Palo Alto Networks 防火牆使用的作業系統。企業常把它放在網路出入口,用來過濾流量與提供 VPN 連線。
我一定會中嗎?
不一定。官方說明需要 IKEv2 VPN 隧道設定了非 NIST 核可的後量子加密套件才會受影響;使用 PAN-OS 10.2、Panorama、Cloud NGFW 或 Prisma Access 的環境不受此漏洞影響。
有人在利用這個漏洞嗎?
官方頁面寫的是:Palo Alto Networks 沒有發現任何惡意利用。這是廠商在公告頁的說法,之後情況可能改變,請追蹤官方公告。
暫時不能升級怎麼辦?
官方提供的緩解方式是:使用 IKEv2 VPN 的客戶,只讓隧道使用 NIST 核可的後量子加密套件。
接著讀
全部觀點 →Palo Alto PAN-OS 驗證入口頁漏洞 CVE-2026-0300:免登入就能拿 root,官方說已有有限度攻擊Palo Alto Networks 在 5 月 5 日公布 CVE-2026-0300:PAN-OS 的 User-ID Authentication Portal 有緩衝區溢位,未登入者可用特製封包取得 root 權限執行程式碼。官方說已觀察到針對對外開放入口頁的有限度攻擊。閱讀 →Palo Alto 防火牆管理介面漏洞已遭利用:CVE-2026-0322 可取得 root,CISA 列入已遭利用清單Palo Alto Networks 公布 PAN-OS 管理介面的遠端執行程式碼漏洞 CVE-2026-0322,官方已觀察到少量攻擊,CISA 同日列入已遭利用漏洞清單。管理介面對外開放的設備最危險。閱讀 →PAN-OS GlobalProtect 驗證繞過 CVE-2026-0257 列入 CISA 已遭利用清單Palo Alto 在 5 月 13 日就公告了 PAN-OS GlobalProtect 的驗證繞過漏洞,CISA 在 5 月 29 日把 CVE-2026-0257 列入已知遭利用清單。官方說已有針對未修補設備的有限度攻擊嘗試。閱讀 →