觀點 · 資訊分享
Palo Alto 防火牆管理介面漏洞已遭利用:CVE-2026-0322 可取得 root,CISA 列入已遭利用清單
Palo Alto Networks 公布 PAN-OS 管理介面的遠端執行程式碼漏洞 CVE-2026-0322,官方已觀察到少量攻擊,CISA 同日列入已遭利用漏洞清單。管理介面對外開放的設備最危險。
- 發布
- 2026-10-15
- 篇幅
- 約 4 分鐘 · 1,710 字
- 結構
- 7 節 + 4 題常見問題
- 標籤
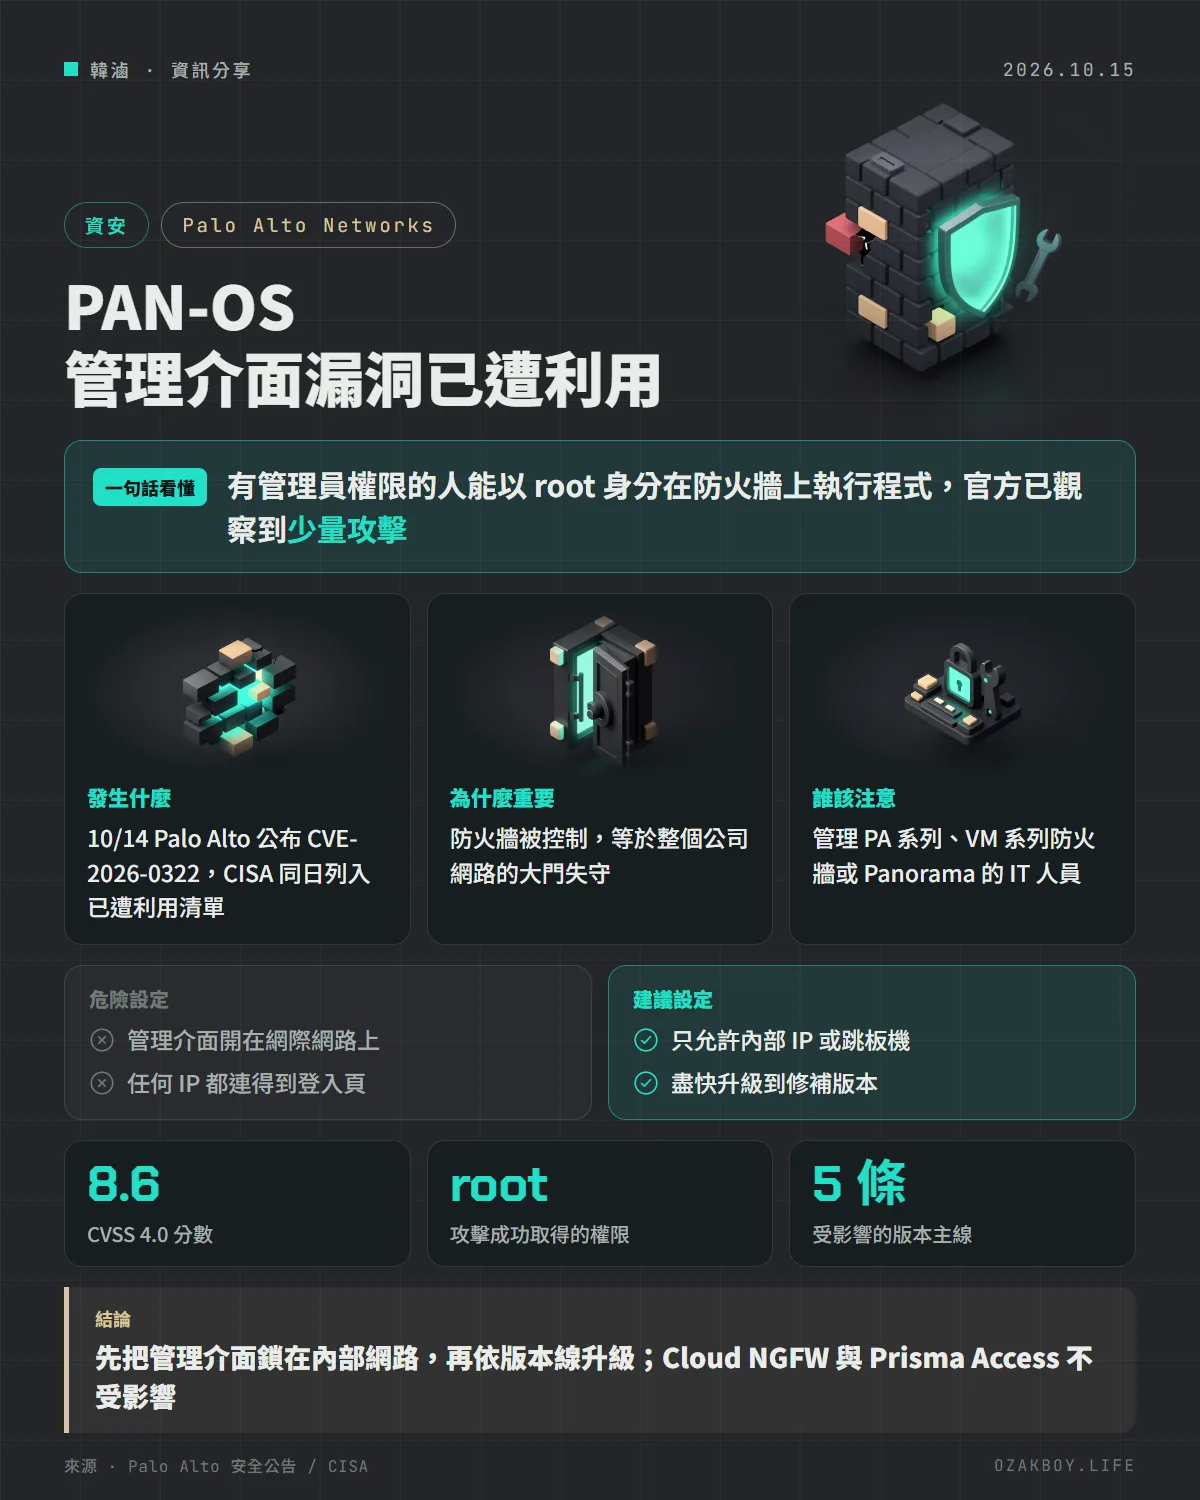
一句話看懂:Palo Alto 防火牆的管理介面有一個可取得 root 權限的漏洞,已經有人拿來攻擊,美國 CISA 也把它列入已遭利用漏洞清單,管理介面對外開放的設備要最優先處理。
先用白話講:這個漏洞是什麼?
防火牆就像公司大樓的警衛室,所有進出的人都要經過它檢查。警衛室裡有一間「主控室」,可以改門禁規則、開關每一扇門,這就是防火牆的管理介面。
這次的漏洞是:能進主控室的人,可以趁機在警衛室的電腦裝上自己的程式,而且拿到最高權限 root。之後要放誰進來、要偷看哪些資料,都由他說了算。
好消息是,要先有主控室的鑰匙(管理員帳密)才進得去;壞消息是,如果主控室的門直接開在大馬路上(管理介面對網際網路開放),帳密一旦外洩,風險就非常高。
發生什麼事
Palo Alto Networks 在 10 月 14 日發布安全公告:
- 編號:CVE-2026-0322,CVSS 4.0 分數 8.6(高風險),官方建議的處理急迫度是最高等級
- 影響:已驗證、能連到管理介面的攻擊者,可在防火牆上以 root 身分執行任意程式碼
- 已遭利用:官方表示已觀察到針對管理介面的非常少量攻擊
- 範圍:PA 系列、VM 系列防火牆與 Panorama;不需要特殊設定就會受影響
- 不受影響:Cloud NGFW 與 Prisma Access
同一天,美國網路安全暨基礎設施安全局(CISA)把它列入「已知遭利用漏洞」(KEV)清單。
該升級到哪一版?
| 版本線 | 建議升級到 |
|---|---|
| 12.2 | 12.2.4 以上 |
| 12.1 | 12.1.10-h2 以上 |
| 11.2 | 11.2.16 以上 |
| 11.1 | 11.1.16-h3 以上 |
| 10.2 | 10.2.18-h12 以上 |
各子版本另有對應的 hotfix(例如 10.2.7-h38、11.2.13-h3),請以官方公告的完整表格為準。已停止支援的舊版,要先升到有修補的受支援版本。
給 IT 人員的處理細節
- 先限縮管理介面:只允許受信任的內部 IP,或只開放給單一跳板機。官方說,管理介面對網際網路開放時,處理優先度最高
- 盡快升級:官方表示沒有已知的完整暫時解法
- 有限的偵測:有 Threat Prevention 授權的話,可啟用 Threat ID 510046、510047(內容版本 9159-10287 以上),但必須開啟 SSL 解密,且只能抓到已知的攻擊手法
- 其他緩解:官方也建議讓管理流量改走資料平面介面、更換管理流量用的憑證、對管理流量解密並啟用威脅防護
- 比對紀錄:官方公告列出 3 個與攻擊活動相關的 IP,可以拿來比對防火牆的連線紀錄
我的看法
中小企業常見的狀況是:防火牆是外包廠商幾年前裝的,為了方便遠端維護,管理頁面直接開在外網,密碼也很久沒換。這次的漏洞雖然需要先登入,但「帳密外洩加上管理介面對外開放」正是最常見的組合。
我的建議很簡單:不管有沒有用 Palo Alto,任何設備的管理介面都不該直接開在網際網路上,NAS、路由器、防火牆都一樣。要遠端管理就走 VPN 或跳板機。這類邊界設備的漏洞每隔一陣子就會出現,先把門關好,下一次出事時就有時間慢慢升級。
名詞小辭典
- CVE:國際通用的漏洞編號,方便大家指稱同一個漏洞。
- CVSS:漏洞嚴重程度的評分,0 到 10 分,越高越危險。
- root:系統的最高權限帳號,可以做任何事。
- CISA KEV:美國 CISA 維護的「已知遭利用漏洞」清單,被列入代表已經有人實際拿來攻擊。