觀點 · 資訊分享
自架 Jira、Confluence 免登入就能讀檔:CVE-2026-21589 已遭利用,8 款 Atlassian 產品要更新
CISA 把 Atlassian 多款 Data Center 產品的任意檔案讀取漏洞 CVE-2026-21589 列入已遭利用清單。攻擊者不用登入就能讀到網站根目錄裡的特定檔案,官方 10 月初就已發布修補版本。
- 發布
- 2026-10-16
- 篇幅
- 約 4 分鐘 · 1,723 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
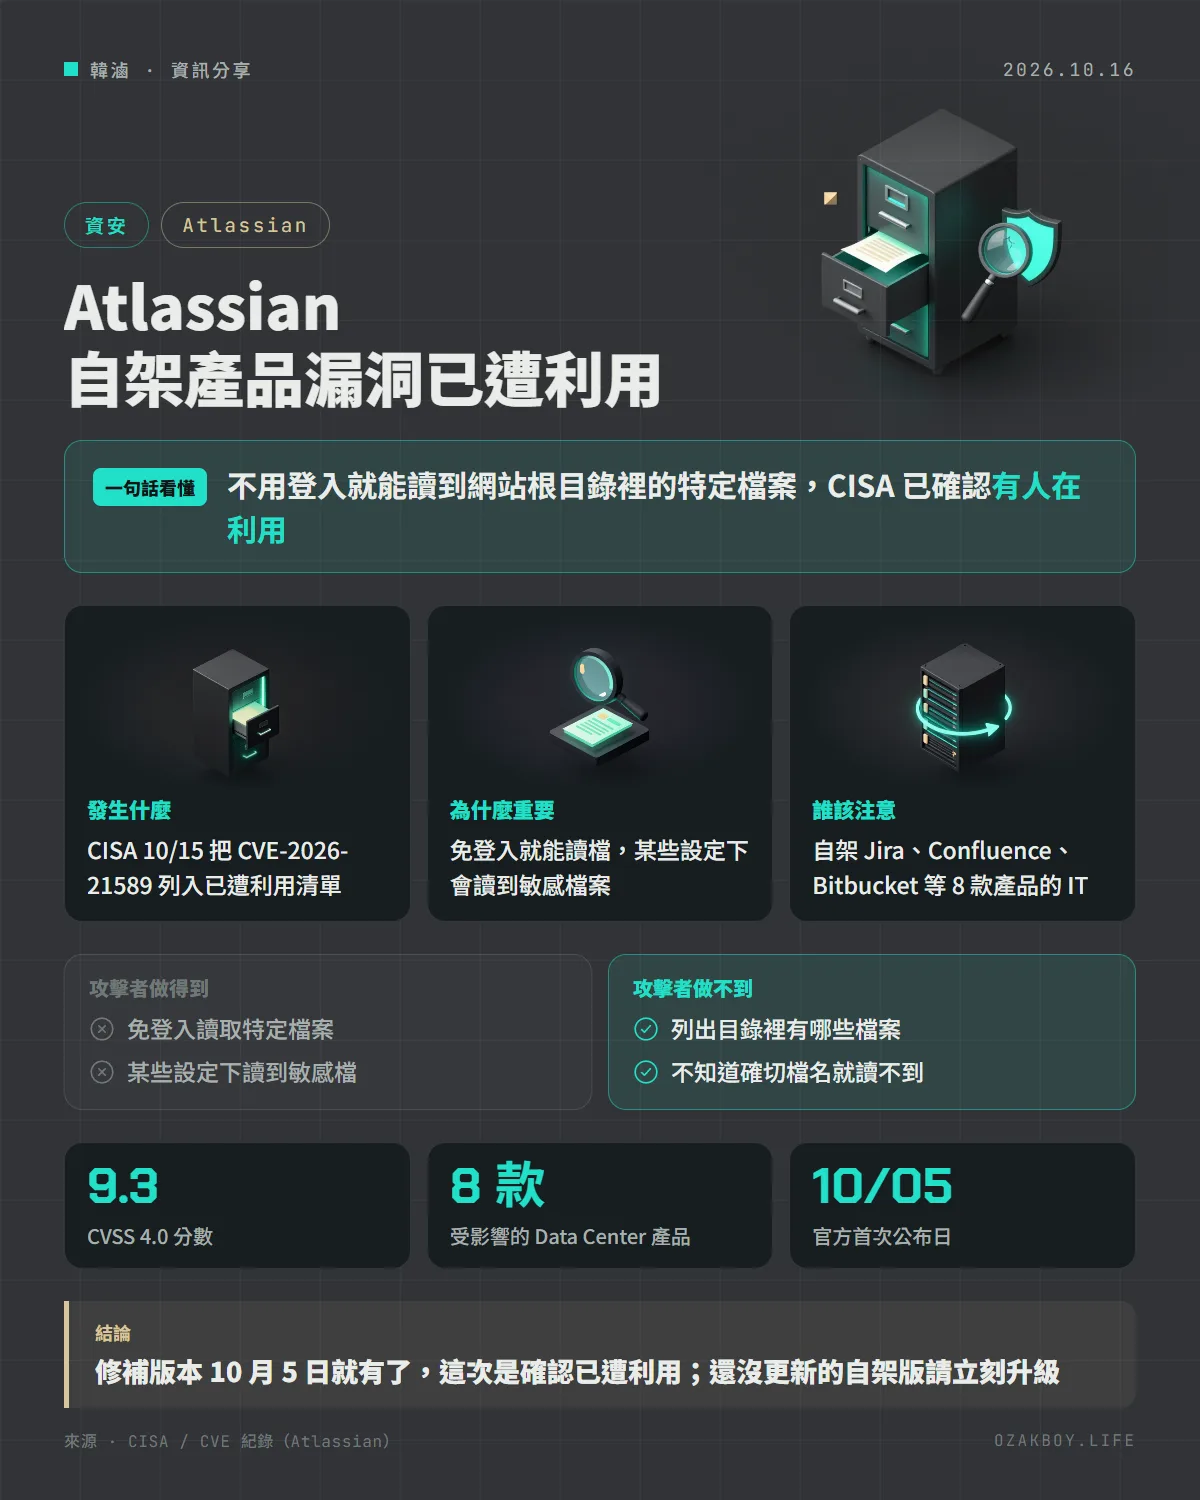
一句話看懂:自架的 Jira、Confluence 等 8 款 Atlassian 產品有一個免登入就能讀檔的漏洞,美國 CISA 已確認有人在利用,修補版本 10 月初就有了,還沒更新的要馬上處理。
先用白話講:這個漏洞是什麼?
想像公司的檔案室有一扇對外的窗口,平常只負責發放「公開的傳單」。但這扇窗口有個漏洞:只要你說得出某份文件的確切名稱和放在哪個櫃子,窗口人員就會照拿給你,完全不確認你是誰。
好在窗口不會告訴你櫃子裡有哪些文件,所以你得先猜到檔名。但如果檔案室裡剛好放著設定檔、金鑰這類敏感文件,而它的名字又很好猜,事情就嚴重了。
這次的 CVE-2026-21589 就是這樣的「任意檔案讀取」漏洞。
發生什麼事
- 10 月 5 日:Atlassian 公布漏洞與修補版本,CVSS 4.0 分數 9.3(重大)
- 10 月 15 日:美國網路安全暨基礎設施安全局(CISA)依據實際遭利用的證據,把它列入「已知遭利用漏洞」(KEV)清單
依官方 CVE 紀錄,漏洞的特性是:
- 未登入的遠端攻擊者,可讀取網站根目錄內的特定檔案
- 必須事先知道確切的檔名與路徑,無法列出目錄內容
- 某些設定下,根目錄裡可能有敏感檔案,讓風險變得非常高
受影響的產品與修補版本
| 產品(Data Center) | 修補版本(任一以上) |
|---|---|
| Confluence | 9.2.26、10.2.19 |
| Jira Software | 9.12.40、10.3.26、11.3.12 |
| Jira Service Management | 5.12.40、10.3.26、11.3.12 |
| Bitbucket | 9.4.26、10.2.8、10.5.1 |
| Bamboo | 10.2.24、12.1.12 |
| Crowd | 6.3.7、7.0.3、7.1.7、7.2.4 |
| Crucible、Fisheye | 4.9.15 |
受影響的版本範圍很長,例如 Confluence 從 5.10.0 起、Jira Software 從 7.1.0 起、Bitbucket 從 4.6.0 起都受影響,用舊版的系統幾乎都在範圍內。
給 IT 人員的處理細節
- 盤點:列出公司內所有自架的 Atlassian 產品與版本,特別是對網際網路開放的
- 升級:依上表升到所屬版本線的修補版
- 檢查根目錄:確認網站根目錄裡沒有放備份檔、設定檔或金鑰這類不該對外的檔案
- 追查紀錄:既然已有人在利用,建議檢查網站伺服器存取紀錄,看看是否有不明來源大量嘗試讀取特定路徑
- 輪替機密:如果發現可疑存取,且根目錄曾放過含帳密或金鑰的檔案,就要更換這些機密
我的看法
很多中小企業的 Jira、Confluence 是好幾年前裝在自己機房的,裝好之後就沒人敢動,因為一升級就怕外掛壞掉。結果就是系統一直停在舊版,對外又開著讓遠端員工連線。
這次的漏洞提醒兩件事:第一,從公布修補到被列入已遭利用清單只隔了 10 天,「等穩定一點再升」的空窗期越來越短;第二,網站根目錄不是倉庫,不要把備份或設定檔順手丟在裡面。接案時幫客戶部署系統,我也會特別檢查這一點,一個被遺忘在公開目錄裡的檔案,就可能讓這類漏洞從「讀得到」變成「出大事」。
名詞小辭典
- Data Center 版:Atlassian 給企業自己架設在機房或私有雲的版本,修補要由企業自己處理。
- 任意檔案讀取:攻擊者可以讀到本來不該被讀到的伺服器檔案。
- 網站根目錄:網站伺服器對外提供檔案的起點資料夾。
- CISA KEV:美國 CISA 維護的「已知遭利用漏洞」清單,被列入代表已經有人實際拿來攻擊。