觀點 · 資訊分享
Amazon Inspector 換新掃描引擎:EC2 弱點掃描範圍更廣、佔用 CPU 更少,不另外收費
AWS 在 5 月 31 日替 Amazon Inspector 推出新的 Inspector VM Scanner,取代 EC2 代理程式式掃描的舊引擎。能掃到 WordPress、Apache、Python 套件與 Ruby gems,CPU 使用量也降低。
- 發布
- 2026-05-31
- 篇幅
- 約 3 分鐘 · 1,411 字
- 結構
- 8 節 + 3 題常見問題
- 標籤
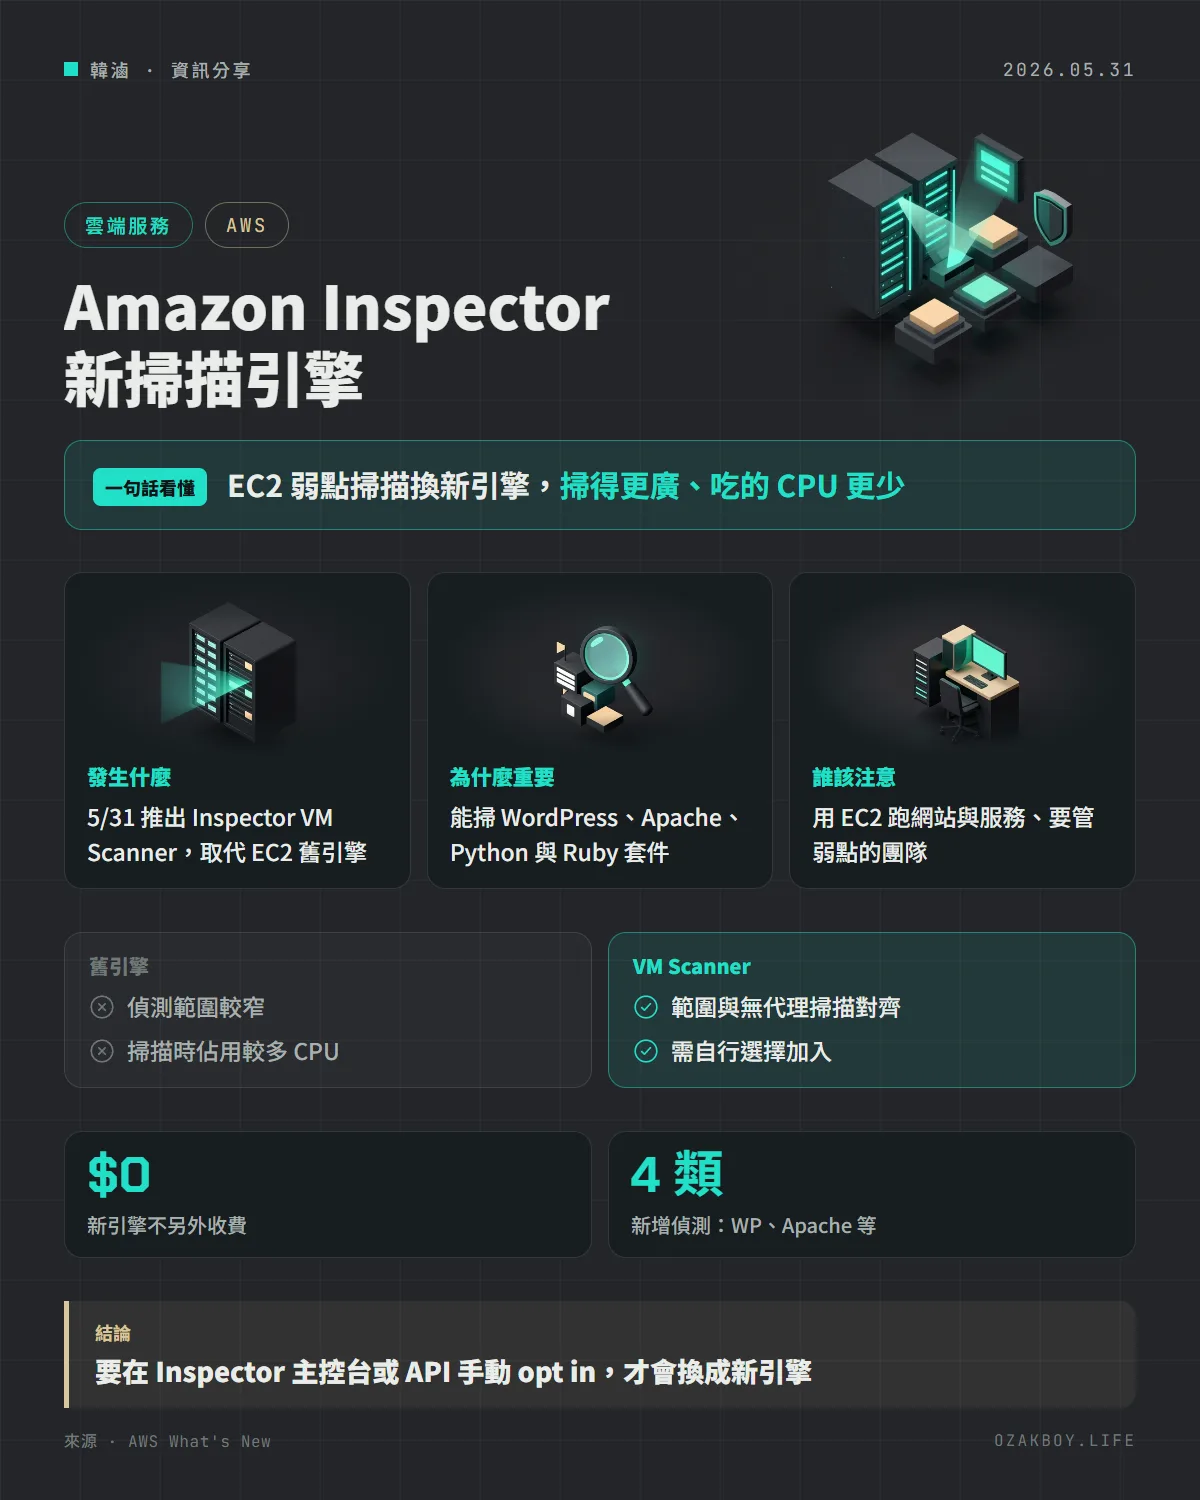
一句話看懂:Amazon Inspector 推出新的 EC2 掃描引擎,能掃到更多種類的軟體、對機器的 CPU 負擔也更小,不另外收費,但要自己選擇加入。
先用白話講:弱點掃描是什麼?
想像你家的門窗,每隔一陣子請人來檢查有沒有鎖壞、窗戶有沒有縫。弱點掃描就是對伺服器做這件事:檢查上面裝的軟體,有沒有已知的安全漏洞,並給你一份清單。
Amazon Inspector 是 AWS 提供的這種服務,會持續掃描你放在 AWS 上的東西。
發生什麼事
AWS 在 5 月 31 日宣布,Inspector 推出新的 Inspector VM Scanner,取代原本「代理程式式 EC2 掃描」用的舊引擎。官方列出的改善:
- 偵測範圍更廣:包含 WordPress、Apache HTTP Server、Python 套件與 Ruby gems
- 佔用更少 CPU:掃描時對正式環境的影響更小
- 與無代理掃描對齊:官方說代理程式式掃描的涵蓋範圍追上無代理掃描,不論用哪一種,結果更一致
怎麼啟用?
| 項目 | 說明 |
|---|---|
| 啟用方式 | 在 Inspector 主控台或 API 選擇加入(opt in) |
| 整個組織 | 委派管理員帳號可一次對整個 AWS Organization 啟用 |
| 單一帳號 | 獨立帳號可自行啟用 |
| 費用 | 新引擎沒有額外費用,沿用既有 EC2 代理程式式掃描計價 |
| 區域 | 所有提供 Inspector 的 AWS 區域 |
新舊引擎差異一覽
| 項目 | 舊引擎 | Inspector VM Scanner |
|---|---|---|
| 可偵測的軟體 | 範圍較窄 | 加入 WordPress、Apache、Python 套件、Ruby gems |
| 掃描時的 CPU | 較高 | 官方說較低 |
| 與無代理掃描 | 涵蓋範圍有落差 | 官方說已對齊 |
舊引擎欄位依官方「改善」的描述整理,不是官方列出的對照表。
給開發者的技術細節
- 不需要額外的 IAM 執行個體設定檔角色
- 既有的 SSM Agent 設定照常運作,不需要修改
- 這是「新引擎取代舊引擎」,不是另外多一個服務,所以要留意啟用後掃描結果可能和以前不同(涵蓋範圍變大,可能多出新的發現)
- 完整說明請看官方的 Inspector VM Scanner 文件
我的看法
接案時常遇到客戶的 EC2 上同時跑著 WordPress、Apache 和一些 Python 腳本。以前這類組合最怕的是掃描工具只看得到一部分,報告看起來乾淨,其實有看不到的角落。偵測範圍追上無代理掃描,至少少了一個盲區。
不過新引擎是要自己選擇加入的。我的建議是先挑一台非關鍵的機器試開,比對新舊兩份報告,確認多出來的發現是真的有問題,再整批啟用。新的發現一次湧入,也要預留時間排修補順序,別讓團隊被警示淹沒。
名詞小辭典
- Amazon Inspector:AWS 的弱點管理服務,自動掃描工作負載的軟體弱點。
- EC2:AWS 的虛擬主機服務。
- SSM Agent:裝在 EC2 上的管理程式,Inspector 的代理程式式掃描會用到它。
- Opt in:預設不開,需要自己選擇加入才會生效。
資料來源
常見問題
Amazon Inspector 是什麼?
AWS 的弱點管理服務,會持續掃描 AWS 上的工作負載,找出軟體弱點與不該暴露的網路設定。
代理程式式掃描與無代理掃描有什麼差別?
代理程式式是在 EC2 上靠 SSM Agent 做掃描;無代理則不需要在機器上放東西。官方說這次新引擎讓代理程式式的涵蓋範圍追上無代理掃描,兩種方式的結果更一致。
要付費嗎?要自己換嗎?
新掃描引擎沒有額外費用,仍適用既有的 EC2 代理程式式掃描計價。需要自己在 Inspector 主控台或 API 選擇加入。
接著讀
全部觀點 →AWS Graviton5 主機開進新加坡、首爾:比上一代快 25%,網站最多快 35%AWS 把搭載自家第五代 Graviton5 晶片的 C9g、M9g 系列主機開到新加坡、首爾與馬來西亞。官方說運算效能比 Graviton4 高 25%,網站應用最多快 35%,離台灣近的區域終於能用到最新一代 ARM 主機。閱讀 →AWS 公布 Continuum 自動找漏洞、自己寫修補:920 題測試修好 89%,比前紀錄多 23 分AWS 安全團隊介紹 Continuum,一套能自己找出原始碼漏洞、寫出攻擊驗證、再產生修補程式的多代理系統。在 920 題的 CyberGym-E2E 測試中,端對端成功率 89.0%,比先前公開最高的 65.9% 多出 23.1 個百分點。閱讀 →AWS 推出 EC2 T8i 平價小主機:接替 T3,運算效能最多高 7 成,免費方案也能用AWS 推出新一代平價小主機 T8i,用法跟大家熟悉的 T3 一樣,但運算效能最多高 70%、性價比最多好 30%。micro 與 small 兩種規格也列入免費方案。閱讀 →