觀點 · 資訊分享
Firefox 152 修了 11 個高風險漏洞:4 個是沙盒逃逸,WebGPU 那個評分 9.8
Mozilla 公布 Firefox 152 的安全更新,列出 40 個 CVE,其中 11 個評為高風險,包含 4 個沙盒逃逸與一個 WebGPU 的 use-after-free(CVE-2026-12293,NVD 評分 9.8)。
- 發布
- 2026-06-16
- 篇幅
- 約 3 分鐘 · 1,546 字
- 結構
- 8 節 + 3 題常見問題
- 標籤
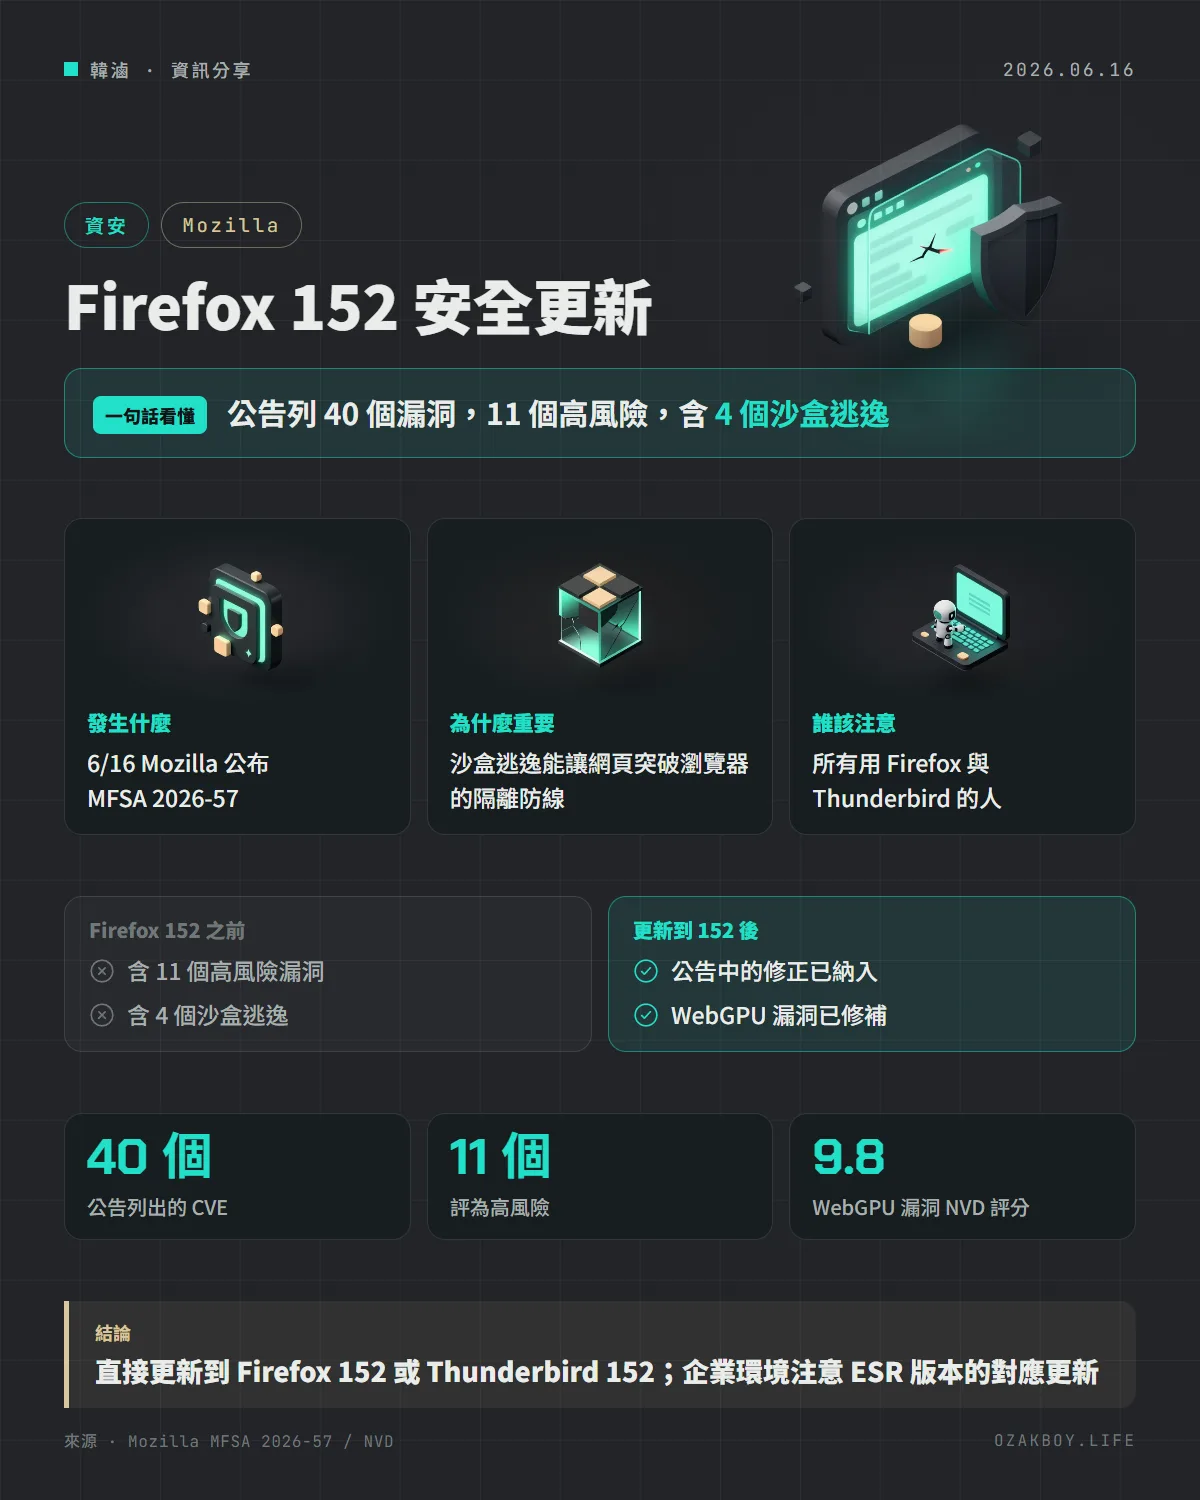
一句話看懂:Firefox 152 修正了公告列出的 40 個漏洞,其中 11 個被評為高風險、4 個是沙盒逃逸,更新越快越好。
先用白話講:沙盒是什麼?
想像你讓陌生人在客廳的玻璃房裡等你,玻璃房的門窗都鎖好,他碰不到你家其他地方。瀏覽器的沙盒就是這間玻璃房:網頁程式在裡面執行,不能亂碰你的檔案。
沙盒逃逸漏洞,就是這間玻璃房出現裂縫,讓裡面的東西有機會走出來。
發生什麼事
Mozilla 在 2026 年 6 月 16 日發布安全公告 MFSA 2026-57,列出 Firefox 152 修正的漏洞:
- 公告共列出 40 個 CVE(CVE-2026-12289 起)
- 11 個影響度為「高」,CVE-2026-12289 到 12299
- 其餘依序為中等、低等,以及一組記憶體安全性修正
高風險的 11 個裡有什麼?
| 類型 | CVE |
|---|---|
| 沙盒逃逸(4 個) | 12294(DOM: Workers)、12295(DOM: Navigation)、12296(Process Sandboxing)、12297(Networking) |
| 權限提升 | 12289(Graphics: WebRender) |
| Use-after-free | 12291(Networking: HTTP)、12293(Graphics: WebGPU) |
| 其他 | 邊界條件錯誤、JIT 編譯錯誤與記憶體安全性問題 |
NVD 另外記錄:CVE-2026-12293 評分 9.8,描述是 WebGPU 元件的 use-after-free,Firefox 152 與 Thunderbird 152 已修正。
一般使用者該怎麼做?
- 開啟 Firefox,到「說明」→「關於 Firefox」,確認版本是 152 以上
- 看到更新完成的提示,重新啟動瀏覽器
- 有用 Thunderbird 收信的人,也一併更新到 152
這類漏洞多半需要使用者造訪惡意網頁才會觸發,所以更新之外,也要避免隨便點開來路不明的連結。
給開發者與管理者的技術細節
- 更新目標:Firefox 152、Thunderbird 152;公告也提到部分記憶體安全性修正涵蓋 Firefox ESR 140.12 與 Thunderbird ESR
- 我在公告裡沒有看到已被利用的說明,也沒有看到 CISA 的已遭利用清單(KEV)收錄,所以目前是「已修補的高風險漏洞」,而不是「已知被攻擊」
- 企業環境:若用集中管理的更新機制,確認 152 與 ESR 的版本都已推送
- 一般使用者:重新啟動瀏覽器即可套用自動更新
我的看法
瀏覽器是我們一天開最久的軟體,很多人卻覺得「它會自己更新,不用管」。這次的公告提醒我:自動更新有時需要你重新啟動才會生效。我自己的習慣是看到安全更新就先重開瀏覽器。
對接案的人來說,另一個實際的點是客戶的電腦:很多公司用 ESR 或被管理的環境,更新速度比較慢。如果你的網站使用 WebGPU 等較新的功能,這類提醒也值得轉給客戶的 IT 同仁,確認瀏覽器版本。
名詞小辭典
- 沙盒(Sandbox):把程式關在受限環境執行,避免它影響系統其他部分。
- Use-after-free:程式在記憶體釋放後還繼續使用,可能被利用來執行惡意程式碼。
- WebGPU:讓網頁直接使用顯示卡運算的新標準。
- ESR:Firefox 的延長支援版,給企業等需要穩定的環境使用。
資料來源
常見問題
沙盒逃逸是什麼?
瀏覽器會把網頁放在受限制的環境(沙盒)裡執行,避免它碰到你的檔案與系統。沙盒逃逸就是突破這層限制,通常要和其他漏洞組合才會造成實際危害。
已經有人利用了嗎?
我在 Mozilla 公告與 NVD 記錄中沒有看到「已被利用」的說明,所以目前不確定。若之後出現已被利用的消息,請以官方公告為準。
怎麼更新?
Firefox 預設會自動更新;也可以在「說明」→「關於 Firefox」手動檢查。企業環境若用 ESR 版本,要另外確認對應的 ESR 更新版本。
接著讀
全部觀點 →憑證機構 eMudhra 8 張中繼憑證私鑰外洩:金鑰小到能直接算出,Mozilla 決定緊急撤除根憑證信任eMudhra 有 8 張中繼憑證的私鑰因產生程序出錯,小到可以直接算出來。Mozilla 與 Chrome 在 10 月 17 日當天就封鎖,Mozilla 決定緊急移除 emSign ECC Root CA - G3 的信任,Firefox 158.0.1 把封鎖清單直接內建。閱讀 →ServiceNow 修補沙盒逃逸漏洞 CVE-2026-6875:未登入者特定情況下可執行程式碼,自架版要自己升級ServiceNow 在 7 月 13 日公布 AI 平台的沙盒逃逸漏洞 CVE-2026-6875,CVSS 4.0 評分 9.5。官方說已更新雲端託管版,目前未發現遭利用,自架版與合作夥伴要自行套用修補。閱讀 →vm2 一天公開 5 個沙盒逃逸漏洞,GitHub 多給 CVSS 10:用它跑外來程式碼的專案要升到 3.11.4Node.js 沙盒套件 vm2 在 5 月 29 日公開至少 5 個沙盒逃逸漏洞(CVE-2026-47131、47137、47140、47208、47210),GitHub 公告評級為 Critical,都在 3.11.4 修正。閱讀 →