觀點 · 資訊分享
ServiceNow 修補沙盒逃逸漏洞 CVE-2026-6875:未登入者特定情況下可執行程式碼,自架版要自己升級
ServiceNow 在 7 月 13 日公布 AI 平台的沙盒逃逸漏洞 CVE-2026-6875,CVSS 4.0 評分 9.5。官方說已更新雲端託管版,目前未發現遭利用,自架版與合作夥伴要自行套用修補。
- 發布
- 2026-07-13
- 篇幅
- 約 3 分鐘 · 1,515 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
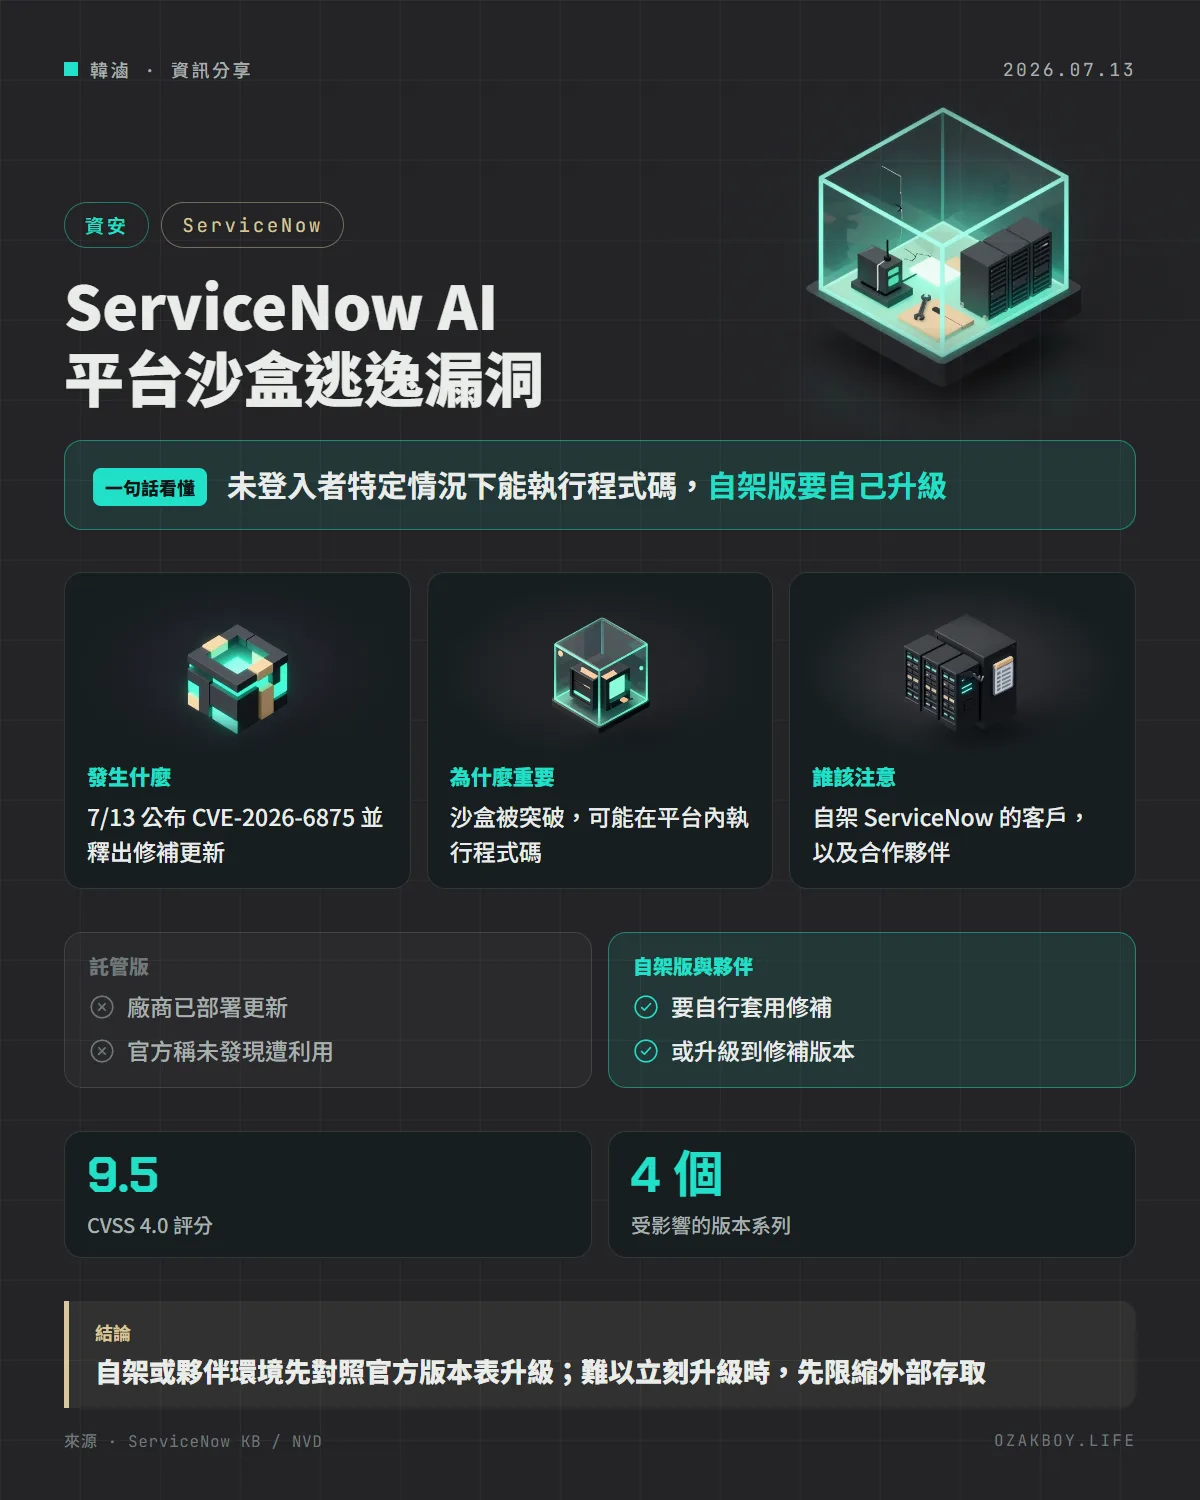
一句話看懂:ServiceNow 公布了 AI 平台的沙盒逃逸漏洞 CVE-2026-6875,未登入的人在特定情況下可能在平台內執行程式碼;雲端託管版已更新,自架版與合作夥伴要自己套用修補。
先用白話講:沙盒逃逸是什麼?
想像一個玻璃隔間,裡面放著一台機器,讓人能安全地測試。玻璃的作用,是讓機器就算失控,也傷不到外面。沙盒(Sandbox) 就是軟體世界裡的這種隔間:平台讓使用者的腳本在一個受限的環境裡跑,不讓它碰到系統核心。
沙盒逃逸 就是這面玻璃出現縫隙,讓裡面的程式可以跑到外面去做不該做的事。ServiceNow 是很多企業用來管理 IT 服務、流程與工單的平台,近年也加入了 AI 功能,這個漏洞就出在它的 AI 平台上。
發生什麼事
ServiceNow 在 7 月 13 日公布 CVE-2026-6875,官方知識庫的標題是「ServiceNow AI 平台的沙盒逃逸」。重點如下:
- 未登入的使用者,在某些情況下,可以在 ServiceNow 平台內執行程式碼
- CVSS 4.0 評分 9.5(嚴重);不過評分中的攻擊複雜度是「高」,表示要成功並不容易
- 弱點類型是 CWE-94(程式碼注入)
- ServiceNow 說已對雲端託管的實例部署安全更新,也提供自架客戶與合作夥伴修補
- 官方寫明,目前不知道有針對 ServiceNow 實例的實際攻擊
哪些版本受影響?
NVD 上的 CVE 紀錄列出的受影響版本系列有四個:Yokohama、Zurich、Australia 與 Brazil,且各自有對應的修補版本,例如:
| 版本系列 | 修補版本(低於這些版本者受影響) |
|---|---|
| Yokohama | Patch 12 Hot Fix 1b、Patch 13 |
| Zurich | Patch 7b、Patch 9 |
| Australia | Patch 2 |
| Brazil | EA、GA |
詳細的版本對照與修補說明,放在 ServiceNow 的支援入口網站,完整內容可能需要登入才看得到,所以建議直接以官方知識庫為準。
該怎麼因應?
- 雲端託管版:官方說已部署更新。仍建議確認自己實例的版本與狀態
- 自架版與合作夥伴:對照官方版本表,升級到修補版本
- 暫時無法升級時,可以先限縮對外的存取路徑,減少未登入者能碰到平台的機會(這是一般性的防護做法,不是官方文件的原文)
我的看法
說實話,ServiceNow 的客戶多半是大型企業,對一般的小團隊來說比較遙遠。但這則消息有幾個值得留意的地方:
第一,現在越來越多平台把 AI 功能內建進去,也就越來越常見「讓使用者腳本在沙盒裡跑」的設計,而沙盒本身就是攻擊者很愛挑戰的目標。第二,評分很高,但官方註明攻擊複雜度高、也沒有發現被利用,所以不用過度恐慌,照流程升級就好。第三,如果你的公司剛好有自架版,或是替客戶維護這類平台,要把這類更新列為優先項目。
名詞小辭典
- 沙盒(Sandbox):把程式關在受限環境中執行,避免它影響系統其他部分。
- 沙盒逃逸:程式突破沙盒的限制,執行原本不被允許的動作。
- CVSS 4.0:衡量漏洞嚴重程度的新版評分制度,9.0 以上算嚴重。
- 託管(Hosted):由廠商幫你架設與維護的雲端版本,相對於自己架設的自架版。