觀點 · 資訊分享
Langflow 免登入漏洞列入 CISA 已遭利用清單:預設安裝就能被遠端執行程式,6 月已有修補版
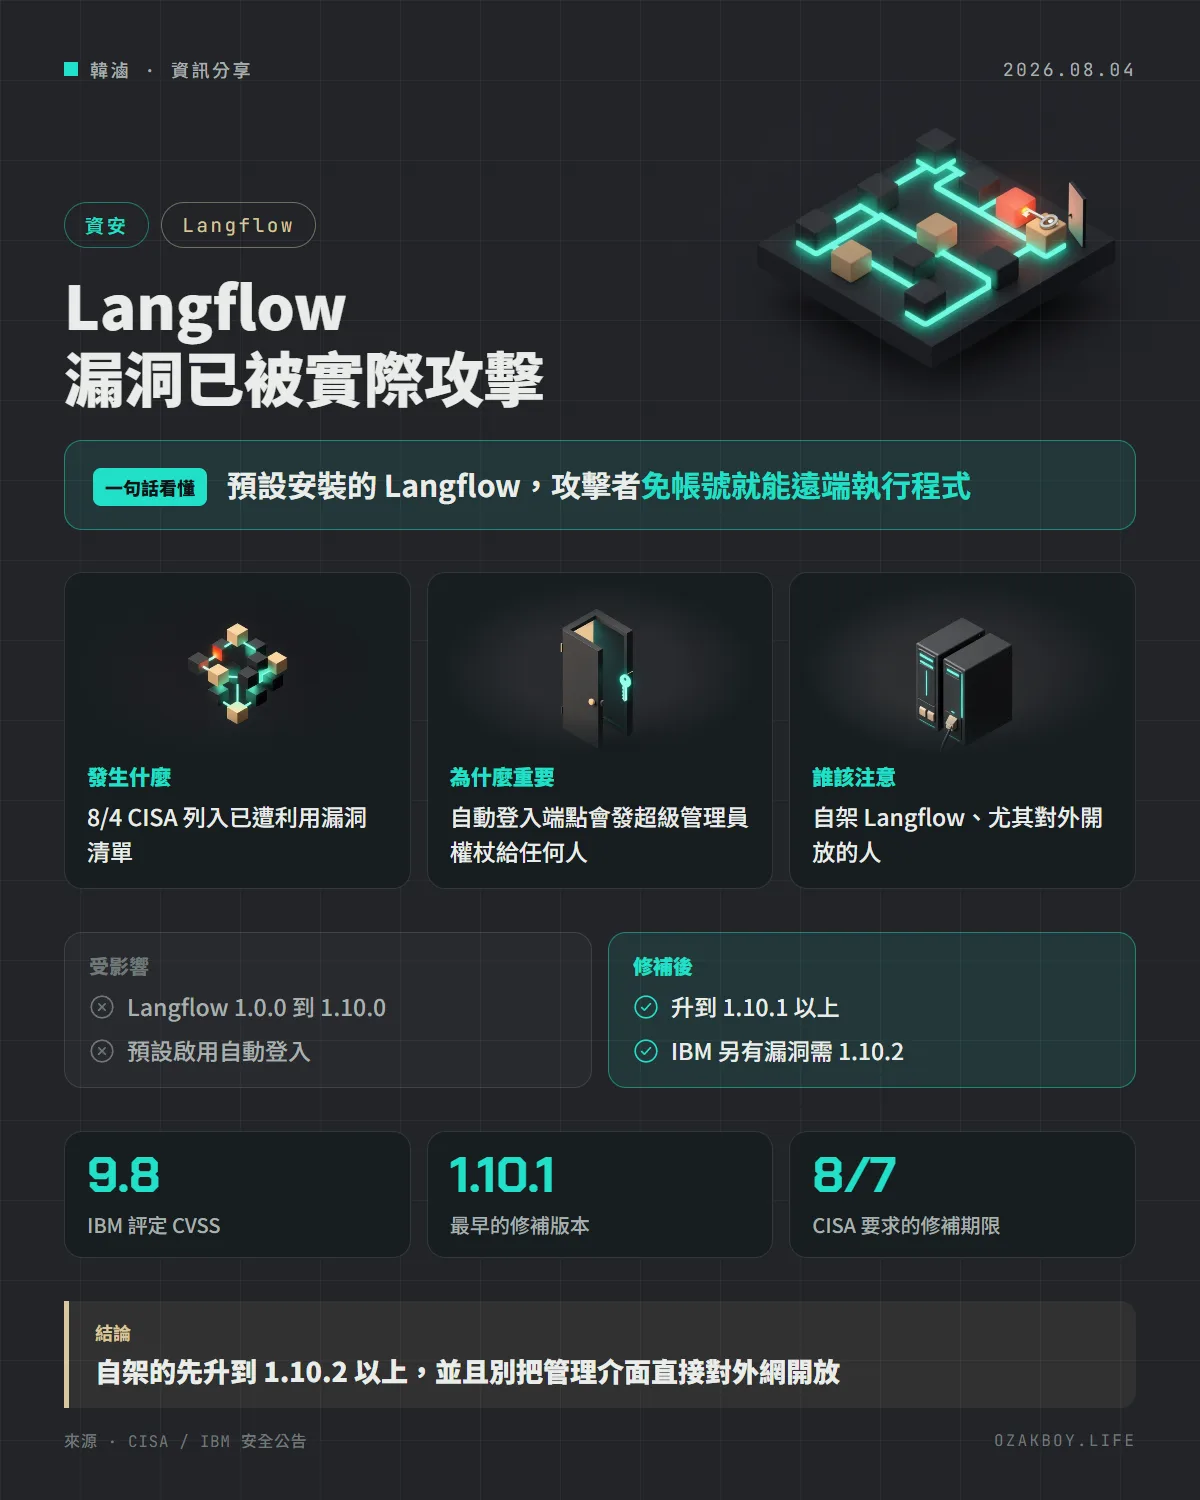
CISA 在 8 月 4 日把 IBM Langflow 的 CVE-2026-9198 列入已知遭利用漏洞清單:攻擊者不用帳號,就能拿到超級管理員權杖,再在主機上執行任意程式。修補版 1.10.1 在 6 月 23 日就已釋出。
- 發布
- 2026-08-04
- 篇幅
- 約 4 分鐘 · 1,907 字
- 結構
- 8 節 + 3 題常見問題
- 標籤
一句話看懂:CISA 在 8 月 4 日把 IBM Langflow 的 CVE-2026-9198 列為「已遭利用」:攻擊者不需要帳號,就能拿到超級管理員權杖,再在主機上執行任意程式。修補版 1.10.1 早在 6 月 23 日就釋出了。
先用白話講:Langflow 是什麼?
Langflow 是一個用拖拉積木的方式,組合 AI 流程的工具。你把「讀資料」「問 AI」「寄信」這些方塊連起來,就能做出一個聊天機器人或自動化流程。很多人會把它架在自己的伺服器或 NAS 上。
這種工具通常會存放大量 API 金鑰,也常被允許執行程式碼,所以一旦被攻陷,後果會很嚴重。
發生什麼事
整件事的時間線如下:
| 日期 | 事件 |
|---|---|
| 6 月 23 日 | Langflow 釋出 1.10.1(包含修補) |
| 7 月 2 日 | IBM 首次發布 CVE-2026-9198 的安全公告 |
| 7 月 17 日 | NVD 收錄 CVE-2026-9198,IBM 評定 CVSS 9.8 |
| 8 月 4 日 | CISA 把它列入已知遭利用漏洞清單,修補期限 8 月 7 日 |
CISA 的名稱是「IBM Langflow 程式碼注入漏洞」。
攻擊是怎麼發生的?
IBM 的公告說明,攻擊者可以把兩個功能串起來:
- 自動登入端點
/api/v1/auto_login:會把超級管理員權杖,發給任何連得到它的人 - 程式碼驗證端點
/api/v1/validate/code:會用exec()執行使用者送來的程式。這個驗證器在「定義函式」的時候,就會執行 decorator、預設參數與型別註記裡的程式
兩步合起來:不需要帳號,拿到最高權限的權杖,再送惡意程式過去,就能在主機上執行任意指令。公告說,這影響所有「自動登入功能啟用、驗證端點又能從網路連到」的預設部署。
受影響版本與解法
- 受影響:Langflow OSS 1.0.0 到 1.10.0
- IBM 的建議:升級到 1.10.1
- 緩解措施:IBM 公告寫的是「無」
另外要注意:7 月還公開了其他 Langflow 漏洞,例如 CVE-2026-12940(MCP stdio 啟動器的環境變數注入,影響到 1.10.1),IBM 對它的建議是升到 1.10.2。所以實務上,建議升到 1.10.2 或更新的版本;GitHub 上 7 月 23 日已經有 1.10.3。
給開發者的技術細節
- 檢查版本:看 Langflow 的版本資訊,或查
pip show langflow(用 pip 安裝的話) - 用 Docker 的人要重新拉取新版映像檔並重建容器
- 檢查有沒有被入侵:公告沒有提供入侵指標,所以要靠自己的紀錄,例如查有沒有陌生的
/api/v1/auto_login、/api/v1/validate/code請求,以及主機上有沒有不認得的行程與檔案 - 把 Langflow 放在內網或 VPN 後面,不要直接對網際網路開放;這是通用的做法,不是官方公告的內容
- 流程裡用到的 API 金鑰,如果這台機器曾暴露在網路上,建議全部換掉
我的看法
Langflow、n8n 這類「拖拉式 AI 流程工具」很方便,但它們有個共同特性:為了彈性,會允許執行使用者自訂的程式碼。這一點是賣點,也是風險。這次的漏洞更麻煩,因為預設設定就有問題。
如果你像我一樣喜歡在自己的主機上自架東西,我會建議三件事:第一,這類工具不要直接放在網際網路上,至少加一層登入或只允許特定 IP;第二,訂閱它的安全公告,修補版出來就更新;第三,裡面的金鑰用最小權限,萬一被拿走也傷害有限。這個漏洞的修補版 6 月就出了,等到 8 月被列入「已遭利用」,代表有人還在用沒更新的版本。
名詞小辭典
- 遠端程式執行(RCE):攻擊者能從遠端在你的主機上執行任意程式的漏洞。
- 權杖(Token):登入後拿到的通行證,拿著它就能以該身分做事。
- KEV(已知遭利用漏洞清單):美國 CISA 維護的清單,收錄已有實際攻擊案例的漏洞。
- decorator:Python 裡包在函式前面、能在定義時就執行程式的語法。