觀點 · 資訊分享
CISA 把 Oracle E-Business Suite 的 9.8 分漏洞列入遭利用清單,5 月就有修補
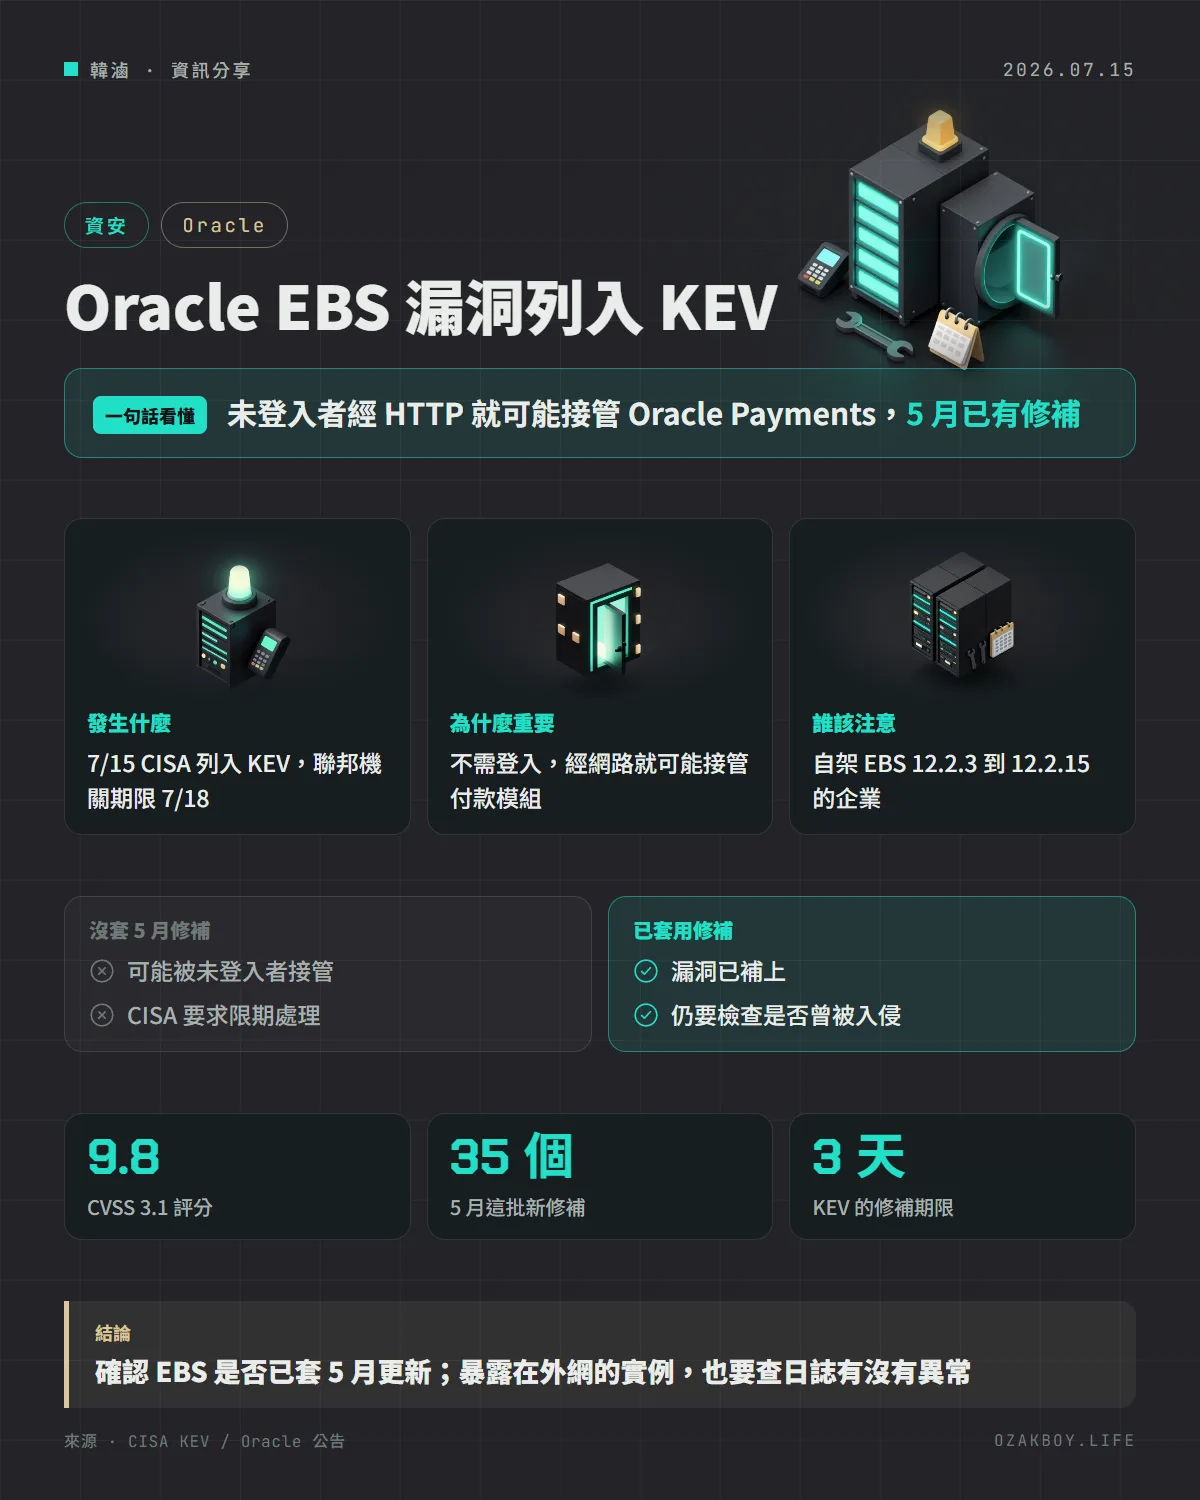
CISA 在 7 月 15 日把 Oracle E-Business Suite 的 CVE-2026-46817 列入已知遭利用漏洞清單。這個漏洞讓未登入者透過 HTTP 就可能接管 Oracle Payments,Oracle 在 5 月的安全更新已有修補。
- 發布
- 2026-07-15
- 篇幅
- 約 5 分鐘 · 2,099 字
- 結構
- 8 節 + 3 題常見問題
- 標籤
一句話看懂:CISA 把 Oracle E-Business Suite 的重大漏洞 CVE-2026-46817 列入「已知遭利用」清單;未登入者透過 HTTP 就可能接管 Oracle Payments,Oracle 在 5 月的更新就已提供修補。
先用白話講:E-Business Suite 與 KEV 清單
Oracle E-Business Suite(EBS) 是 Oracle 的企業管理系統套件,很多大公司用它管財務、採購、薪資、製造與供應鏈,可以想成公司的「後台總管」。Oracle Payments 則是裡面負責付款與資金傳輸的模組。
KEV 清單是美國 CISA(網路安全暨基礎設施安全局)維護的「已知遭利用漏洞」目錄。它跟一般漏洞清單不同:只收有證據顯示「真的有人在攻擊」的漏洞,所以被列進去,等於官方在提醒:這個不是理論上的風險,請優先處理。
發生什麼事
CISA 在 7 月 15 日公告,把兩個漏洞加入 KEV 清單:
| 漏洞 | 產品 | 說明 | 聯邦機關期限 |
|---|---|---|---|
| CVE-2026-46817 | Oracle E-Business Suite | 權限管理不當 | 7 月 18 日 |
| CVE-2023-4346 | KNX 協定 | 連線授權選項 1 的帳號鎖定機制過度限制 | 7 月 29 日 |
CISA 的說法是「依主動利用的證據」列入,沒有公布具體攻擊細節。
Oracle 這個漏洞是什麼?
依 NVD 的描述:
- 出在 Oracle Payments 的 File Transmission 元件
- 影響 EBS 12.2.3 到 12.2.15
- 「容易利用」,未登入的攻擊者經 HTTP 存取網路,就可能入侵 Oracle Payments
- 成功攻擊的結果,是接管 Oracle Payments
- CVSS 3.1 評分 9.8(滿分 10),攻擊途徑為網路、不需權限、不需使用者互動
Oracle 在 2026 年 5 月的重大安全修補更新(Critical Security Patch Update, CSPU) 就已經提供修補。這一批共有 35 個新安全修補,EBS 的相關漏洞在同一份公告中。也就是說,如果你很久沒有更新 EBS,就是現在最該補上的時候。
同日列入的 KNX 舊漏洞
另一個漏洞 CVE-2023-4346 其實是 2023 年的老洞,CISA 的 ICS 公告(ICSA-23-236-01)在 2023 年 8 月就發布過。它影響使用 KNX 連線授權「選項 1」、且尚未設定 BCU 金鑰的 KNX 設備。KNX 是建築自動化常用的協定,用於燈光、空調等設備控制。
依官方描述,在特定實作下,攻擊者如果能連到網路,或是實體接觸設備,就有可能清除設備並設定 BCU 金鑰,把設備鎖住,使用者之後無法重設。CVSS 3.1 評分 7.5。
給管理員的技術細節
- 先確認 EBS 版本是否在 12.2.3 到 12.2.15,以及有沒有套用 2026 年 5 月的 CSPU
- 檢查 EBS 是否對外開放:付款檔案傳輸這類功能,不應該不經防護就暴露在網際網路上
- 套用修補之後,也要查看日誌,是否有不明的檔案傳輸、異常登入,或是出現不明的付款設定
- CISA 的公告引用 BOD 26-04:各組織在修補之前,也應該檢查系統有沒有已被入侵
- 如果是 KNX 設備,官方建議遵循資安通用做法,例如設備不要直接連到公網,以及網路分隔
我的看法
說實話,Oracle EBS 對台灣一般的小團隊來說離得比較遠,多半是大型企業或外商才會用。但這則消息有一個通用的提醒:「早就有修補」跟「已經修好」是兩回事。很多被攻擊的案例,都不是因為沒有修補可用,而是修補一直沒人去套。
另外,KNX 這個例子也值得注意:一個 2023 年公布的舊漏洞,到了 2026 年才被列入 KEV,表示老洞可能一直有人在利用。我自己的習慣是,凡是 KEV 清單上有的產品,如果自己或客戶有在用,就直接排進修補優先順序。
名詞小辭典
- KEV(已知遭利用漏洞):CISA 維護的清單,只收有被攻擊證據的漏洞。
- ERP:企業資源規劃系統,用來管理財務、人事、採購與製造等流程。
- CSPU:Oracle 的重大安全修補更新,是比季度更新更小、更集中的修補格式。
- BCU 金鑰:KNX 設備上設定的密碼性質的金鑰,用來保護設備不被任意更改。