觀點 · 資訊分享
Incus 7.2 一次修 8 個漏洞,6 個是嚴重等級:一份惡意映像檔就可能讓人讀寫主機上的任意檔案
自架容器與虛擬機的管理工具 Incus 在 6/26 釋出 7.2,同時修補 8 個資安問題,其中 6 個列為嚴重(CVSS 9.9)。多數與「匯入惡意映像檔」和「受限專案可被繞過」有關,用 Incus 的人建議盡快升級。
- 發布
- 2026-06-27
- 篇幅
- 約 5 分鐘 · 2,051 字
- 結構
- 8 節 + 3 題常見問題
- 標籤
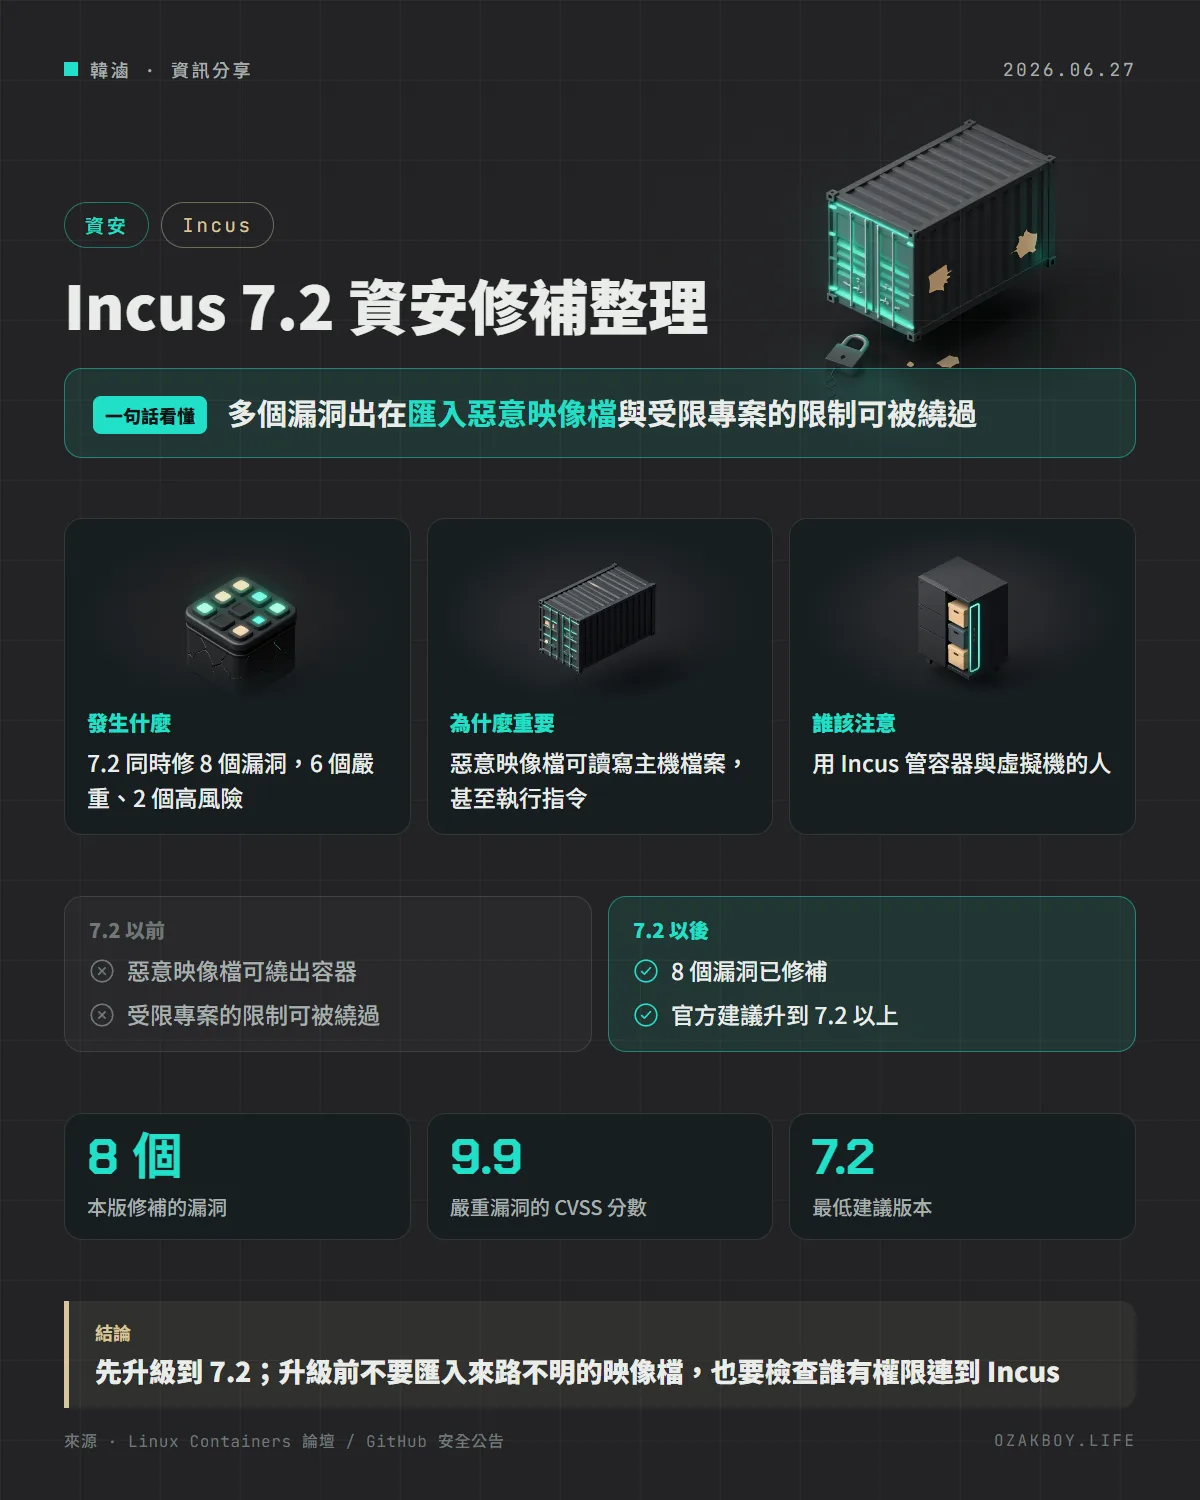
一句話看懂:容器與虛擬機管理工具 Incus 在 6 月 26 日釋出 7.2,一次修掉 8 個資安問題,其中 6 個是嚴重等級;最典型的風險是一份特製的映像檔,就可能讓人讀寫主機上的任意檔案。
先用白話講:Incus 是什麼?
想像你有一棟大樓(你的主機),裡面隔出很多獨立的房間(容器與虛擬機),每個房間住著不同的服務,彼此互不干擾。Incus 就是這棟大樓的管理員,負責蓋房間、搬家具、備份與搬遷。
這次的問題像是:搬進來的「裝潢包」(映像檔)如果被動過手腳,裡面藏了一條通往大樓機房的暗道,管理員照著做,就會讓住戶走進原本不該進的地方。
發生什麼事
Incus 團隊在 6 月 26 日釋出 7.2,公告的「Security fixes」寫明本版修補 8 個資安問題:
| 編號 | 等級 | 白話說明 |
|---|---|---|
| CVE-2026-48749 | 嚴重 | 映像檔裡的 rootfs 符號連結,可讀寫主機上的任意檔案 |
| CVE-2026-48750 | 嚴重 | 映像檔裡的 exec-output 符號連結,可寫入主機檔案 |
| CVE-2026-48752 | 嚴重 | 映像檔裡的 templates 符號連結,可讀寫主機檔案 |
| CVE-2026-48751 | 嚴重 | 受限專案可被繞過,導致任意指令執行 |
| CVE-2026-48755 | 嚴重 | 備份壓縮演算法的參數注入,可寫檔並執行指令 |
| CVE-2026-48769 | 嚴重 | 信任映像檔伺服器回傳的雜湊值,造成任意檔案寫入 |
| CVE-2026-55621 | 高 | 跨專案複製自訂磁碟區時,專案限制可被繞過 |
| CVE-2026-55622 | 高 | 跨專案複製執行個體時,專案限制可被繞過 |
風險有多大
- 6 個嚴重漏洞在 GitHub 公告上的 CVSS 3.1 都是 9.9 分;向量顯示攻擊來源是網路、不需要使用者操作,但需要低權限(PR:L)
- 也就是說,攻擊者要有能連到 Incus 的身分(例如受限客戶端),或是能誘使管理者匯入惡意映像檔
- 一人使用、只匯入自己信任映像檔的環境,實際風險比多人共用的環境低,但嚴重等級的漏洞仍然值得優先處理
該怎麼做
- 升級到 7.2 以上:GitHub 公告把 7.2.0 以前的 v7 版本列為受影響
- 升級前先別匯入來路不明的映像檔,也別對不信任的網址發起映像檔下載
- 檢查誰能連到 Incus:關掉不需要的遠端存取,受限專案的使用者也要重新盤點
- 我讀到的公告沒有列出替代緩解方式;升級是最直接的作法
給管理者的技術細節
- 以 CVE-2026-48749 為例(GitHub 公告的說明):映像檔看到正常的 metadata.yaml 與 rootfs 就先通過檢查,完整解開時才處理重複的頂層 rootfs 符號連結,之後對容器檔案的操作就越過了容器邊界,可以碰到主機的檔案系統
- 參數注入漏洞出在備份壓縮設定:只檢查第一個字詞是否在允許清單,後面的參數沒有檢查
- 受限專案漏洞:快照會忽略
restricted.containers.lowlevel=block設定,攻擊者可以把帶有低階設定的快照搬到受限專案再還原 - 本版的新功能也值得一提:每個執行個體可以有獨立的 SELinux 限制,
incus info預設隱藏私鑰與權杖 - 本文只描述類型,沒有列出攻擊步驟;細節請看各 CVE 的 GitHub 公告
我的看法
這個版本很值得自架服務的人注意。我自己習慣用 Docker 和 NAS 跑服務,不是 Incus 的使用者,但這批漏洞透露的觀念很通用:「匯入別人給的映像檔或備份」本身就是一個高風險的動作,它的信任等級應該跟執行別人給你的程式碼差不多。
另一個提醒是,「需要低權限」不代表安全。很多環境讓不同的人、不同的專案共用同一個管理工具,這時候「受限專案」就是主要的防線,防線被繞過,影響的範圍就是整台主機。多人共用的環境,請把這次升級排在前面。
名詞小辭典
- Incus:管理 Linux 容器與虛擬機的開源工具,可在自己的主機上同時跑多個互相隔離的系統。
- 映像檔(Image):建立容器或虛擬機用的「模板」,裡面是預先裝好的檔案系統。
- 符號連結(Symlink):指向另一個路徑的捷徑,如果處理不當,就可能被騙去碰到預期之外的檔案。
- 受限專案(Restricted project):Incus 用來限制某些使用者只能做特定事情的隔離機制。
- CVSS:漏洞嚴重程度的評分,滿分 10 分。
資料來源
常見問題
Incus 是什麼?
是用來管理 Linux 容器與虛擬機的開源工具,常被拿來在自己的伺服器或家用主機上同時跑好幾個互相隔離的系統。
這些漏洞一定要有帳號才能打嗎?
GitHub 公告的 CVSS 向量標示需要低權限(PR:L),也就是攻擊者要有能連到 Incus 的低權限身分,例如受限的客戶端,或是能誘使管理者匯入惡意映像檔。只有自己一個人使用、不碰外來映像檔的環境風險較低,但仍建議升級。
什麼是「符號連結」造成的漏洞?
符號連結是指向別處的捷徑。攻擊者在映像檔裡藏一個指向主機根目錄的捷徑,Incus 處理映像檔時跟著捷徑走,就可能碰到本來碰不到的主機檔案。
接著讀
全部觀點 →自架 Postiz 連修 2 個高危漏洞:註冊帳號就能偽造登入權杖、讀走伺服器檔案,請升到 v2.25.3開源社群貼文排程工具 Postiz 在 10 月 24 日發布 v2.25.3,修正兩個 CVSS 9.6 以上的漏洞:一般註冊用戶可以偽造登入權杖接管別人的組織,也可能讀走伺服器上的檔案。開放註冊預設是開啟的。閱讀 →Nextcloud 內建的 Collabora 伺服器漏洞已遭利用:CISA 列入清單,26.4.303 以前都要更新Nextcloud 的 Collabora Online 內建 CODE 伺服器有個作業系統指令注入漏洞(CVE-2026-110447),已在實際攻擊中被利用。CISA 在 10 月 23 日把它列入已知遭利用漏洞清單,版本低於 26.4.303 的自架主機要更新並檢查。閱讀 →AWS 推出 ECS Gateway:容器服務的對外入口交給 AWS 代管,25 個服務共用一台負載平衡器AWS 推出 ECS Gateway,負載平衡器、憑證、安全群組都由 ECS 自動建立與回收,最多 25 個服務共用一台 ALB。Gateway 本身不收費,只付底層資源的錢。閱讀 →