觀點 · 資訊分享
WordPress 核心兩個漏洞被 CISA 列入已遭利用清單:串起來,預設安裝的網站就可能被遠端執行程式
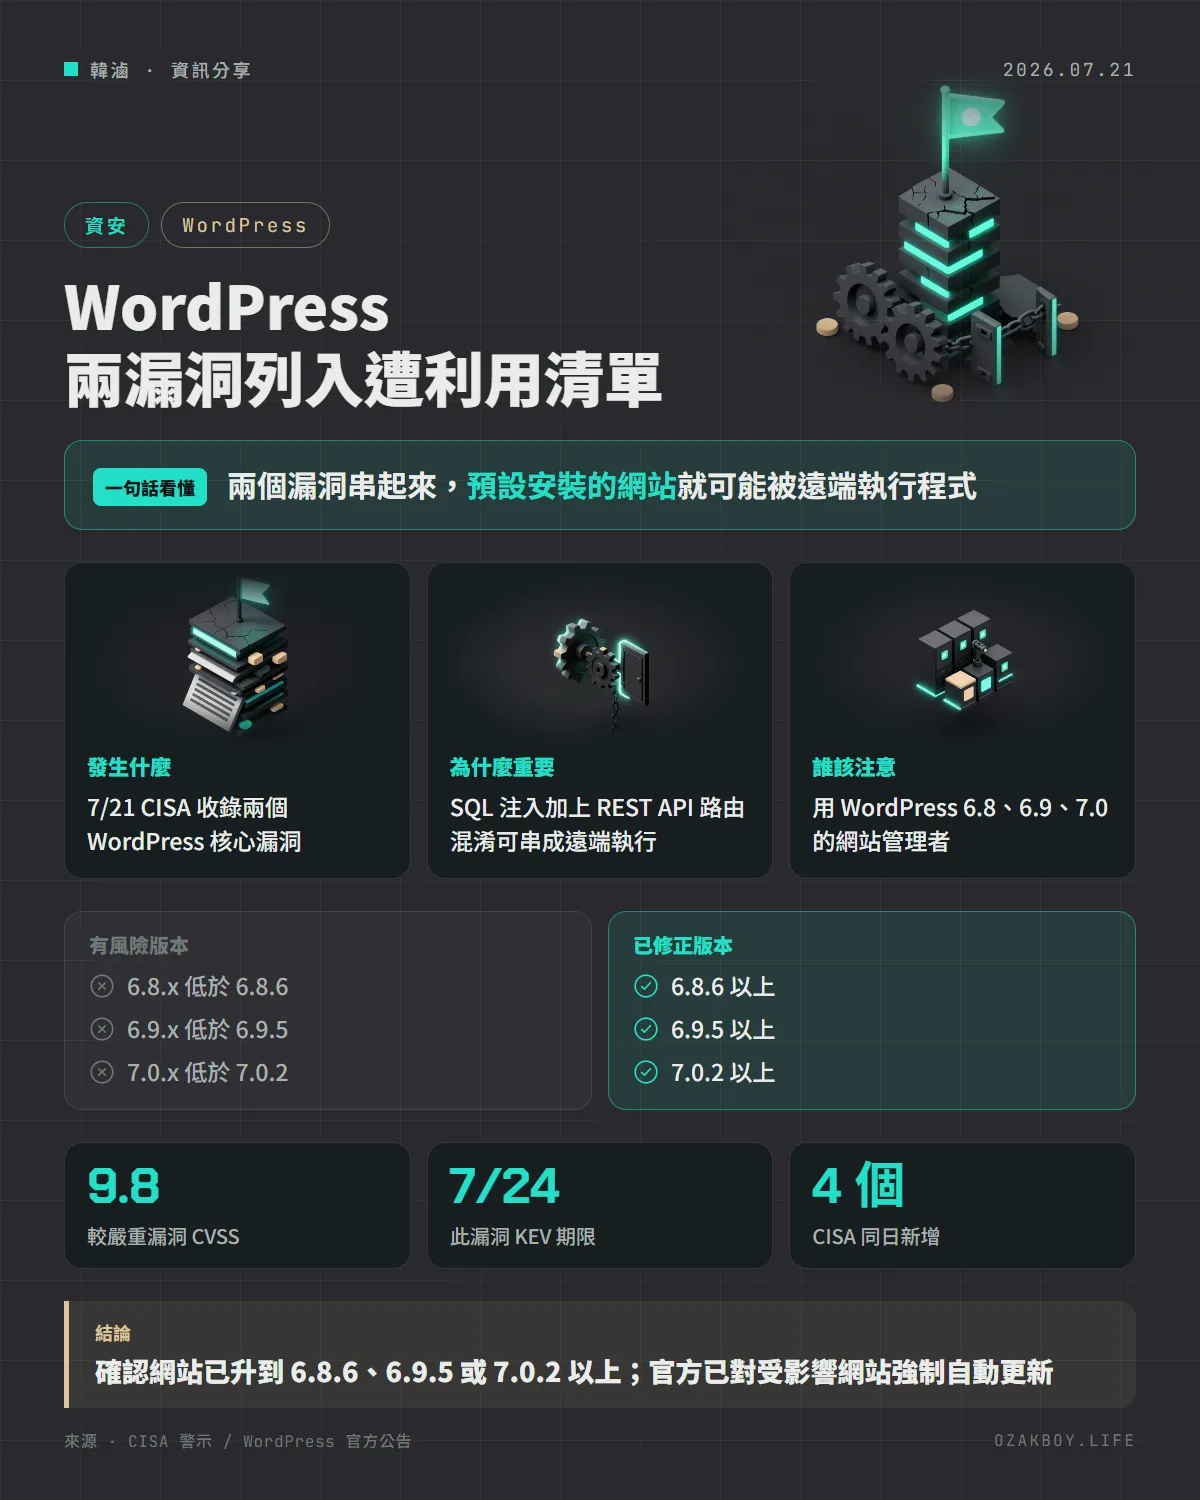
CISA 在 7 月 21 日把 CVE-2026-60137 與 CVE-2026-63030 兩個 WordPress 核心漏洞列入已遭利用清單,兩者可串成未登入的遠端執行程式。官方已發布 6.8.6、6.9.5、7.0.2,並對受影響網站強制自動更新。
- 發布
- 2026-07-21
- 篇幅
- 約 5 分鐘 · 2,158 字
- 結構
- 8 節 + 3 題常見問題
- 標籤
一句話看懂:CISA 在 7 月 21 日把 WordPress 核心的兩個漏洞列入「已遭利用」清單,兩者串在一起,可能讓未登入的攻擊者在預設安裝的網站上遠端執行程式;WordPress 已釋出修正版,並對受影響的網站強制自動更新。
先用白話講:這兩個漏洞是什麼?
SQL 注入:網站的資料庫要靠「查詢指令」取資料,如果程式沒有檢查使用者送來的內容,攻擊者就能在查詢裡夾帶自己的指令。就像你請店員「幫我找某某人的檔案」,結果對方在紙條上偷偷多寫了一行「順便把整個檔案櫃打開」。
路由混淆:網站收到請求,要判斷該交給哪段程式處理,這個判斷叫「路由」。如果判斷被騙了,請求就可能被送到不該去的地方,繞過本來的檢查。
這次的兩個漏洞,一個是 SQL 注入,一個是 REST API 的路由混淆,單獨看威脅有限,串在一起就能升級成遠端執行程式。
發生什麼事
| 日期 | 事件 |
|---|---|
| 2026-07-17 | WordPress 釋出安全版本 7.0.2,說明修了一個嚴重、一個高風險的問題,並啟用強制自動更新 |
| 2026-07-21 | CISA 把 CVE-2026-60137、CVE-2026-63030 列入已知遭利用漏洞(KEV)清單 |
兩個漏洞的內容:
- CVE-2026-60137(SQL 注入):
WP_Query的author__not_in參數沒有妥善處理,當外掛或佈景主題把不可信的輸入傳進這個參數時,可能發生 SQL 注入。NVD 單獨評分是 5.9(中等) - CVE-2026-63030(路由混淆):REST API 批次端點的路由混淆,跟上面的 SQL 注入結合,可能達成 SQL 注入與遠端執行程式。CVSS 9.8(嚴重)
CISA 的說明是:兩者可串接,讓未登入的攻擊者在預設安裝的 WordPress 上取得遠端執行程式的能力。
哪些版本受影響?
| 系列 | 受影響 | 修正版本 |
|---|---|---|
| 7.0 | 7.0.x(低於 7.0.2) | 7.0.2 |
| 6.9 | 6.9.x(低於 6.9.5) | 6.9.5 |
| 6.8 | 只受第一個漏洞(SQL 注入)影響 | 6.8.6 |
| 7.1 測試版 | 兩個都受影響 | 7.1 beta 2 |
| 6.8 以前 | 官方說不受影響 | 不適用 |
WordPress 官方還說,因為嚴重程度高,已對運行受影響版本的網站,透過自動更新機制強制更新。你也可以到後台「更新」頁面手動更新。
CISA 同日其他新增
- CVE-2026-0770(Langflow):驗證端點的
exec_globals參數處理有缺陷,未登入的遠端攻擊者可執行任意程式碼,NVD 記載 CVSS 9.8;CISA 備註指向 Langflow 1.9.0 版的發行說明 - CVE-2021-27137(DD-WRT):UPnP 相關的堆疊緩衝區溢位,是一個 2021 年的舊漏洞
依 KEV 清單的欄位,這些漏洞給美國聯邦機關的處理期限分別是:CVE-2026-63030、Langflow、DD-WRT 為 7 月 24 日(從列入日起算 3 天,自行換算),CVE-2026-60137 為 8 月 4 日。
給管理者的技術細節
- 先確認版本:後台「更新」頁面,或用 WP-CLI:
wp core version
wp core check-update
- 如果網站有關閉自動更新,或用版本控制、容器管理 WordPress 核心,不會被強制更新,要自己升級
- 檢查有沒有外掛或佈景主題,會把使用者輸入傳給
WP_Query的author__not_in。第一個漏洞的觸發需要這個條件,但 CISA 說兩個漏洞串接就能打預設安裝,所以不要因為「我沒用到」就放著 - 升級後建議看一下存取記錄,有沒有可疑的 REST API 批次請求,以及異常的新管理者帳號或檔案
我的看法
WordPress 是接案時最常碰到的平台,客戶的官網、活動頁、小商店很多都是它。這類網站最大的問題常常不是漏洞本身,而是「沒人負責更新」:建站後交給客戶,客戶也不知道要升級。這次官方強制更新,算是替這類網站擋了一道。
但強制更新擋不到所有人,例如鎖定版本的專案、關了自動更新的主機。如果你替客戶維護 WordPress,這週請逐一確認版本,並跟客戶說明這是「已被實際攻擊」的等級,不是例行更新。
名詞小辭典
- KEV(已知遭利用漏洞):美國 CISA 維護的清單,只收有證據已被實際攻擊的漏洞。
- SQL 注入(SQL injection):把攻擊者的資料庫指令塞進網站的查詢中,讓資料庫照做。
- REST API:讓程式透過網址互相溝通的介面,WordPress 內建,外掛與佈景主題也常使用。
- RCE(遠端程式碼執行):攻擊者能在伺服器上執行自己想要的程式。