觀點 · 資訊分享
WordPress 7.1.1 一次補 11 個漏洞:管理員點一個連結就可能被裝後門的 Click2Shell 也修了
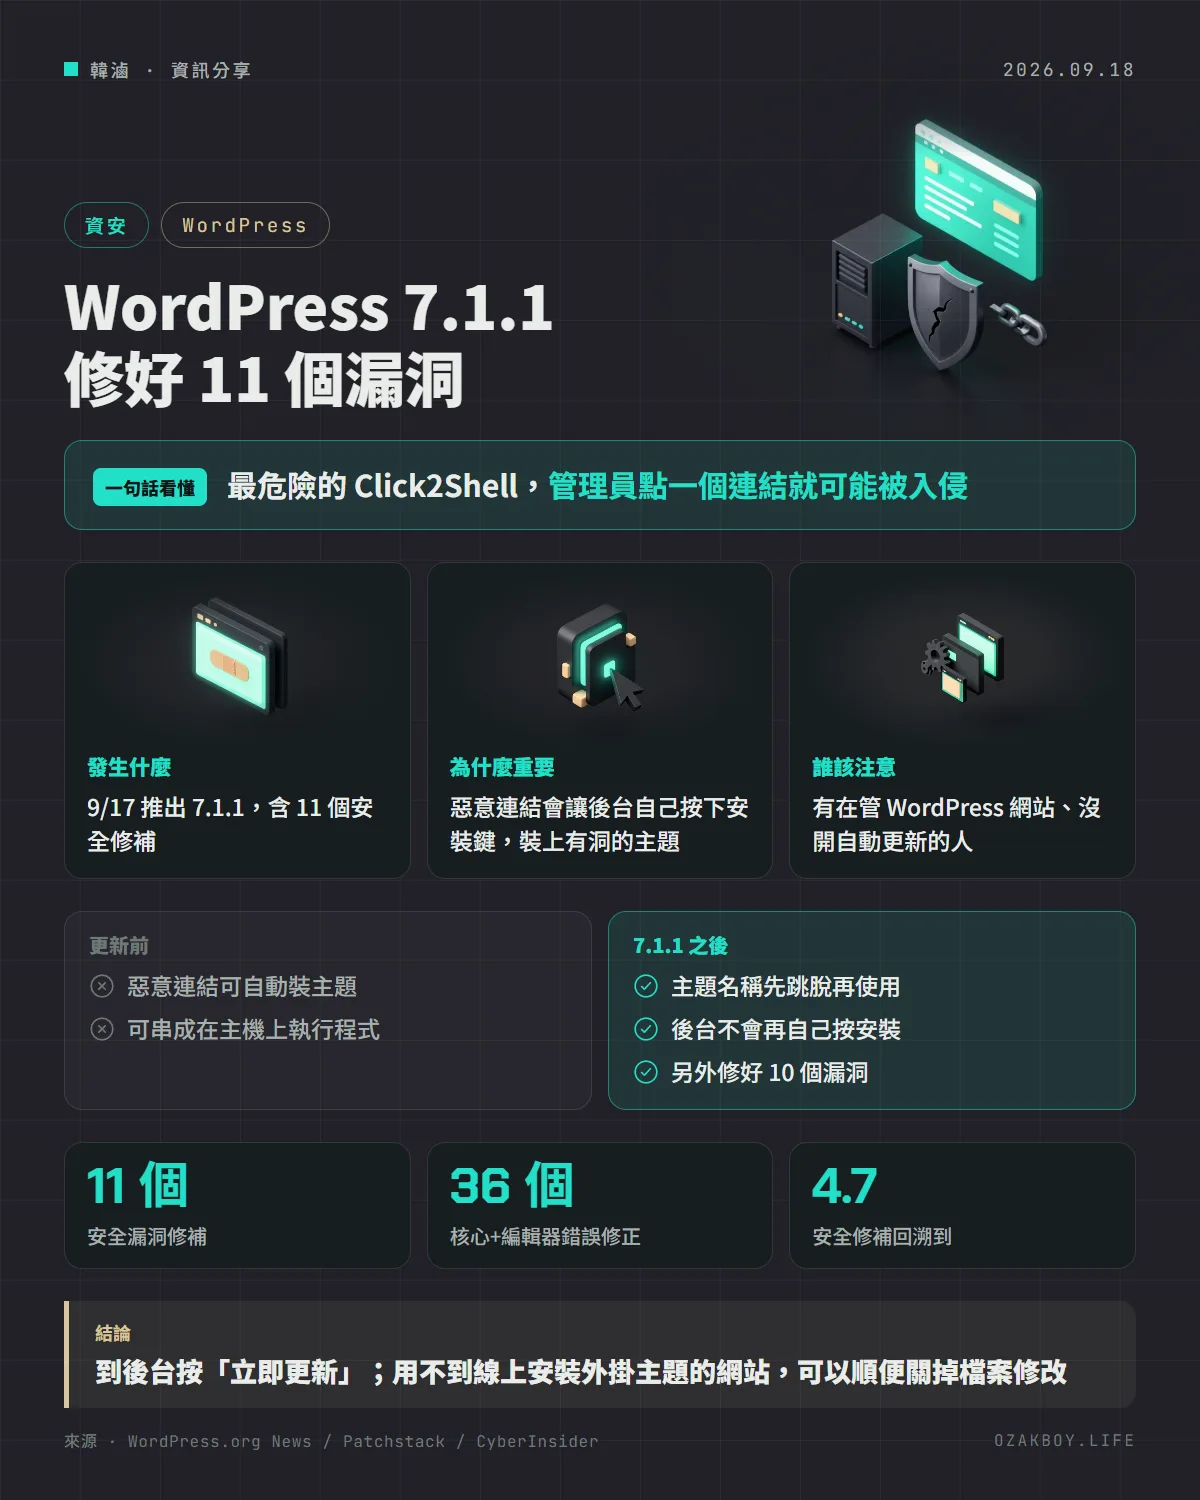
WordPress 在 9 月 17 日推出 7.1.1,修了 11 個安全漏洞,其中最受關注的 Click2Shell 能讓管理員點一個惡意連結,就被偷偷安裝佈景主題,進一步串成在伺服器上執行程式。官方建議立刻更新。
- 發布
- 2026-09-18
- 篇幅
- 約 5 分鐘 · 2,165 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
一句話看懂:WordPress 7.1.1 一次修好 11 個安全漏洞,其中 Click2Shell 能讓管理員點一個惡意連結,網站就被偷裝佈景主題、進一步被執行惡意程式。
先用白話講:Click2Shell 是怎麼回事?
想像你家大門有一台智慧門鎖,只要你本人在家按下「開門」,外送員就能進來。現在有人寄給你一張看起來很普通的傳單,上面的 QR Code 一掃,你家門鎖就「以為」你本人按了開門鍵。
Click2Shell 就是這種把戲。管理員登入 WordPress 後台時,只要打開一個特製的網址,後台自己的程式就會被騙去按下「安裝佈景主題」,裝上攻擊者指定的主題。因為是用管理員自己的權限在操作,管理員完全不會看到確認畫面。
發生什麼事
WordPress 在 9 月 17 日推出 7.1.1 維護與安全更新:
- 11 個安全修補,另有核心 17 個、區塊編輯器 19 個錯誤修正
- 官方建議立刻更新;有開背景自動更新的網站會自動開始更新
- 安全修補會回溯到仍可接收修補的舊分支(目前一路到 4.7)
- 下一個大版本 7.2 預計 12 月推出
11 個漏洞裡比較值得注意的幾個:
| 漏洞 | 白話說明 |
|---|---|
| 特製網址可自動安裝並預覽未啟用的主題(Click2Shell) | 管理員點連結,後台就自己裝主題 |
wpautop() 的儲存型 XSS |
未登入訪客可在留言裡塞腳本(需經留言審核) |
| Contributor 以上可任意覆寫文章 | 低權限帳號能改掉別人的文章,由 Anthropic 回報 |
| REST 範本 API 的路徑穿越 | 已登入使用者可做路徑穿越(官方沒公開細節),由 Anthropic 回報 |
| 任何已登入使用者可搬動留言 | 留言(含註記)可被改掛到其他文章底下 |
Click2Shell 有多危險?
依資安公司 Patchstack 的分析:
- 問題根源:主題的名稱(slug)會從網址讀進來兩次。伺服器端有過濾特殊字元,但後台的 JavaScript 直接把原始值丟進 jQuery 選擇器,特製的名稱就能讓頁面以為管理員按了「安裝」
- 怎麼變成入侵:研究團隊 pwn.ai 先用這招裝上一個本身有漏洞的主題(Mobile Repair Zone 2.5.4),再用另一個連結在「自訂」畫面載入它,利用主題裡沒做權限檢查的功能下載惡意外掛,最後在伺服器上執行程式
- 觸發條件:攻擊者不需要帳號,但一定要已登入的管理員打開連結;作者、編輯權限都無法觸發。另一種情況是網站已經有 XSS 漏洞被利用
- 修法:7.1.1 把主題名稱先用
$.escapeSelector()跳脫,並把選擇器限定在真正的主題元素上
CyberInsider 的報導提到,這個漏洞在 8 月 22 日回報給 WordPress。
給開發者的技術細節
- 用 WP-CLI 的可以直接更新並確認版本:
wp core update
wp core version
- 不需要從後台安裝外掛或主題的網站,可以在
wp-config.php加上define( 'DISALLOW_FILE_MODS', true );。Patchstack 指出這能擋住 Click2Shell 安裝新主題這一步,但之後的更新要改用部署流程或 WP-CLI 處理 - 管理員帳號平常不要拿來逛來路不明的連結,日常寫文章用權限較低的帳號
我的看法
接案時很常遇到「網站做好交給客戶後,就沒人更新」的 WordPress。這種網站的管理員往往就是客戶本人,最容易點到釣魚信裡的連結,Click2Shell 剛好打在這個弱點上。
我的建議很簡單:交付時就把自動更新打開,並跟客戶講清楚「後台帳號不要拿來亂點連結」。如果網站的外掛、主題都由工程師統一部署,順手開啟 DISALLOW_FILE_MODS,能少掉一整類風險。另外,這次有 2 個漏洞是 Anthropic 回報的,AI 參與找漏洞的速度越來越快,修補速度也得跟上。
名詞小辭典
- 佈景主題(Theme):決定 WordPress 網站外觀的套件,裡面也包含會在伺服器上執行的 PHP 程式。
- XSS(跨站腳本攻擊):把惡意的網頁腳本塞進網站,讓其他人瀏覽時被執行。
- RCE(遠端程式碼執行):攻擊者能在你的伺服器上執行任意程式,是最嚴重的一類漏洞。
- jQuery 選擇器:網頁程式用來「找到畫面上某個按鈕或元素」的語法,內容被竄改就可能找錯對象。