觀點 · 資訊分享
CrewAI 1.15.7:修復 GPT-5.6 工具呼叫的 400 錯誤,並跟進 AWS 套件的漏洞修補
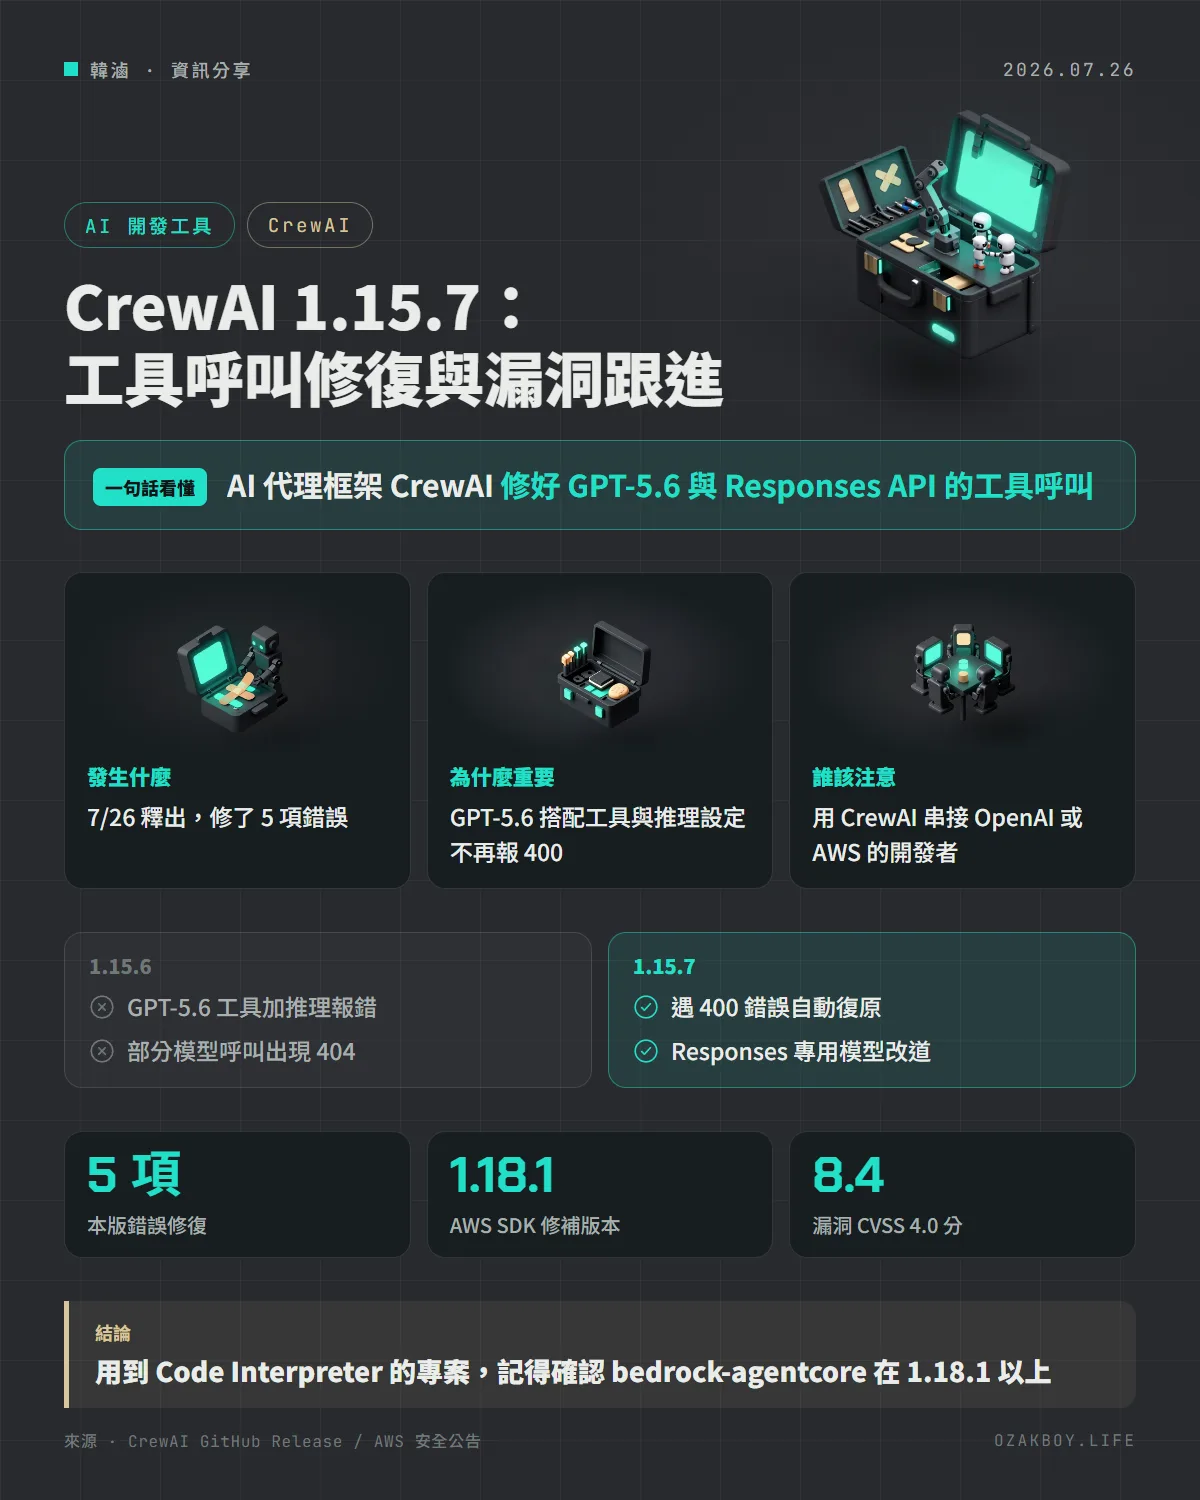
AI 代理框架 CrewAI 在 7/26 釋出 1.15.7:修好 GPT-5.6 同時用工具與推理設定會報 400 的問題、Responses API 的工具呼叫,並升級 bedrock-agentcore 依賴以修補 CVE-2026-16796。
- 發布
- 2026-07-26
- 篇幅
- 約 3 分鐘 · 1,517 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
一句話看懂:AI 代理框架 CrewAI 在 7 月 26 日釋出 1.15.7,修好 GPT-5.6 與 Responses API 的工具呼叫問題,順便把有漏洞的 AWS 相依套件升級。
先用白話講:CrewAI 與「工具呼叫」是什麼?
CrewAI 是一個開源的 AI 代理框架:你可以把多個 AI 當成團隊成員,一個負責查資料、一個負責整理、一個負責寫報告,讓它們分工合作。
工具呼叫(tool calling) 則是讓 AI 不只聊天,還能去用工具,例如查詢資料庫、執行程式、呼叫別人的 API。這個功能很依賴 AI 服務商的介面規格,只要規格有一點對不上,整條流程就可能直接報錯。
發生什麼事
CrewAI 在 7 月 26 日(UTC)釋出 1.15.7(前一個預覽版 1.15.7a1 當天稍早釋出),官方更新說明列出:
- GPT-5.6 的 400 錯誤:從「工具加推理強度設定」造成的 400 錯誤中復原
- Responses API 路徑的工具呼叫:修到能正常運作
- 只支援 Responses 的模型:改道處理,避免出現 404
- 技能庫:修正透過執行環境的 CrewAI+ 用戶端解析 registry 技能的問題
- 觀測性:執行時送出技能使用事件
- 安全相依套件:升級 bedrock-agentcore,以修補 CVE-2026-16796
順便看懂這個 AWS 漏洞
AWS 在 7 月 23 日發布安全公告 2026-065-AWS:AWS Bedrock AgentCore Python SDK 的 install_packages() 方法,沒有妥善處理參數的分隔字元。通過驗證的遠端使用者,可能藉由特製的套件名稱,在 Code Interpreter 沙盒裡執行任意指令。
| 項目 | 內容 |
|---|---|
| 受影響版本 | bedrock-agentcore 1.18.1 以前 |
| 修補版本 | 1.18.1 |
| CVSS 4.0(NVD 收錄的 AWS 評分) | 8.4(高) |
| 暫時作法 | 不要把未信任或模型產生的輸入傳給 install_packages(),必要時先用嚴格的 PyPI 命名規則驗證 |
給開發者的技術細節
- 升級後,可用下面指令確認 AWS 套件版本是否至少為 1.18.1:
pip show bedrock-agentcore
- AWS 也提醒:如果你有複製或衍生的程式碼,要記得同步套上修補
- 如果你的專案沒有用到 Code Interpreter 的
install_packages(),這個漏洞對你的影響較小,但跟著升級仍是比較省事的做法
我的看法
這個版本很樸素,沒有大功能,但這類「跟上新模型 API 規格」的修復很實用:AI 服務商更新模型與介面的速度很快,框架如果沒跟上,常常是整個流程跑到一半才噴 400 或 404。
比較值得留意的是漏洞那一段。把「模型產生的內容」直接當成指令參數,是代理型應用的常見風險。套件名稱、檔案路徑這類看起來無害的字串,只要來自模型或使用者,就該當成不可信輸入先驗證。
名詞小辭典
- AI 代理(Agent):能自己規劃步驟、使用工具完成任務的 AI。
- Responses API:OpenAI 提供的一種新式 API 介面。
- 沙盒(Sandbox):限制程式能做什麼的隔離環境。
- CVE:公開漏洞的編號。