觀點 · 資訊分享
VMware vCenter 兩個 9.8 分漏洞:連得到就能繞過登入,Syslog 路徑穿越可執行任意程式
Broadcom 針對 VMware vCenter 公開 CVE-2026-59309 與 CVE-2026-59310,CVSS 都是 9.8,攻擊者只需要能連到 vCenter。後續 CISA 在 8 月 18 日把後者列入已遭利用清單。
- 發布
- 2026-07-31
- 篇幅
- 約 4 分鐘 · 1,829 字
- 結構
- 8 節 + 3 題常見問題
- 標籤
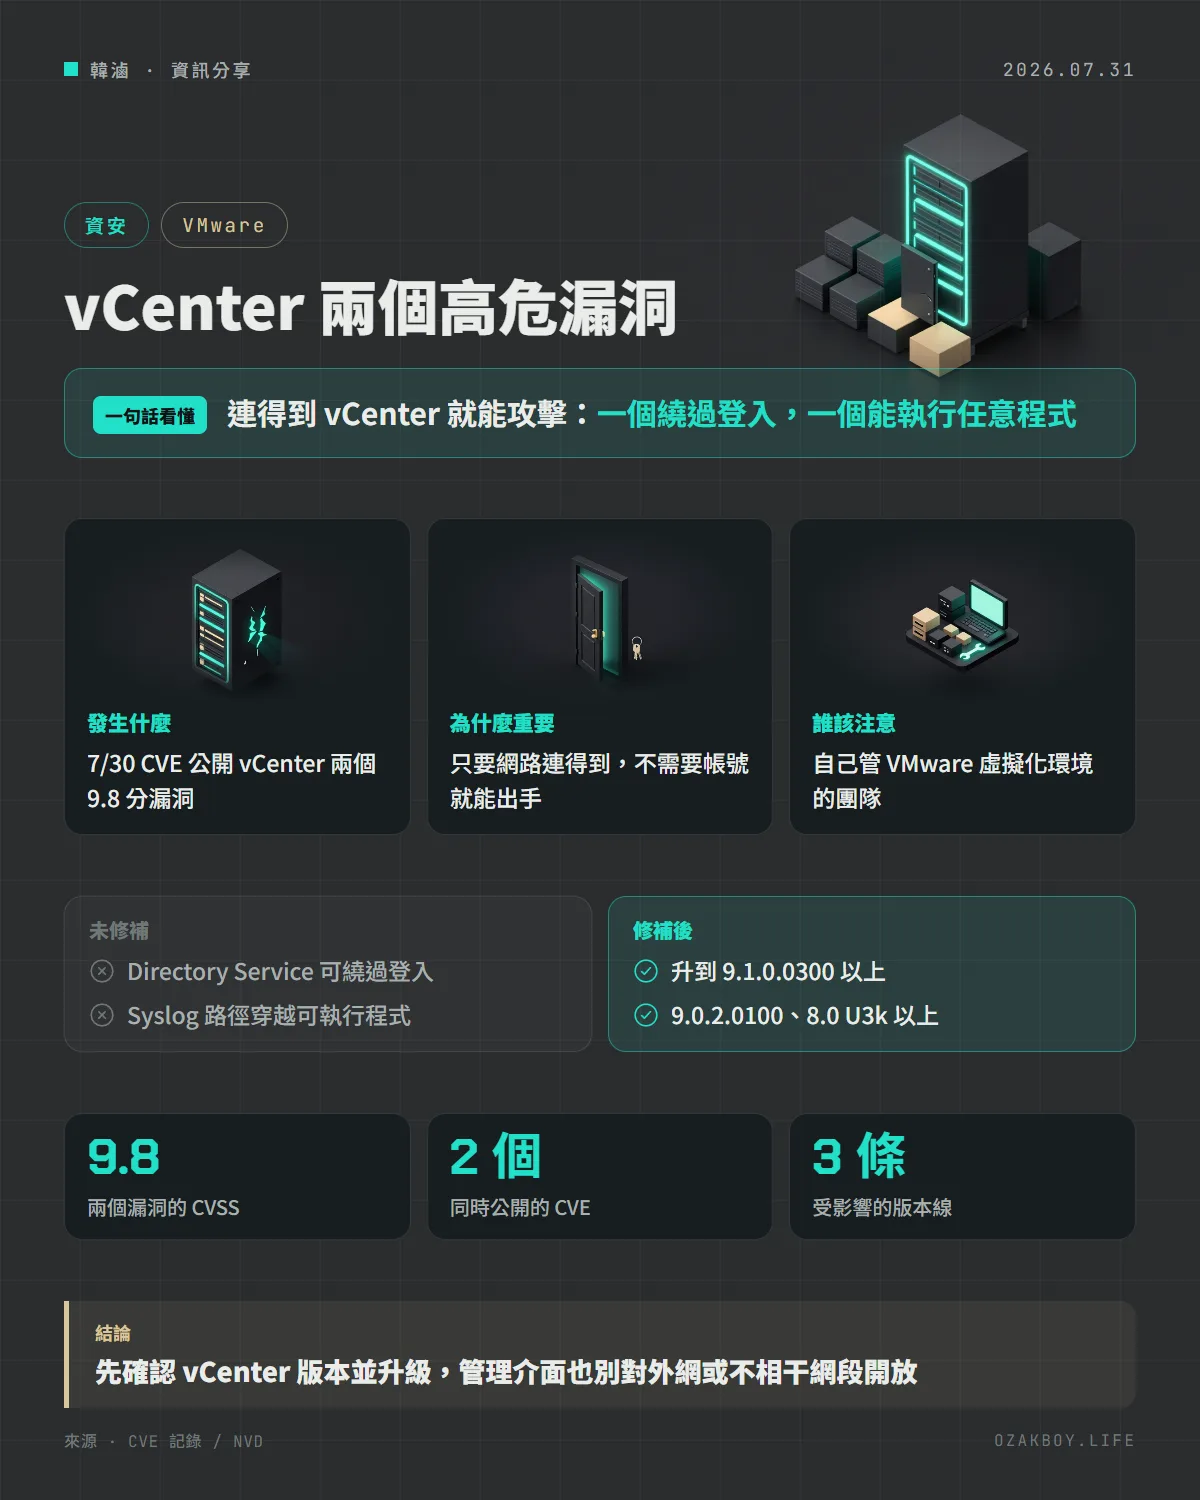
一句話看懂:VMware vCenter 同時公開兩個 CVSS 9.8 分的漏洞:一個能繞過登入,一個能讓攻擊者執行任意程式,攻擊條件只是「連得到 vCenter」。
先用白話講:vCenter 是什麼?
想像一棟大樓裡有幾十間機房,每間機房都跑著虛擬機器。vCenter 就是這棟大樓的「中央控制室」:誰能開機、誰能關機、資源怎麼分配,都從這裡管。
所以控制室的門鎖一旦出問題,後果就不是一間機房,而是整棟大樓。這次公開的兩個漏洞,正是出在這間控制室。
發生什麼事
7 月 30 日,CVE 記錄公開了 VMware vCenter 的兩個漏洞(廠商公告在 Broadcom 支援網站):
| CVE | 漏洞 | 後果 |
|---|---|---|
| CVE-2026-59309 | VMware Directory Service 的驗證繞過 | 攻擊者可繞過登入,取得未經授權的存取 |
| CVE-2026-59310 | Syslog 伺服器的路徑穿越(Directory Traversal) | 攻擊者可執行任意程式 |
兩者的廠商評分都是 CVSS 9.8(滿分 10)。根據 CVE 記錄的評分向量:攻擊來自網路、難度低、不需要帳號、也不需要任何人配合操作。描述只寫了一個前提:攻擊者對 vCenter 有網路存取。
CVE 記錄裡的公開日期是 7 月 29 日(UTC),CVE 網站在 7 月 30 日正式發布。
哪些版本受影響?
| 產品 | 受影響版本 |
|---|---|
| vCenter 9.1 | 早於 9.1.0.0300 |
| vCenter 9.0 | 早於 9.0.2.0100 |
| vCenter 8.0 | 早於 8.0 U3k |
| 其他 | VMware Cloud Foundation、vSphere Foundation、Telco Cloud Infrastructure / Platform |
後續:已有人利用
在這篇文章日期之後,CISA 在 8 月 18 日把 CVE-2026-59310 列入「已知遭利用漏洞」清單,並標示已知被勒索軟體利用,修補期限是 8 月 21 日。CVE-2026-59309 則截至清單最新版本(2026-10-21)沒有被列入。
給開發者的技術細節
- 先確認版本:登入 vCenter 查詢版本與 build 號,對照上表
- 升級目標:9.1 系列升到 9.1.0.0300 以上、9.0 系列升到 9.0.2.0100 以上、8.0 系列升到 8.0 U3k 以上
- 縮小暴露面:vCenter 的管理介面只開放給管理網段與跳板機,不要放在網際網路上。這是通用的做法,不是廠商公告的內容
- 本文無法開啟廠商公告(Broadcom 支援網站擋下自動讀取),所以沒有列出替代方案或升級細節;實際操作請以官方公告為準
我的看法
我平常做的網站與系統多半跑在雲端或自架的 Docker,很少碰 VMware。但接案時如果碰到客戶公司內部有一組老機房,常見的狀況是沒人記得 vCenter 是哪個版本。這類環境最危險,因為「沒人在看」就等於沒人更新。
這次的漏洞特別麻煩的地方是:不需要帳號。換句話說,防線只剩下網路隔離。如果你是幫客戶維運的人,第一件事不是升級,而是先問「這台 vCenter 的管理介面,能從哪裡連得到」。
名詞小辭典
- vCenter:VMware 的集中管理平台,一台就能管理多台虛擬化主機與上面的虛擬機器。
- CVSS:評估漏洞嚴重程度的分數,滿分 10,9.0 以上屬於「嚴重」。
- 路徑穿越(Directory Traversal):利用特殊的檔案路徑,讓程式存取或寫入原本不該碰的位置。
- 已知遭利用漏洞(KEV):美國 CISA 維護的清單,收錄已有實際攻擊案例的漏洞。