觀點 · 資訊分享
Azure 新建的 Gen2 虛擬機預設開啟安全開機與 vTPM:不另收費,既有 VM 不受影響
Azure 宣布「Trusted Launch 預設啟用」正式上線:新建的 Gen2 虛擬機與規模集,會自動啟用 Secure Boot 與 vTPM,不額外收費。用 Portal、CLI、PowerShell 建立會直接套用;用 Terraform、Bicep 等需一次性註冊。
- 發布
- 2026-08-04
- 篇幅
- 約 4 分鐘 · 1,801 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
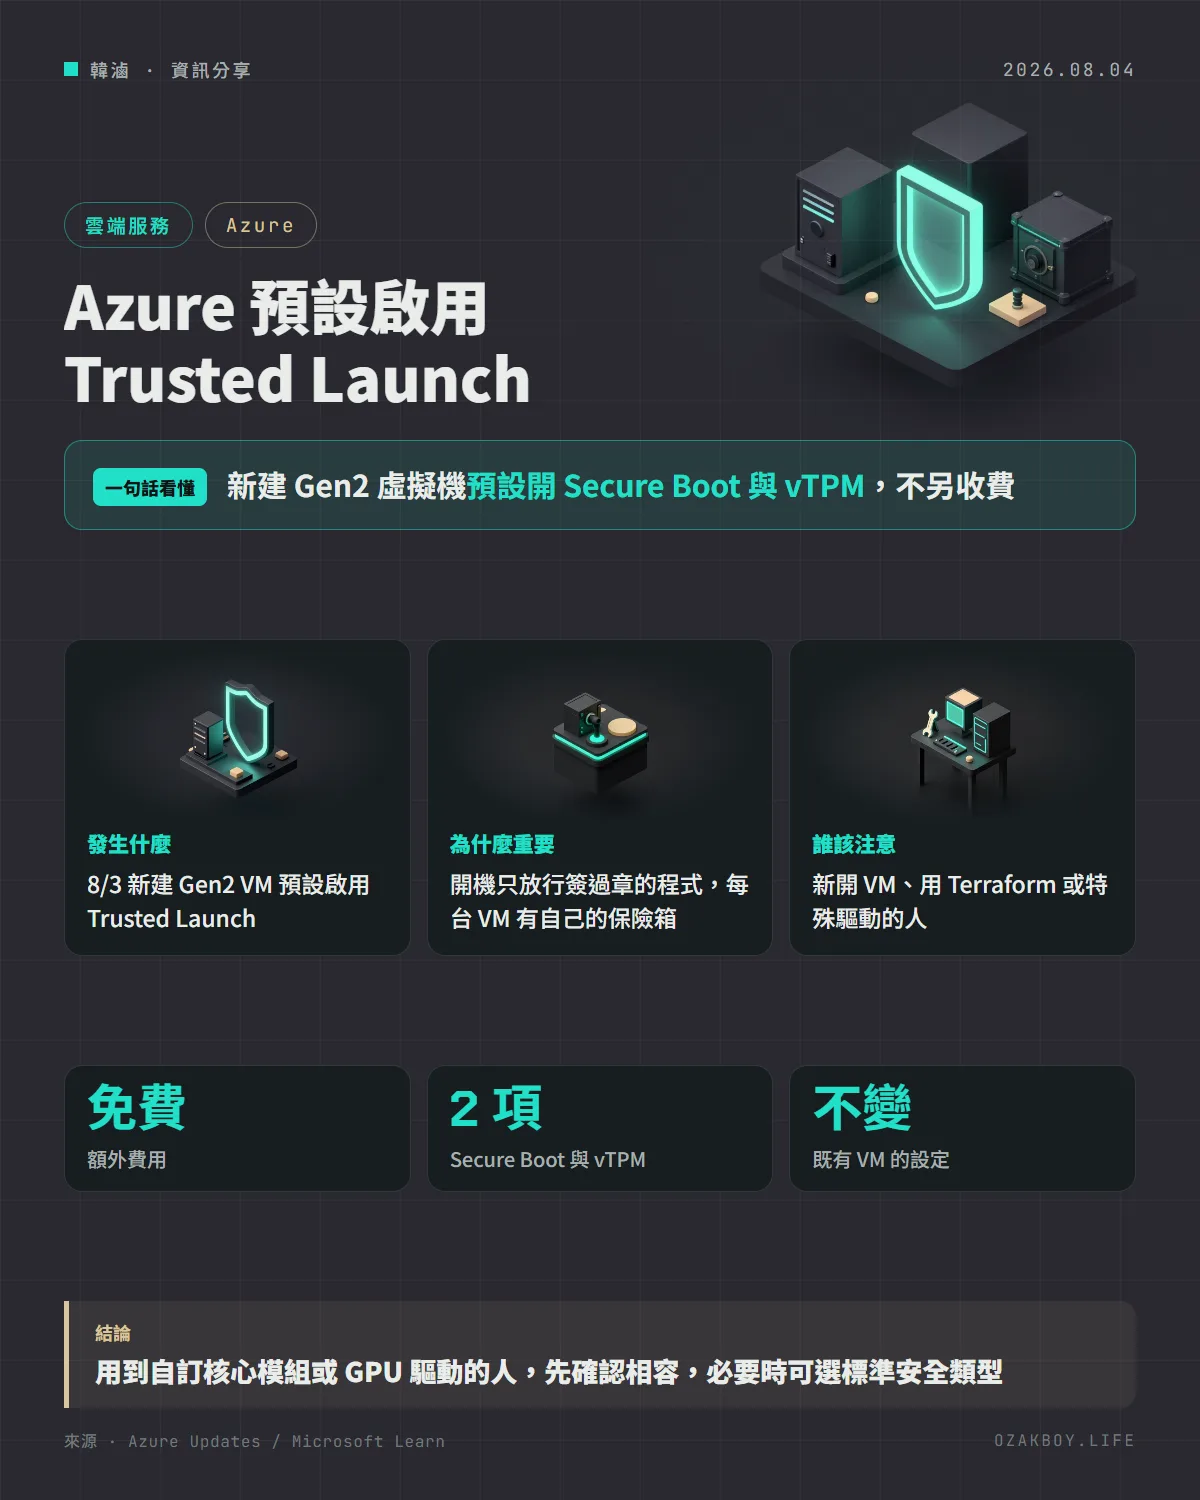
一句話看懂:Azure 宣布「Trusted Launch 預設啟用」正式上線:新建的 Gen2 虛擬機會自動開啟 Secure Boot 與 vTPM,不另收費,既有的虛擬機不受影響。
先用白話講:Secure Boot 和 vTPM 是什麼?
想像一棟大樓的門禁:
- Secure Boot(安全開機):電腦開機時,像警衛一樣檢查每一個要啟動的程式有沒有「官方簽章」。沒簽章、被動過手腳的,不准進場。
- vTPM(虛擬可信任平台模組):每一台虛擬機都分到一個自己的「小保險箱」,用來鎖金鑰,還會記錄開機時每個步驟的「指紋」。如果開機過程被竄改,指紋會對不上。
這兩樣加起來,叫做 Trusted Launch。主要在防止一種很難察覺的攻擊:惡意程式在作業系統還沒完全啟動時,就先躲進去。
發生什麼事
Azure 在 8 月 3 日宣布 Trusted Launch as Default(TLaD) 正式上線,重點如下:
- 對象:新建的 Gen2 虛擬機(VM)與虛擬機規模集
- 做什麼:自動啟用 Secure Boot 與 vTPM,官方說不額外收費
- 怎麼套用:用 Azure Portal、CLI、PowerShell 建立新 VM,會直接預設套用
- IaC 用戶:用 ARM 範本、Bicep、Terraform、SDK 部署的,要做一次性的訂閱註冊,才能得到同樣的預設
- 不受影響:既有 VM 維持原樣;你明確設定過的安全選項也會被尊重
- 範圍:支援 x64 與 Arm64 的 Gen2 VM 規格,涵蓋 Azure 公有雲、政府雲與中國區
要注意的相容性
Secure Boot 的前提是「開機元件都要有可信發行者的簽章」。依 Microsoft Learn 文件(現況頁面),如果驗證失敗,VM 會開不了機。這對下面幾種人比較有影響:
| 情況 | 可能的問題 |
|---|---|
| Linux VM 裝自己編譯的核心模組 | 沒有簽章可能被擋 |
| Linux 裝 NVIDIA CUDA 驅動 | Ubuntu 需要額外步驟;其他 Linux 文件建議關閉 Secure Boot |
| Linux 裝 GRID 驅動 | 文件說需要關閉 Secure Boot |
| Windows 裝 CUDA 與 GRID 驅動 | 文件說不需額外步驟 |
文件也提到,對特定 VM,可以把安全類型設為 Standard,來避開預設的 Trusted Launch。
給開發者的技術細節
- 在 Terraform、Bicep 這類自動化流程裡,如果你希望新 VM 也預設用 Trusted Launch,要在訂閱註冊對應的功能;已註冊的訂閱要注意,之後新建的 Gen2 VM 行為會變
- 如果要明確控制,建議在範本裡直接指定
securityType,不要依賴預設值,這樣不管預設怎麼改,行為都固定 - 在建立新 VM 之前,先確認映像檔支援 Secure Boot,尤其是自製映像與第三方映像
- 想知道細節與升級既有 VM 的方式,看 Microsoft Learn 的 Trusted Launch 頁面
我的看法
這個改變我覺得是好事:把「比較安全的設定」變成預設,等於替沒時間研究資安的小團隊補了一道防線。我們做網站與系統,常常是交付之後就不再管主機,預設值的好壞,直接決定了這台機器的底線。
但「預設變了」也是需要小心的事。如果你有一套會用到特殊驅動的 Linux 環境(例如跑 GPU 的 AI 工作),新建 VM 之前先確認相容;用 Terraform 的團隊,我會在範本裡把安全類型寫清楚,避免哪天預設一改,部署行為就跟著變。
名詞小辭典
- Gen2 虛擬機:Azure 的第二代虛擬機,使用 UEFI 開機,支援 Secure Boot 等新功能。
- Secure Boot(安全開機):開機時只允許有可信簽章的程式載入。
- vTPM:給虛擬機用的虛擬安全晶片,可保管金鑰並記錄開機度量。
- 虛擬機規模集(Scale set):一組設定相同、可自動增減數量的虛擬機。
資料來源
常見問題
Secure Boot 和 vTPM 是什麼?
Secure Boot 是開機時的檢查,只允許簽過章的開機程式與核心驅動載入;vTPM 是每台虛擬機自己的虛擬安全晶片,用來保管金鑰與開機時的度量結果。兩者合起來,能擋掉在開機階段就藏起來的惡意程式。
我現有的 VM 會被改掉嗎?
不會。官方說既有 VM 維持不變,而且你明確設定過的安全選項會被尊重,預設值只影響新建的 Gen2 VM 與規模集。
如果我的程式不相容怎麼辦?
Microsoft Learn 文件說,對特定 VM 可以把安全類型設為 Standard 來避開預設;另外 Linux 上安裝 CUDA 等驅動可能需要額外步驟或關閉 Secure Boot,要依文件為準。
接著讀
全部觀點 →Azure 宣布 Dv3、Ev3 系列虛擬機 2029 年退休:還有三年,但預留執行個體已經買不到微軟宣布 Dv3、Dsv3、Ev3、Esv3 四個老牌虛擬機系列將在 2029 年 11 月 15 日退休,到期沒搬走的機器可能被停機甚至刪除。時間看起來很長,但一年、三年期預留執行個體早在今年 7 月就停售了。閱讀 →Azure 擴展集「可用區自動平衡」正式上線:VM 擠在同一區,系統會一台一台幫你搬平Azure 虛擬機器擴展集的可用區自動平衡正式 GA:發現 VM 偏向某個可用區時,會先在 VM 最少的區建新機、確認健康後才刪掉多的那台,一次只搬一台。閱讀 →Azure 應用程式閘道的 WAF 開始檢查 IPv6 流量:雙協定網站不用再留一扇沒鎖的門Azure Application Gateway 的網頁應用程式防火牆(WAF)推出 IPv6 公開預覽,受管規則、自訂規則與診斷紀錄都能套用到 IPv6 流量。同時支援 IPv4 與 IPv6 的網站,終於可以用同一套規則保護兩邊。閱讀 →