觀點 · 資訊分享
Azure 應用程式閘道的 WAF 開始檢查 IPv6 流量:雙協定網站不用再留一扇沒鎖的門
Azure Application Gateway 的網頁應用程式防火牆(WAF)推出 IPv6 公開預覽,受管規則、自訂規則與診斷紀錄都能套用到 IPv6 流量。同時支援 IPv4 與 IPv6 的網站,終於可以用同一套規則保護兩邊。
- 發布
- 2026-10-05
- 篇幅
- 約 3 分鐘 · 1,553 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
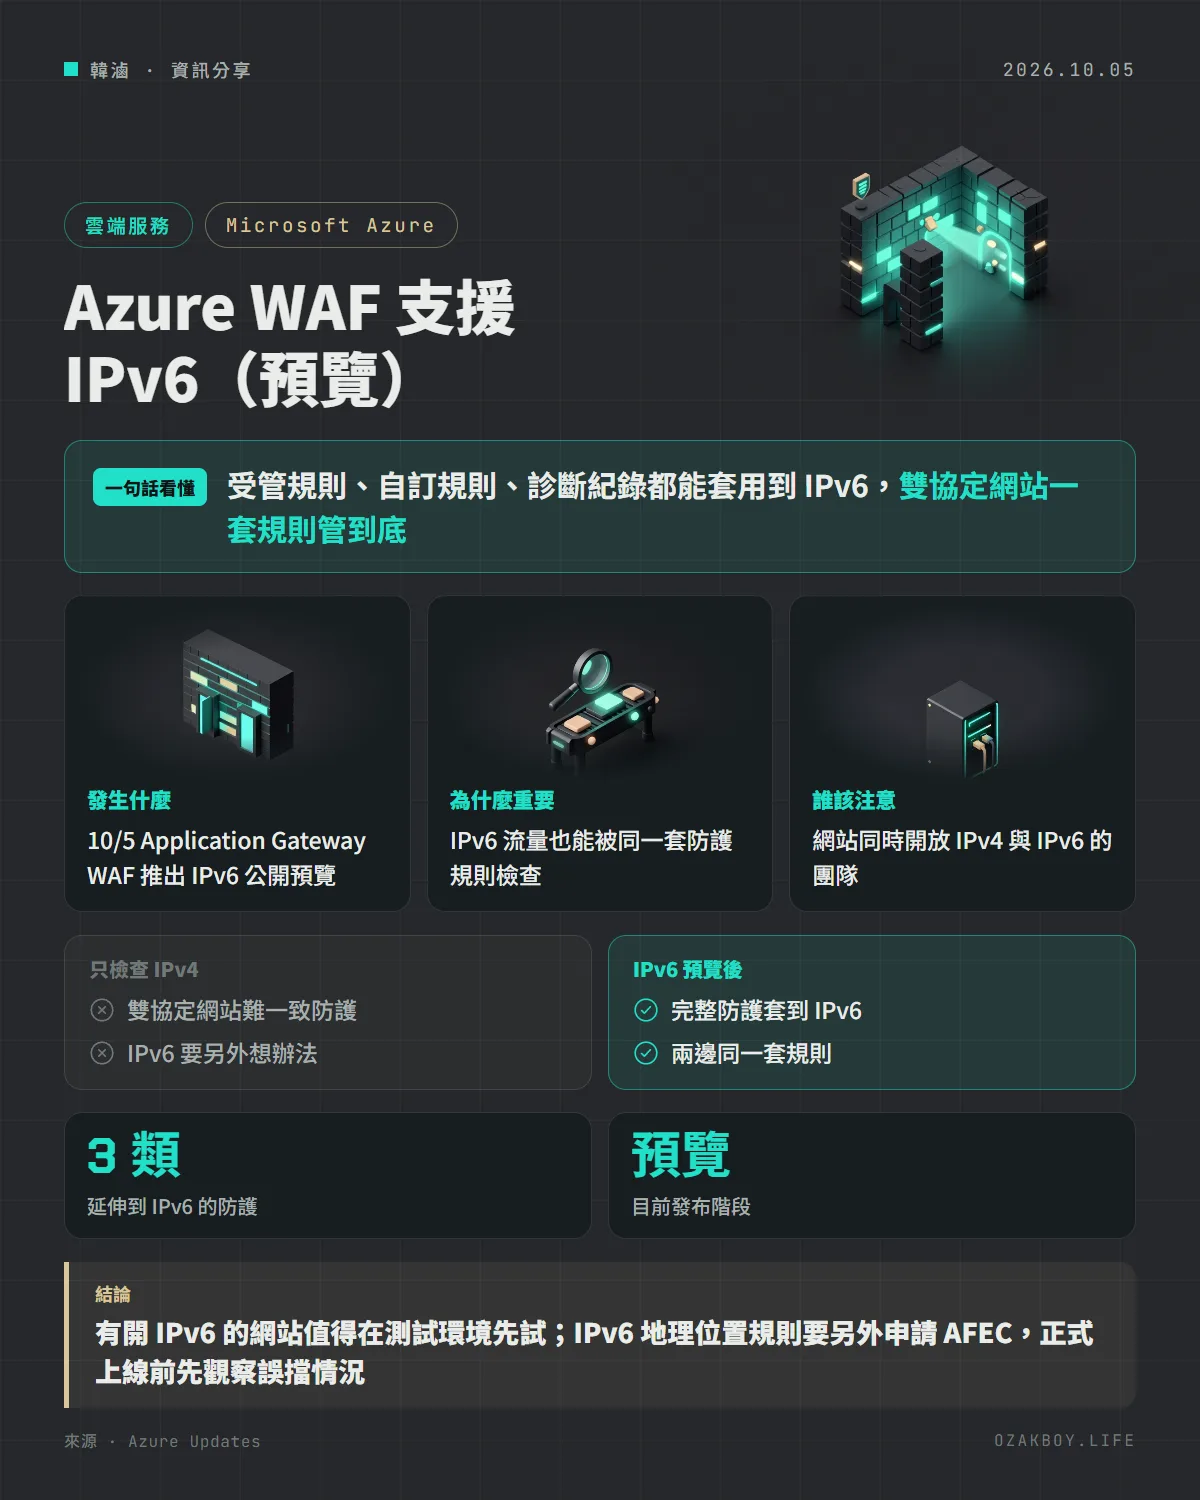
一句話看懂:Azure Application Gateway 的 WAF 開始檢查 IPv6 流量(公開預覽),同時支援 IPv4 與 IPv6 的網站,終於能用同一套規則保護兩邊。
先用白話講:IPv6 和 WAF 是什麼?
IPv4、IPv6 是網路世界的兩種「門牌號碼」格式。IPv4 的號碼快用完了,所以有了號碼多到用不完的 IPv6。很多網站現在兩種門牌都掛著,訪客走哪一扇門都進得來,這叫雙協定(dual-stack)。
WAF(網頁應用程式防火牆)則像門口的保全,檢查每位訪客有沒有帶危險物品,例如 SQL 注入、跨站腳本這類攻擊。問題是:如果保全只站在 IPv4 那扇門,IPv6 那扇門就等於沒人看。這次 Azure 補上的,就是 IPv6 那扇門的保全。
發生什麼事
微軟在 10 月 5 日的 Azure 更新公告宣布:
- Application Gateway WAF 支援 IPv6,目前是公開預覽
- WAF 的完整防護都延伸到 IPv6 流量,包括受管規則集、自訂規則與診斷
- 雙協定網站可以對 IPv4 與 IPv6 套用一致的安全控制
- 預覽期間的 IPv6 地理位置自訂規則,需要透過 AFEC 申請開通
微軟在公告中提到,IPv4 位址耗盡與現代連線需求,讓 IPv6 的採用正在加速。
會影響誰?
| 你的情況 | 這次更新的意義 |
|---|---|
| 網站只有 IPv4 | 暫時不受影響 |
| 已經開了 IPv6,WAF 只看 IPv4 | 終於可以補上 IPv6 的防護缺口 |
| 打算開 IPv6 | 可以把 WAF 一起納入規劃 |
| 需要依國家擋流量 | IPv6 的地理規則要另外申請 |
給開發者的技術細節
依 Microsoft Learn 的說明,Application Gateway WAF 有幾個值得一起複習的重點:
- 規則以 OWASP 的核心規則集(CRS)為基礎,CRS 3.2 以後會使用效能較好的新 WAF 引擎
- 一個 WAF 政策裡有兩種規則:自己寫的自訂規則,以及 Azure 維護的受管規則集;自訂規則會先被處理
- WAF 有兩種模式:偵測模式只記錄不阻擋,防止模式才會擋下攻擊
- 官方建議新部署的 WAF 先用偵測模式跑一小段時間,看紀錄調整例外與規則,再切到防止模式,減少誤擋
套用在 IPv6 預覽上也是同樣道理:先觀察 IPv6 流量的紀錄,確認沒有誤擋,再正式開啟阻擋。
我的看法
很多網站的 IPv6 是「主機或 CDN 預設就開了」,但很少人回頭檢查:防火牆、WAF、存取限制有沒有一起套到 IPv6?我自己的習慣是,凡是新增一種進站管道,就把所有防護清單重新走一遍。
這次更新還在預覽,我不會急著在客戶的正式環境開,但如果你的網站已經是雙協定、WAF 卻只看 IPv4,這個缺口比預覽功能的風險更大。可以先在測試環境試跑,確認誤擋情況後,再排進正式環境的升級計畫。
名詞小辭典
- IPv6:新一代的網路位址格式,號碼數量遠多於 IPv4。
- 雙協定(Dual-stack):同時支援 IPv4 與 IPv6 兩種連線方式。
- OWASP CRS:開源社群維護的一套 WAF 規則,用來擋常見的網頁攻擊。
- AFEC:Azure 的功能預覽申請機制,部分預覽功能要先登記才能使用。