觀點 · 資訊分享
6 月就修補的 LoadMaster 免登入漏洞,兩個月後 CISA 確認已遭利用:負載平衡器要升到 7.2.63.2 以上
Progress LoadMaster 的 CVE-2026-8037 不用登入就能在設備上執行指令。Progress 6 月 4 日就發出公告,CISA 8 月 7 日把它列入已遭利用清單,要求 8 月 10 日前處理。
- 發布
- 2026-08-07
- 篇幅
- 約 4 分鐘 · 2,010 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
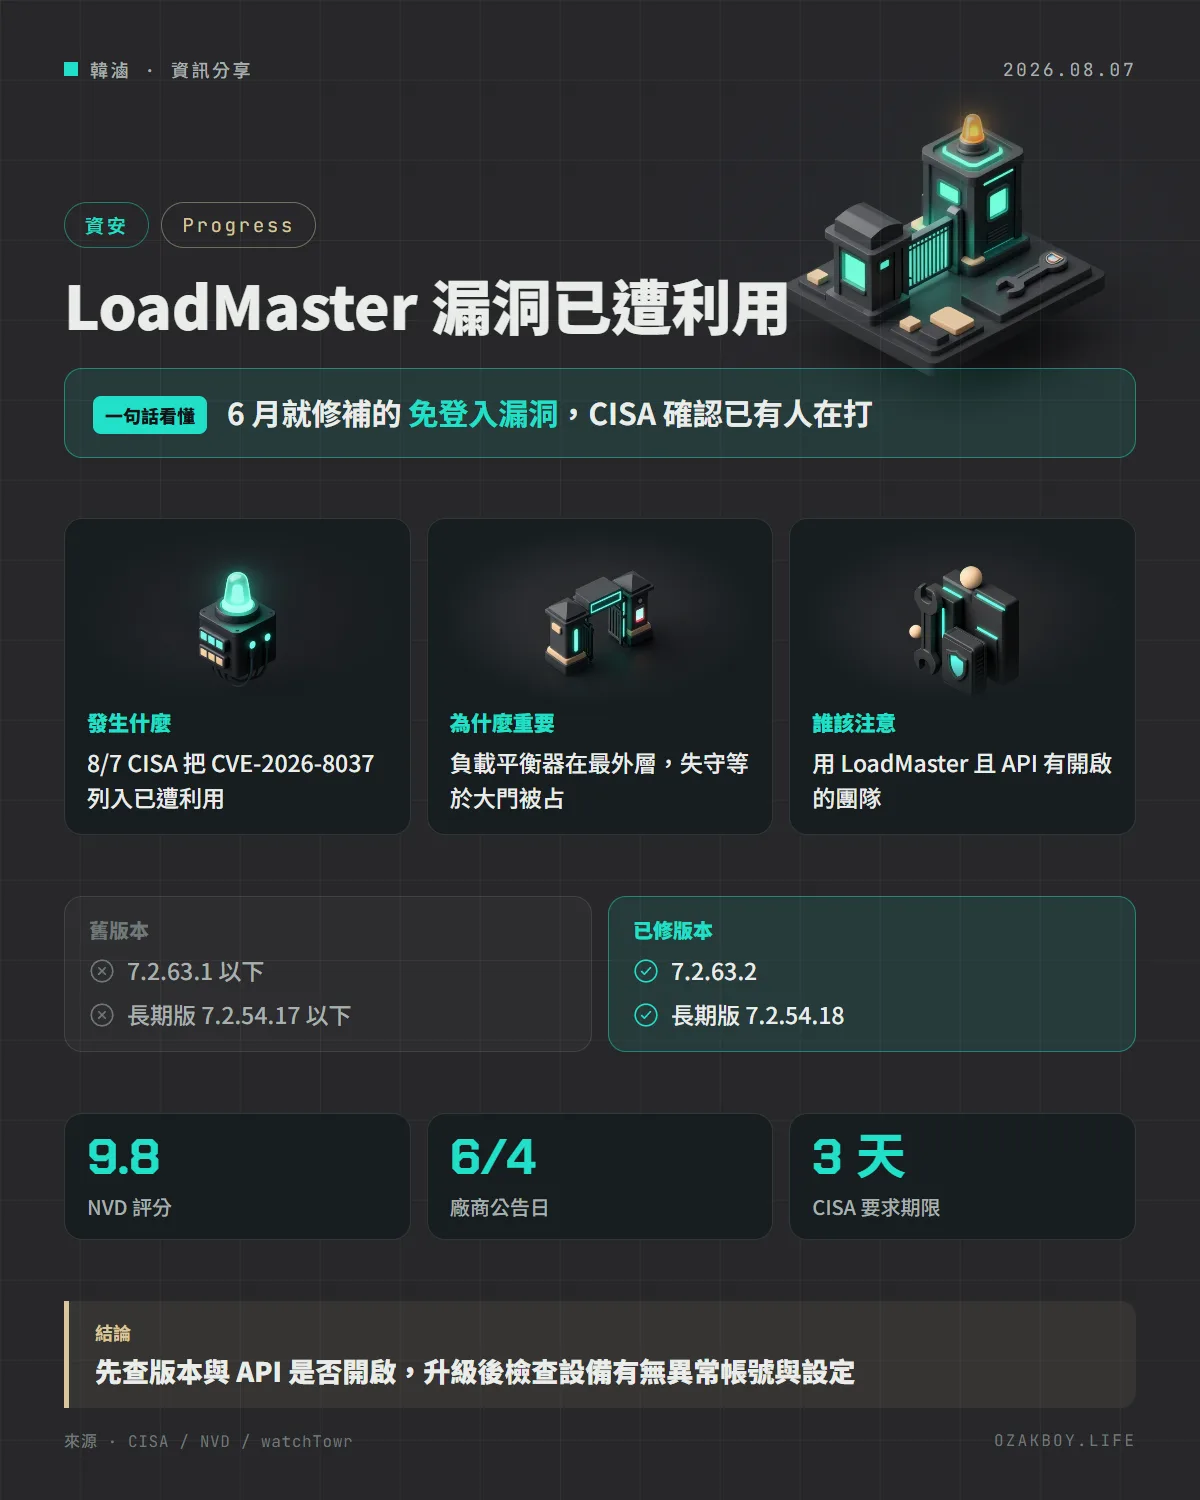
一句話看懂:Progress LoadMaster(一款負載平衡器)6 月就公布並修補的免登入漏洞,CISA 在 8 月 7 日確認已有人實際利用,要求 3 天內處理。
先用白話講:LoadMaster 是什麼?
網站流量大的時候,不能只靠一台伺服器硬扛。負載平衡器就像百貨公司門口的「帶位員」:客人(網路請求)一進門,由他決定去哪個櫃台(後端伺服器)最快、最不擠,還順便擋掉可疑的人。
Progress LoadMaster(也稱 Kemp LoadMaster)就是這種帶位員,通常放在網站與後端系統的最前面。所以一旦帶位員被人控制,攻擊者就等於站在整棟建築的大門口。
發生什麼事
- 漏洞編號 CVE-2026-8037:LoadMaster 的 API 對輸入檢查不嚴,不用登入的攻擊者可以在設備上執行任意系統指令(命令注入)
- Progress 在 6 月 4 日就發布了安全公告;NVD 上有兩組評分,廠商給 9.6、NVD 給 9.8(滿分 10),都屬嚴重
- 8 月 7 日,美國 CISA 把它加進「已知遭利用漏洞」(KEV)目錄,依據是已有主動攻擊的證據,並訂出 8 月 10 日的處理期限,只給 3 天
- 資安公司 watchTowr 在 6 月 29 日公開了漏洞的技術分析,eSentire 也在 6 月底發出示警公告,所以攻擊手法早已公開
誰受影響、怎麼處理
依 NVD 記錄與 watchTowr 的整理:
| 項目 | 說明 |
|---|---|
| 受影響產品 | LoadMaster、ECS Connections Manager、Object Scale Connection Manager、MOVEit WAF |
| 受影響版本 | 一般版(GA)7.2.63.1 以下;長期支援版(LTSF)7.2.54.17 以下 |
| 修好的版本 | 7.2.63.2 與 7.2.54.18 |
| 觸發條件 | 設備的 API 功能有開啟 |
給開發者的技術細節
- 這是一個「命令注入」:設備的 API 沒有妥善處理使用者輸入,讓特殊內容被當成系統指令執行。watchTowr 的標題把它描述成從「未初始化的堆積記憶體」一路走到免登入遠端執行,技術細節請看他們的文章,這裡不重現攻擊手法
- 處理順序建議:先確認設備版本與 API 是否開啟,升級到修好的版本;暫時升不了就先把管理介面與 API 限制在受信任的網段內,不要直接對網際網路開放
- 這類設備通常處在網路最外層,升級完建議檢查有沒有不認得的帳號、設定變更與異常的對外連線,並考慮更換設備上存放的憑證。這是我的建議,不是官方的要求
我的看法
這則新聞最有感的是「時間差」:修補程式 6 月初就有了,技術分析 6 月底就公開,到 8 月 CISA 才確認有人在打。很多中小企業的網路設備是當年找廠商裝好之後就沒人碰了,也沒有人固定看資安公告,這種放了兩個月的洞,正是攻擊者最愛挑的目標。
如果你是幫客戶管理網站與伺服器的接案者,我會建議把「列出所有放在網路最外層的設備與版本」做成一份清單,每季對一次。負載平衡器、防火牆、VPN 閘道這幾類最優先,因為它們一旦出事就是整個內網的大門。
名詞小辭典
- 負載平衡器(Load Balancer):把大量連線分配給多台伺服器的設備,常放在最前面。
- 命令注入(Command Injection):程式把輸入當成系統指令執行,讓攻擊者能下任意指令。
- CISA KEV 目錄:美國 CISA 整理的「已被實際利用」的漏洞清單,會訂出修補期限。
- CVSS:衡量漏洞嚴重度的 0 到 10 分制,9.0 以上算嚴重。
資料來源
常見問題
我怎麼知道自己有沒有被影響?
先確認設備型號與韌體版本是否在受影響範圍(一般版 7.2.63.1 以下、長期支援版 7.2.54.17 以下),並確認 API 功能有沒有開啟。官方公告與 watchTowr 都指出,觸發條件是 API 開啟。
暫時沒辦法升級怎麼辦?
官方的修補方式是升級到修好的版本。升級之前,一個保守做法是把管理介面與 API 限制在受信任的網段,不直接對網際網路開放,這是一般的防護建議,不是官方公告的緩解措施。
為什麼 6 月的漏洞到 8 月才被 CISA 列入清單?
KEV 目錄是在 CISA 取得「已有主動攻擊」的證據後才會收錄。官方公告沒有說明他們何時、如何取得證據,我們只能確定收錄日是 8 月 7 日。
接著讀
全部觀點 →AWS 推出 ECS Gateway:容器服務的對外入口交給 AWS 代管,25 個服務共用一台負載平衡器AWS 推出 ECS Gateway,負載平衡器、憑證、安全群組都由 ECS 自動建立與回收,最多 25 個服務共用一台 ALB。Gateway 本身不收費,只付底層資源的錢。閱讀 →Plex 媒體伺服器 4 個漏洞串連遭大規模利用:舊版又對外開放,官方說先當作已被入侵Plex 公布 4 個串在一起就能免登入執行程式的漏洞,公開攻擊程式釋出後已遭大規模利用,被入侵的主機被拿去挖礦與當代理跳板。1.43.3.10861 以前的版本都受影響,NAS 使用者要特別留意。閱讀 →遠端支援工具 BeyondTrust 免驗證漏洞遭利用:CISA 發緊急提醒,自架版要立刻修補BeyondTrust Remote Support 的驗證繞過漏洞 CVE-2026-102764(CVSS 9.3)已遭駭客利用,CISA 發布緊急提醒並列入已遭利用清單。官方代管的 SaaS 版已修補,自架版要立刻套用 BT26-05-RS。閱讀 →