觀點 · 資訊分享
Google Cloud 容器映像掃描新增惡意套件偵測:仿冒名稱、帳號被盜的套件會被標成 CRITICAL
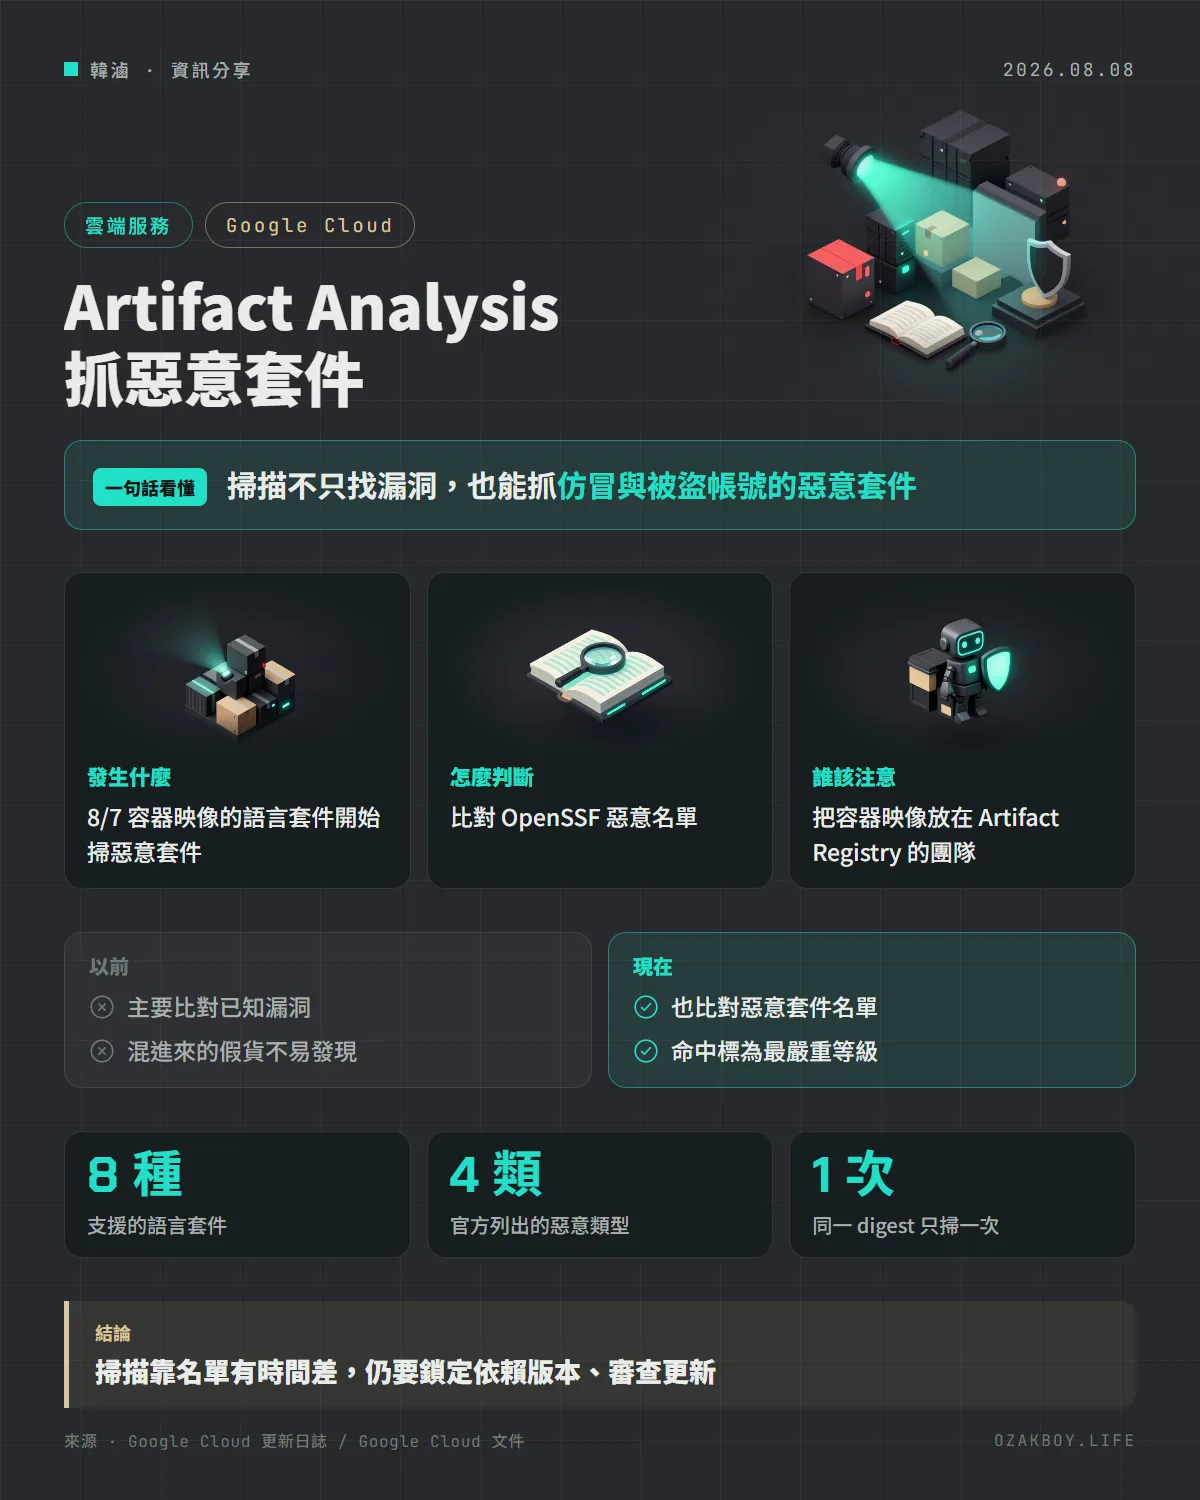
Google Cloud 在 8 月 7 日宣布,Artifact Analysis 能掃描容器映像內語言套件裡的惡意套件,資料來自 OpenSSF 惡意套件資料庫,命中會以最嚴重等級回報。
- 發布
- 2026-08-08
- 篇幅
- 約 4 分鐘 · 1,695 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
一句話看懂:Google Cloud 的容器映像掃描新增「惡意套件偵測」,除了找已知漏洞,也能抓出映像檔裡混進來的仿冒套件與被駭過的套件,並標成最嚴重等級。
先用白話講:漏洞和惡意套件有什麼不同?
想像你開一家餐廳,進貨的食材有兩種風險:一種是「食材本身有問題」(例如某批蛋有已知的污染,這就像漏洞),另一種是「有人把假貨混進貨裡」(例如包裝長得跟名牌一模一樣、實際是毒品,這就像惡意套件)。
過去的容器掃描比較擅長前者:比對已知漏洞清單。但近年供應鏈攻擊很多是後者:壞人刻意上傳名字很像的套件,或是偷走正牌作者的帳號,把後門塞進去。這次的更新,就是替 Google Cloud 的掃描補上第二種檢查。
發生什麼事
Google Cloud 在 8 月 7 日的 Artifact Registry 更新日誌宣布:Artifact Analysis 現在支援對容器映像內的語言套件做惡意套件掃描。重點:
- 資料來源是開源安全基金會(OpenSSF)的 Malicious Packages Repository(惡意套件資料庫)
- 找到的惡意套件會被回報為 CRITICAL(最嚴重) 等級
- 官方列出的偵測目標包括仿冒名稱(typosquatting)、依賴混淆(dependency confusion)與帳號被盜(account takeover)
掃得到哪些東西
依官方文件(目前版本):
| 類型 | 說明 |
|---|---|
| 仿冒名稱/依賴混淆 | 名字跟熱門套件很像,誘騙你安裝 |
| 帳號被盜 | 原本正常的套件被壞人接手後塞入惡意內容 |
| 惡意二進位檔 | 預先編譯的檔案裡藏著惡意程式 |
| 研究人員活動 | 研究者為了示範漏洞或追蹤使用而建立的套件 |
支援的語言套件包含 Go、Java、Node.js、PHP、Python、Ruby、Rust、.NET。
給開發者的技術細節
- 掃描對象是推到 Artifact Registry 的 Docker 儲存庫的容器映像;映像上傳時會自動掃描,而且是依映像的 digest 只掃一次,改標籤不會觸發重掃
- 惡意套件的公告編號使用
MAL-前綴,不像一般漏洞用 CVE 編號 - 掃描只會偵測「公開被監控」的套件;你自己私有的內部套件、還沒進資料庫的新攻擊,它看不到
- 費用請看 Artifact Analysis 的定價頁,官方更新日誌沒有提到這次新增功能的額外價格
我的看法
供應鏈攻擊最麻煩的地方是「你完全沒做錯事」:只是照常 npm install,裝到的套件卻已經被換掉了。對我們這種接案的小團隊來說,很難自己逐一審查每個依賴,所以平台層多一道把關很有價值。
但要老實說,這種比對清單的做法有天然的時間差:套件得先被發現、被收進資料庫,掃描才抓得到。它比完全沒有好,不是萬靈丹。比較實際的作法是三層一起用:鎖定依賴版本、用 lockfile 並審查更新、再加上平台掃描。如果你的客戶已經在用 Google Cloud 的 Artifact Registry,這個功能值得開起來看看結果,只是看到 CRITICAL 時,先確認是真有問題,再處理。
名詞小辭典
- 容器映像(Container image):把程式與它需要的環境打包成一個檔案,方便到處執行。
- 供應鏈攻擊:不直接攻擊你,而是攻擊你用的套件或工具,讓惡意內容跟著進到你的系統。
- 依賴混淆(Dependency confusion):壞人用與公司內部套件同名的公開套件,讓系統誤抓。
- OpenSSF:開源安全基金會,維護開源安全相關的專案與資料庫。