觀點 · 資訊分享
AWS Network Firewall 能看每條規則命中幾次:揪出沒在用的規則,預設開啟、不另外收費
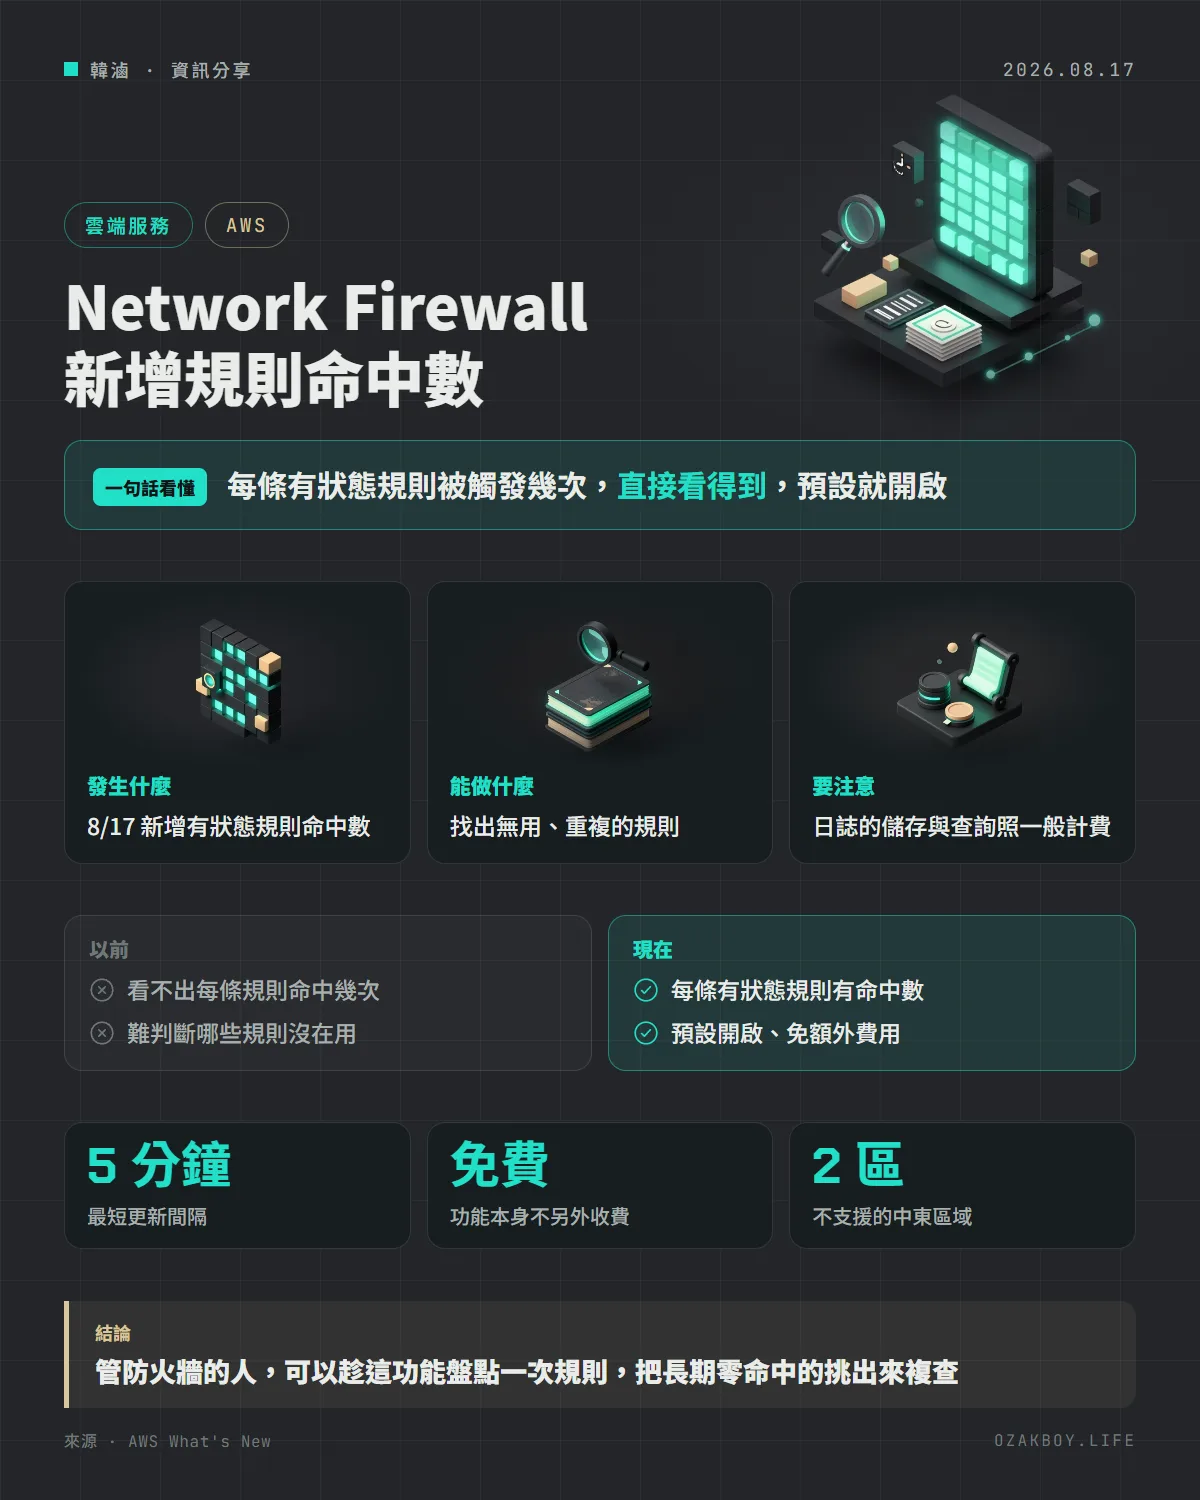
AWS Network Firewall 為有狀態規則加入「命中數」,能看出每條規則被觸發了幾次,找出無用、重複的規則。預設開啟、功能本身不另外收費,指標最快每 5 分鐘更新。
- 發布
- 2026-08-17
- 篇幅
- 約 3 分鐘 · 1,454 字
- 結構
- 8 節 + 3 題常見問題
- 標籤
一句話看懂:AWS 的託管防火牆 Network Firewall 現在能告訴你,每一條有狀態規則被觸發了幾次,管理員可以更容易找出沒在用的規則;這項功能預設開啟,本身不另外收費。
先用白話講:防火牆規則的「命中數」是什麼?
想像公司大樓門口有一位保全,手上有一張「進出規定清單」:訪客要登記、貨車走側門、某些人禁止進入……每一條都是一條規則。
問題是,用了幾年之後,清單越寫越長,你很難知道哪些規則天天在用、哪些其實早就沒人碰過。命中數就是在每條規則旁邊加一個計數器:這條規則被用到幾次,一看就知道。
發生什麼事
AWS 在 8 月 17 日宣布,AWS Network Firewall 現在提供有狀態規則(stateful rules)的命中數。Network Firewall 是 AWS 託管的網路防火牆,用來檢查進出 VPC 的流量。
有了命中數,網路管理員與資安人員能看到防火牆政策中每條有狀態規則比對到流量的頻率。
可以拿來做什麼?
官方列出三個用途:
| 用途 | 白話說明 |
|---|---|
| 加速事件回應 | 出事時能快速看出是哪幾條規則被觸發 |
| 找出政策盲點 | 找出影子、重複與過時的規則 |
| 驗證政策變更 | 新規則上線後,確認它真的比對到預期的流量 |
這裡補充一般定義:影子規則是被前面的規則蓋住、永遠輪不到的規則;重複規則是兩條做一樣的事;過時規則則是原本的服務或機器已經不存在,卻還留著。
費用與限制
- 自訂與託管規則群組都預設開啟
- 指標的更新間隔可設定,最短 5 分鐘
- 功能本身不另外收費;日誌資料的儲存與查詢,仍照標準費用計算
- 除了中東(阿聯)與中東(巴林)以外,所有支援 Network Firewall 的 AWS 區域都能用
給管理員的做法建議
官方公告沒有寫操作細節,具體的指標名稱與查詢方式請看 Network Firewall 官方文件。以下是我自己的使用建議,不是官方步驟:
- 先讓命中數累積一段時間(例如兩週以上),涵蓋平日、月底結算等不同流量週期
- 把長期零命中的規則列出來,逐條確認用途,不要看到零就直接刪
- 季節性的規則(例如年度活動、每月備份)可能很久才命中一次,要特別小心
- 改規則前後各看一次命中數,確認流量走向符合預期
我的看法
我自己接案時最常遇到的,是客戶的雲端網路設定「長出來」的:每次出問題就加一條規則,從來沒人清理。最後規則清單又長又亂,沒人敢動,因為不知道刪了會不會害某個系統斷線。
命中數剛好解決「不敢動」的問題:至少能分出哪些規則是活的、哪些很久沒動靜。不過要提醒,零命中不代表可以刪,只代表值得複查。像是災難備援、年度作業用的規則,平常就是安靜的。所以我會先標註、再觀察、最後才處理,而不是一次大掃除。
名詞小辭典
- 防火牆規則:決定某種網路流量要放行還是擋下的一條條規定。
- 有狀態規則(Stateful):會記住連線的前後文,例如回應封包是否屬於一個已經允許的連線。
- VPC:你在 AWS 上的私有網路空間,伺服器與資料庫都放在裡面。
- 命中(Hit):某條規則被流量比對到,也就是規則生效了一次。