觀點 · 資訊分享
Cloudflare Access 機器密鑰換新有緩衝了:寬限期 1 小時到 30 天,還能一鍵暫停
Cloudflare Access 的服務權杖在 8 月 25 到 26 日連出三項更新:換密鑰可設寬限期、可暫時停用而不刪除、新密鑰改用 cfast_ 開頭的可掃描格式,舊密鑰不用重換。
- 發布
- 2026-08-26
- 篇幅
- 約 5 分鐘 · 2,093 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
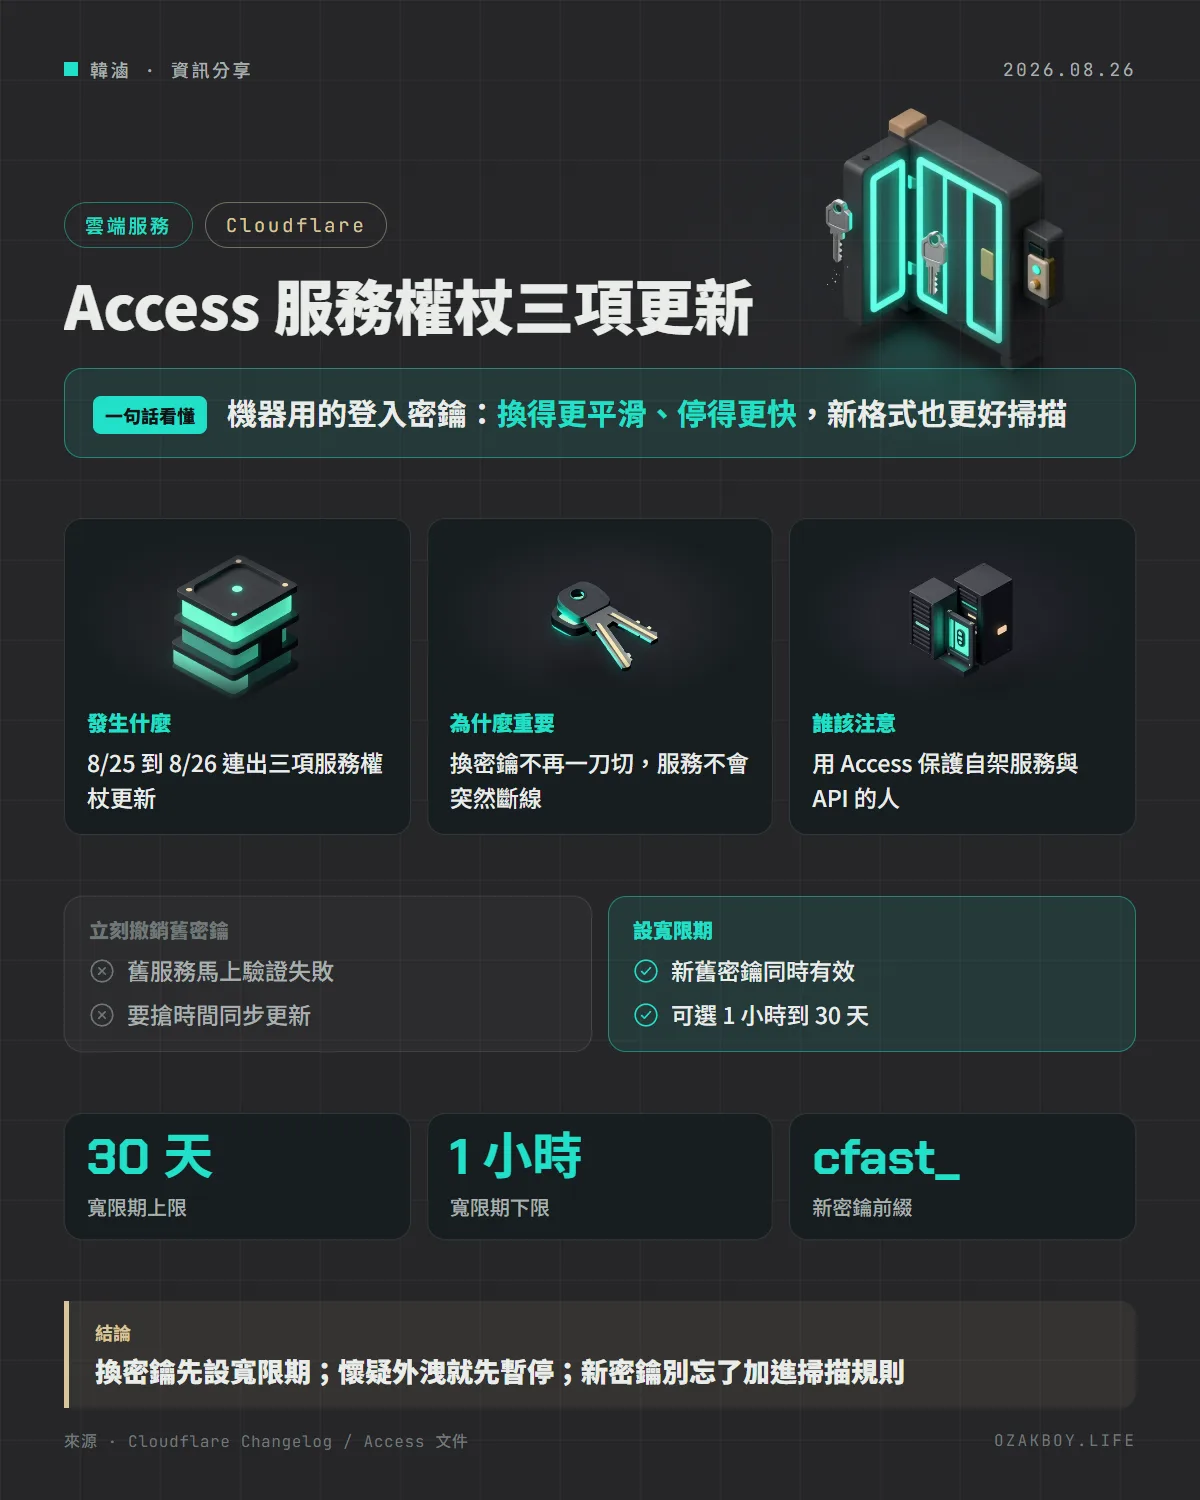
一句話看懂:Cloudflare Access 的「服務權杖」(給程式與機器用的通行證)在 8 月 25 到 26 日一口氣出了三項更新:換密鑰可以設寬限期、能暫時停用、新密鑰的格式也更容易被掃描工具抓到。
先用白話講:服務權杖是什麼?
Cloudflare Access 像是大樓的門禁:想進入受保護的網站或 API,要先證明身分。人可以用帳號登入,但程式與機器沒辦法按「用 Google 登入」,所以 Access 發給它們一組專用的通行證,這就是服務權杖(service token)。
這組通行證有兩個部分:公開的 ID 和不能外洩的密鑰(Client Secret)。就像飯店房卡:卡號大家看得到,但卡本身要收好。
發生什麼事
Cloudflare 更新日誌在兩天內出了三篇,都跟服務權杖有關:
- 8 月 25 日:換密鑰可以設寬限期。管理員換密鑰時,可以選擇讓新舊兩把密鑰同時有效一段時間,好讓你慢慢更新各個服務,不會因為換密鑰而突然斷線。主控台提供 1 小時到 30 天;也可以選擇立刻撤銷舊密鑰。
- 8 月 25 日:可以暫時停用權杖。不用刪除權杖,就能把它「關掉」:停用的權杖無法通過驗證,但設定都還在,之後可以再打開。官方的用途舉例是:懷疑密鑰外洩時先隔離,或暫停某個自動化服務。
- 8 月 26 日:新密鑰格式可被掃描。從 8 月 26 日起新建立的密鑰,格式是
cfast_開頭,後面接 40 個英數字,最後再加 8 個字元的檢查碼。這樣的固定前綴與檢查碼,能讓機密掃描工具更容易認出,誤判也比較少。
這三項怎麼搭配?
| 情境 | 可以怎麼做 |
|---|---|
| 例行換密鑰 | 設寬限期,先換新密鑰,慢慢更新服務,期限到了舊密鑰自動作廢 |
| 懷疑密鑰外洩 | 先暫停權杖;官方說,停用也會同時中止正在寬限期內的舊密鑰 |
| 不確定密鑰有沒有被誤傳到程式碼庫 | 新格式讓掃描工具更容易發現,搭配 GitHub 之類的機密掃描更有效 |
給開發者的技術細節
- 驗證用的標頭沒有變,仍是
CF-Access-Client-Id與CF-Access-Client-Secret;新舊格式的密鑰都用同一個 Client ID - 舊密鑰不用重換:官方明說既有的服務權杖密鑰繼續有效,不需要輪替
- 透過 API 換密鑰時,Cloudflare 官方文件寫的是呼叫「Rotate a service token」端點,用
previous_client_secret_expires_at帶入 RFC 3339 格式的到期時間,就能自訂輪替排程 - 需要設定的步驟請看官方文件的「Rotate service token secrets」與「Turn a service token on or off」
# 範例:在 CI 裡用服務權杖呼叫受 Access 保護的服務(值請放環境變數,不要寫進程式碼)
curl -H "CF-Access-Client-Id: $CF_ACCESS_ID" -H "CF-Access-Client-Secret: $CF_ACCESS_SECRET" https://app.example.com
我的看法
這三項更新單看都很小,湊在一起卻是一套完整的密鑰管理流程:能換、能停、能被掃到。
自架服務的人最容易忽略的就是機器密鑰,因為它們一設好就多半放著不管。我會建議:把「定期換密鑰」排進行事曆,換的時候用寬限期,不要為了省事選立刻撤銷,不然一台忘記更新的排程就會讓整條流程失敗;一旦發現密鑰貼在不該貼的地方,第一步先停用,再慢慢查。
另外,新格式只對「新建立的密鑰」有效,舊密鑰不會自動變成可掃描的樣子。如果你想提高掃描效果,可以趁換密鑰時順便升級。
名詞小辭典
- 服務權杖(Service token):給程式與機器使用的身分憑證,用來通過 Cloudflare Access 的保護。
- Client Secret:服務權杖裡不能外洩的那一半,等於這張通行證的密碼。
- 輪替(Rotation):定期換掉密鑰,降低萬一外洩造成的傷害。
- 機密掃描:自動檢查程式碼與紀錄裡有沒有誤放密碼或金鑰的工具。
資料來源
常見問題
我現有的服務權杖要重換嗎?
不用。官方說既有的服務權杖密鑰繼續有效,不需要輪替;只有 8 月 26 日起新建立的密鑰才會使用新格式。
寬限期可以設多久?
主控台提供 1 小時到 30 天的選項,也可以選擇立刻撤銷舊密鑰;用 API 時可以帶 RFC 3339 格式的到期時間,自訂輪替排程。
停用權杖跟刪除權杖有什麼不同?
停用後權杖無法通過驗證,但設定仍保留,之後能再打開;刪除則是整個移除。官方建議在疑似密鑰外洩,或要暫停自動化服務時使用停用。
接著讀
全部觀點 →Cloudflare Workers 能一鍵加上登入門禁:整個 Worker 一次保護,連預覽網址都不漏Cloudflare 讓 Access 直接掛在 Worker 身上,不用再逐個網址設定。也能把帳號下所有 Workers 預設改成要先登入,本機用 wrangler dev 就能測登入身分。閱讀 →Cloudflare WAF 開始檢查「伺服器回了什麼」:攻擊有沒有得逞看得出來,免費方案也能用Cloudflare 推出 WAF 完整交易偵測與回應規則,把請求和伺服器的回應放在一起判斷,在回應送出前就能攔下。所有方案(含免費)都能用,第一批受管規則針對 php2shell 漏洞。閱讀 →Cloudflare Workers 的排程工作本機就能測:Local Explorer 點一下觸發 Cron,AI 代理也能呼叫Cloudflare 讓本機開發用的 Local Explorer 可以手動觸發 Worker 的 Cron 排程,不必等時間到、也不用自己組網址;同時提供 API,讓腳本與 AI 代理也能觸發測試。閱讀 →