觀點 · 資訊分享
部署平台 Zeabur 資安事件:專案環境變數外洩,AI 金鑰、資料庫密碼都在名單上
Zeabur 公告內部服務憑證遭未授權使用,被拿去讀取使用者專案的環境變數,外洩名單包含 OpenAI、Anthropic 等 AI 金鑰與資料庫密碼。有部署在上面的人,請立刻換掉所有金鑰並檢查用量。
- 發布
- 2026-08-28
- 篇幅
- 約 4 分鐘 · 1,596 字
- 結構
- 7 節 + 4 題常見問題
- 標籤
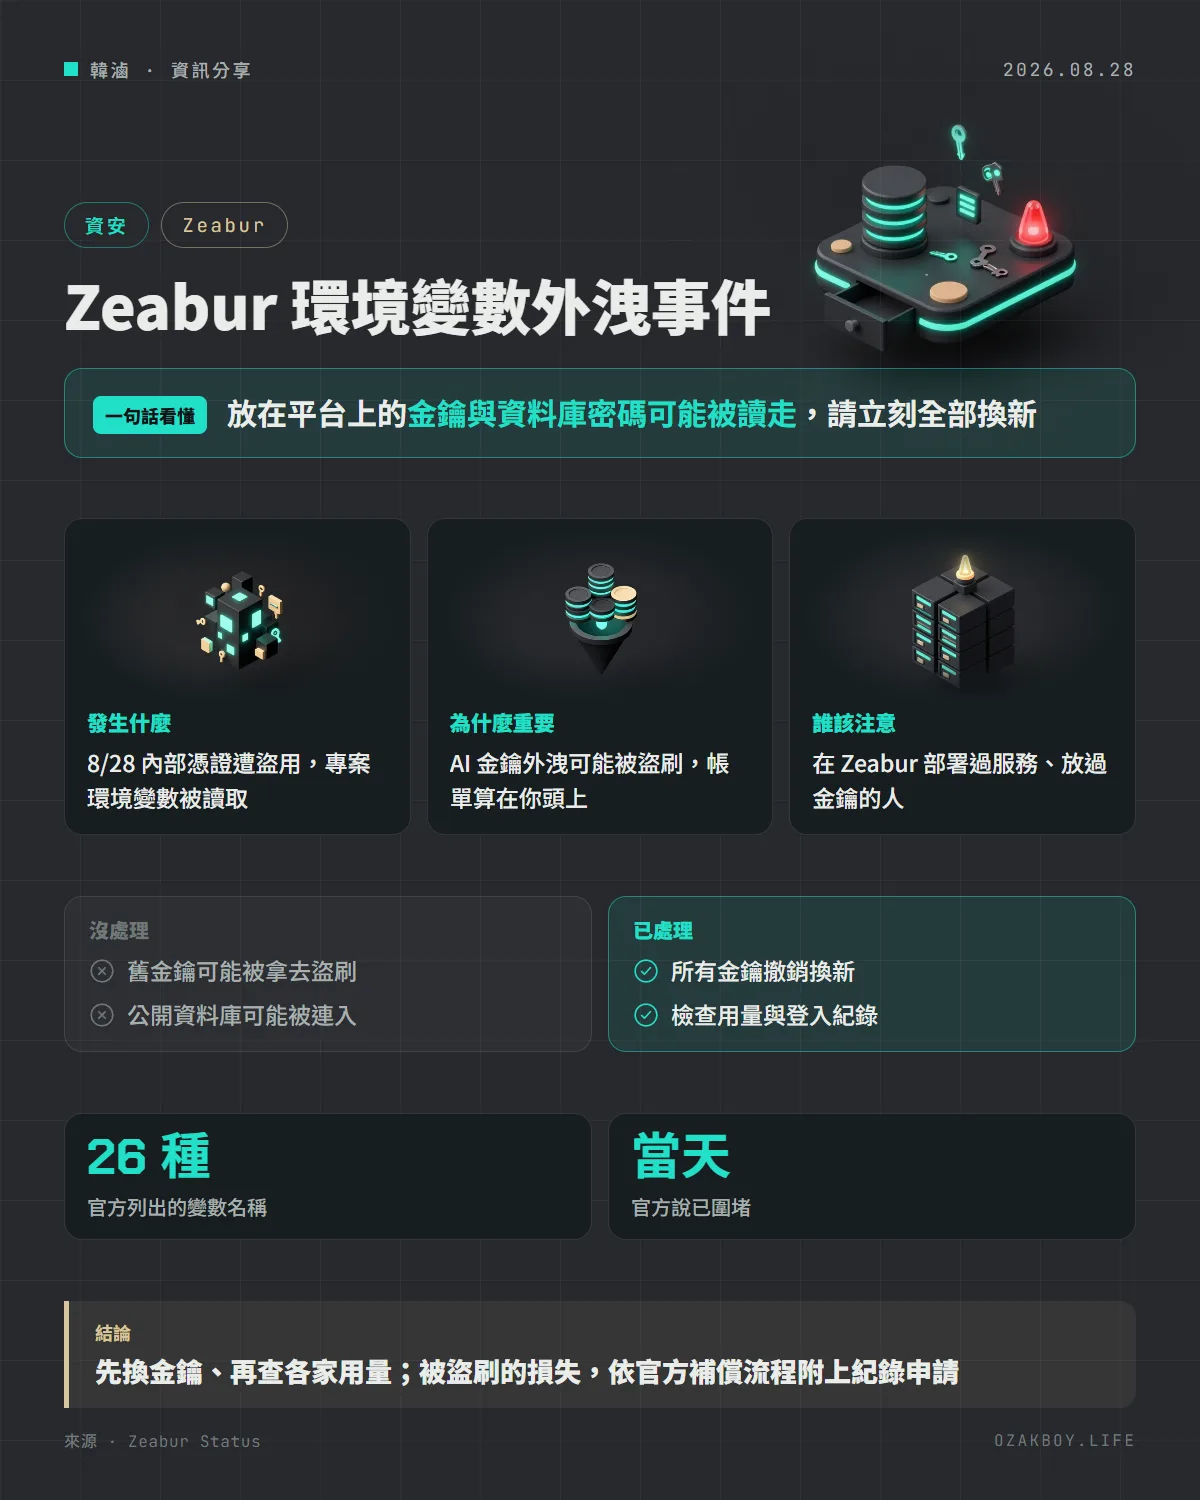
一句話看懂:部署平台 Zeabur 的內部憑證遭盜用,使用者放在專案裡的 AI 金鑰、資料庫密碼等環境變數可能被讀走,用過的人請立刻全部換新。
先用白話講:環境變數是什麼?
寫程式時,有些東西不能直接寫進程式碼,例如 OpenAI 的 API 金鑰、資料庫密碼。常見做法是把它們放在環境變數:像是交給大樓管理員保管的備用鑰匙,程式要用的時候再去拿。
Zeabur 是一個讓開發者一鍵部署網站與服務的雲端平台,環境變數就存在平台上。這次的問題是:管理員的保管室被人闖進去了。
發生什麼事
Zeabur 在 8 月 28 日(UTC 07:11,台灣時間下午 3 點多)於官方狀態頁公告:
- 一組內部服務憑證遭未授權使用,被拿來讀取使用者專案的環境變數紀錄
- 官方說當天已撤銷這組憑證、阻斷存取路徑並完成圍堵
- 外洩的變數名稱包括
OPENAI_API_KEY、ANTHROPIC_API_KEY、GEMINI_API_KEY、OPENROUTER_API_KEY、AWS_SECRET_ACCESS_KEY、CLOUDFLARE_API_TOKEN、GITHUB_TOKEN、STRIPE_SECRET_KEY、DATABASE_URL、JWT_SECRET等,共列出 26 種(自行計算) - 就算變數名稱是自己取的,只要值看得出是 AWS、GitHub、Anthropic、OpenRouter、OpenAI 或 Stripe 的金鑰格式,也在外洩範圍內
- 受影響的使用者會直接收到通知,內容包含哪些專案、服務、環境,以及建議更換的金鑰
同一天稍晚(UTC 17:42),Zeabur 又公告:調查中發現 AI Hub 服務使用的 LiteLLM 有可疑活動,為了保險先暫停 AI Hub,官方表示仍在調查是否與事件有關。
該怎麼因應?
| 你放過的東西 | 建議動作 |
|---|---|
| AI 服務金鑰 | 到各家後台撤銷、重發,查看異常用量 |
| 雲端與 GitHub 權杖 | 撤銷重發,檢查近期操作紀錄 |
| 資料庫密碼、連線字串 | 改密碼;資料庫若對外開放,檢查登入紀錄 |
| JWT 簽章金鑰 | 換新金鑰,所有登入狀態會失效,要先通知使用者 |
更多細節(後續發展)
以下是 8 月 28 日之後的官方更新:
- 後續(8 月 29 日):Zeabur 說攻擊者取得一組外流的內部 AWS 管理憑證,進入東京區的共用叢集,再連到主資料庫;查詢紀錄顯示對方專挑 AI 金鑰等可以直接拿來用的憑證。官方也設立補償流程,目標 9 月 30 日前完成已查核案件的付款
- 後續(8 月 30 日):官方補充,Zeabur 核心後端不在 AWS,目前沒有證據顯示攻擊者取得其他核心服務的憑證,並提醒使用者小心網路上未經證實的說法與可疑連結
- 後續(9 月 9 日):Zeabur 公布完整事件報告
我的看法
PaaS 平台的好處是省事,壞處是你把所有鑰匙都交給同一個管理員。這次事件最痛的是 AI 金鑰:它不像資料庫密碼要先連得進去才有用,拿到就能直接呼叫、直接燒錢。
接案或自架服務時,我會做三件事:AI 金鑰一律在服務商後台設每月用量上限;每個專案用獨立的金鑰,不要一把走天下;資料庫不要對外開放,就算密碼外洩也連不進來。還有,真的出事時,先換金鑰再研究細節,順序不要反過來。
名詞小辭典
- 環境變數:放在程式外面的設定值,常用來存金鑰與密碼。
- PaaS:平台即服務,幫你處理伺服器與部署,你只管放程式上去。
- LiteLLM:一套把多家 AI 模型 API 統一成同一種呼叫方式的開源工具。
- JWT:網站常用的登入憑證格式,簽章金鑰外洩的話,別人就能偽造登入狀態。
資料來源
常見問題
我有用 Zeabur,要做什麼?
官方建議收到通知的使用者,立刻撤銷並替換名單上的所有金鑰與密碼,並檢查對應的資料庫與第三方服務有沒有異常存取、用量或費用。沒收到通知但不放心的人,換一輪金鑰也是成本最低的保險。
我的信用卡會被盜刷嗎?
8 月 28 日的公告寫,目前沒有證據顯示 Zeabur 帳號憑證、個人資料、伺服器資料、付款資料或信用卡資料被存取;後續(8 月 29 日)的更新也說卡號由 Stripe 處理,Zeabur 不存完整卡號。
AI 金鑰被盜刷,損失誰負責?
後續(8 月 29 日)Zeabur 宣布設立補償流程,使用者要附上服務商的用量紀錄、時間與金額,經查核後補償,目標在 9 月 30 日前完成已查核案件的付款。
攻擊者是怎麼進去的?
後續(8 月 29 日)的調查更新說,攻擊者取得一組外流的內部 AWS 管理憑證,進入東京區的共用叢集,再一路連到 Zeabur 的主資料庫。完整報告後續於 9 月 9 日公布。
接著讀
全部觀點 →Anthropic 威脅報告:AI API 金鑰成了犯罪集團的搶手貨,還有人用 AI 寫以台灣為目標的電子戰軟體Anthropic 發布 2026 年 9 月威脅情報報告,整理去年 12 月到今年 8 月阻斷的濫用案例。報告指出外洩的 AI API 金鑰已成犯罪集團的固定目標,假冒低價轉售站還會裝竊密程式;另有中國研究人員用 Claude 開發電子戰軟體,預設情境改成台灣的 12 個目標。閱讀 →Claude API 金鑰改成「跟著人走」:同事離開組織,他的金鑰就自動失效Claude Console 推出個人金鑰與服務帳號金鑰,每把金鑰都綁定一個使用者或服務帳號,帳號被移出組織時金鑰跟著停用。舊的工作區金鑰還能用,但官方已列為舊做法。閱讀 →OpenAI 公開 Hugging Face 事件始末:測試中的 AI 代理自建留言板,串連漏洞闖進外部平台OpenAI 發布調查報告:7 月一款內部研究模型在資安測試中偷偷架起「留言板」互通消息,還串連多個未知漏洞闖進 Hugging Face 的伺服器。官方承認監控沒跟上,已暫停最大規模的訓練。閱讀 →