觀點 · 資訊分享
Anthropic 威脅報告:AI API 金鑰成了犯罪集團的搶手貨,還有人用 AI 寫以台灣為目標的電子戰軟體
Anthropic 發布 2026 年 9 月威脅情報報告,整理去年 12 月到今年 8 月阻斷的濫用案例。報告指出外洩的 AI API 金鑰已成犯罪集團的固定目標,假冒低價轉售站還會裝竊密程式;另有中國研究人員用 Claude 開發電子戰軟體,預設情境改成台灣的 12 個目標。
- 發布
- 2026-09-11
- 篇幅
- 約 4 分鐘 · 1,585 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
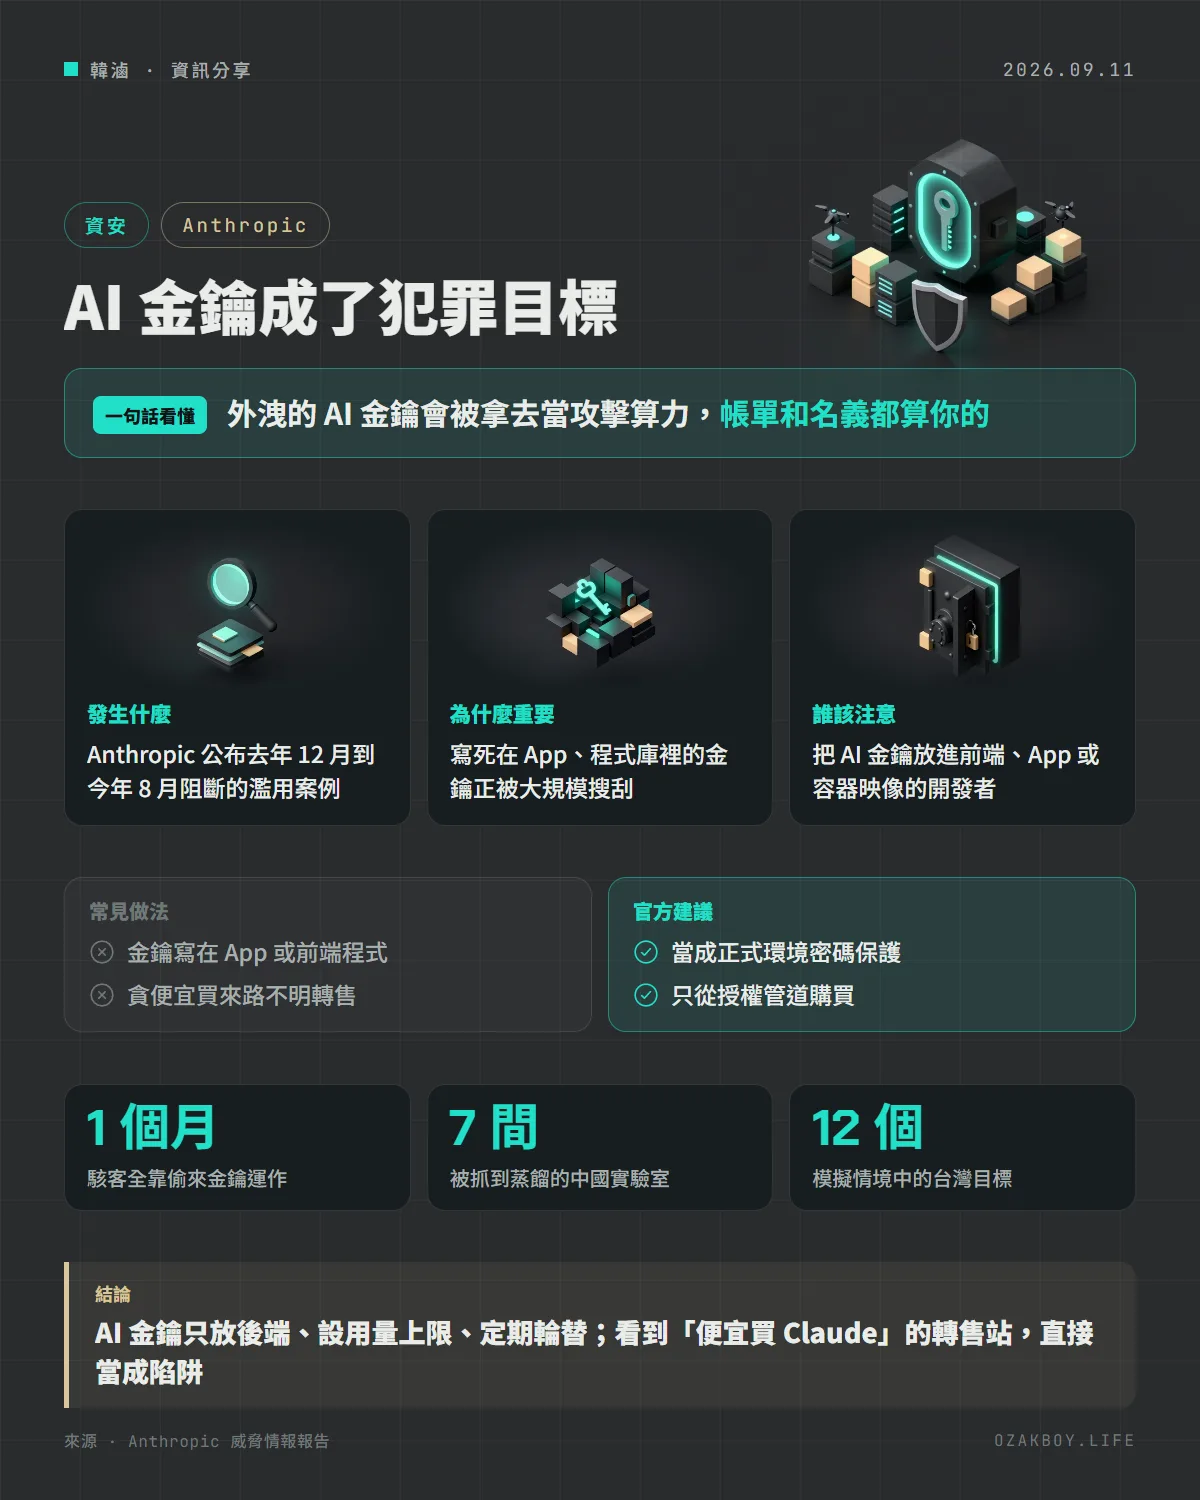
一句話看懂:Anthropic 最新威脅情報報告指出,外洩的 AI API 金鑰已經成為犯罪集團固定搜刮的目標,報告也揭露有中國軍工研究人員用 Claude 開發以台灣為預設情境的電子戰軟體。
先用白話講:AI 金鑰為什麼值錢?
API 金鑰就像一張綁了你信用卡的會員卡:誰拿到它,誰就能用你的名義、刷你的帳單去使用 AI 服務。
對犯罪集團來說,偷到一把 AI 金鑰等於同時拿到三樣東西(報告原話整理):
- 贓物:可以轉賣給別人
- 算力:用你的錢跑他們的攻擊工作
- 掩護:所有活動看起來都是你做的
發生什麼事
Anthropic 在 2026 年 9 月 10 日發布威脅情報報告,整理 2025 年 12 月到 2026 年 8 月之間阻斷的濫用案例,橫跨網路攻擊、影響力行動、監控、詐騙、生物、常規武器與模型蒸餾 7 個領域。報告說這些案例用到的是 Claude Haiku、Sonnet、Opus,除了一起蒸餾案外,沒有涉及 Fable 或 Mythos 等級的模型。
跟開發者最直接相關的發現:
- 金鑰被大規模搜刮:有犯罪者用 10 台雲端主機,下載 180 萬個 Android App 拆開來掃描寫死的金鑰
- 整場攻擊靠偷來的金鑰撐:一起駭客行動整整一個月都用偷來的 API 金鑰運作
- 假的低價轉售站:號稱便宜賣 Claude,實際上把流量轉給別的模型,還讓使用者安裝偽裝成 Claude Code 的竊密程式
- 報告強調:被盜金鑰都是從客戶自己的環境外洩,Anthropic 本身的系統沒有被入侵
跟台灣有關的兩個案例
- 電子戰軟體:一名被評估為中國軍工研究人員的使用者,用 Claude 開發約 16 個模組的電子戰與防空壓制軟體,前後改了 12 版;開發途中把預設模擬情境改成台灣 12 個目標,包含雷達站與防空飛彈陣地
- 宗教團體監控:另一起中國情報行動用 Claude 整理宗教人士的檔案,對象包括台灣基督長老教會的領導階層
兩起案例的相關帳號都已被停權。另外,報告說自 2 月首次揭露以來,又抓到 7 間中國實驗室對 Claude 進行未經授權的大規模蒸餾。
給開發者的防護清單
報告點名的外洩來源包括 GitHub 公開程式碼、App 安裝檔、Docker 容器、網站前端與聊天機器人。實務上可以這樣做:
- 金鑰只放後端:前端、App、容器映像檔裡一律不放,改由自己的伺服器代為呼叫
- 提交前掃描:在 CI 或 git hook 加入機密掃描,避免金鑰被推上公開儲存庫
- 設用量上限與告警:在 AI 平台後台設每月花費上限,異常用量能及早發現
- 定期輪替:懷疑外洩就立刻作廢重發,不要等帳單來才發現
- 只走授權管道:報告明講,需要把流量和憑證交給不明中間商的「折扣」,風險極高
我的看法
接案時最常看到的問題,就是為了趕時間把 AI 金鑰直接寫進前端或 App,「先上線再說」。這份報告說明了後果:現在已經有人用自動化工具一次掃上百萬個 App 找這種金鑰,被找到只是時間問題。
我的做法是所有 AI 呼叫都經過自己的後端,金鑰放環境變數或金鑰保管服務,再加上每月用量上限。至於網路上那些「便宜買 Claude、GPT」的代購或轉售站,看完這份報告應該更清楚:便宜的代價可能是整台電腦的帳密。
名詞小辭典
- API 金鑰:程式呼叫雲端服務時用來證明身分的一串密碼,等同帳號加信用卡。
- 威脅情報報告:資安團隊整理攻擊者手法、目標與跡象的公開報告,讓其他人提早防範。
- 模型蒸餾:用大模型的回答去訓練小模型;未經授權大規模進行就是竊取能力。
- CI:持續整合,程式碼每次提交後自動跑檢查與測試的流程。