觀點 · 資訊分享
JFrog Artifactory 漏洞已遭利用:預設設定下不登入就可能拿到管理員權限,6 條版本線都有修補版
CISA 在 9 月 2 日把 JFrog Artifactory 的 CVE-2026-82329 列入已遭利用清單。漏洞在預設設定下,可能讓能連上網路的未登入攻擊者取得管理員權限;JFrog 8 月 28 日就已發布各版本線的修補。
- 發布
- 2026-09-02
- 篇幅
- 約 4 分鐘 · 1,710 字
- 結構
- 7 節 + 4 題常見問題
- 標籤
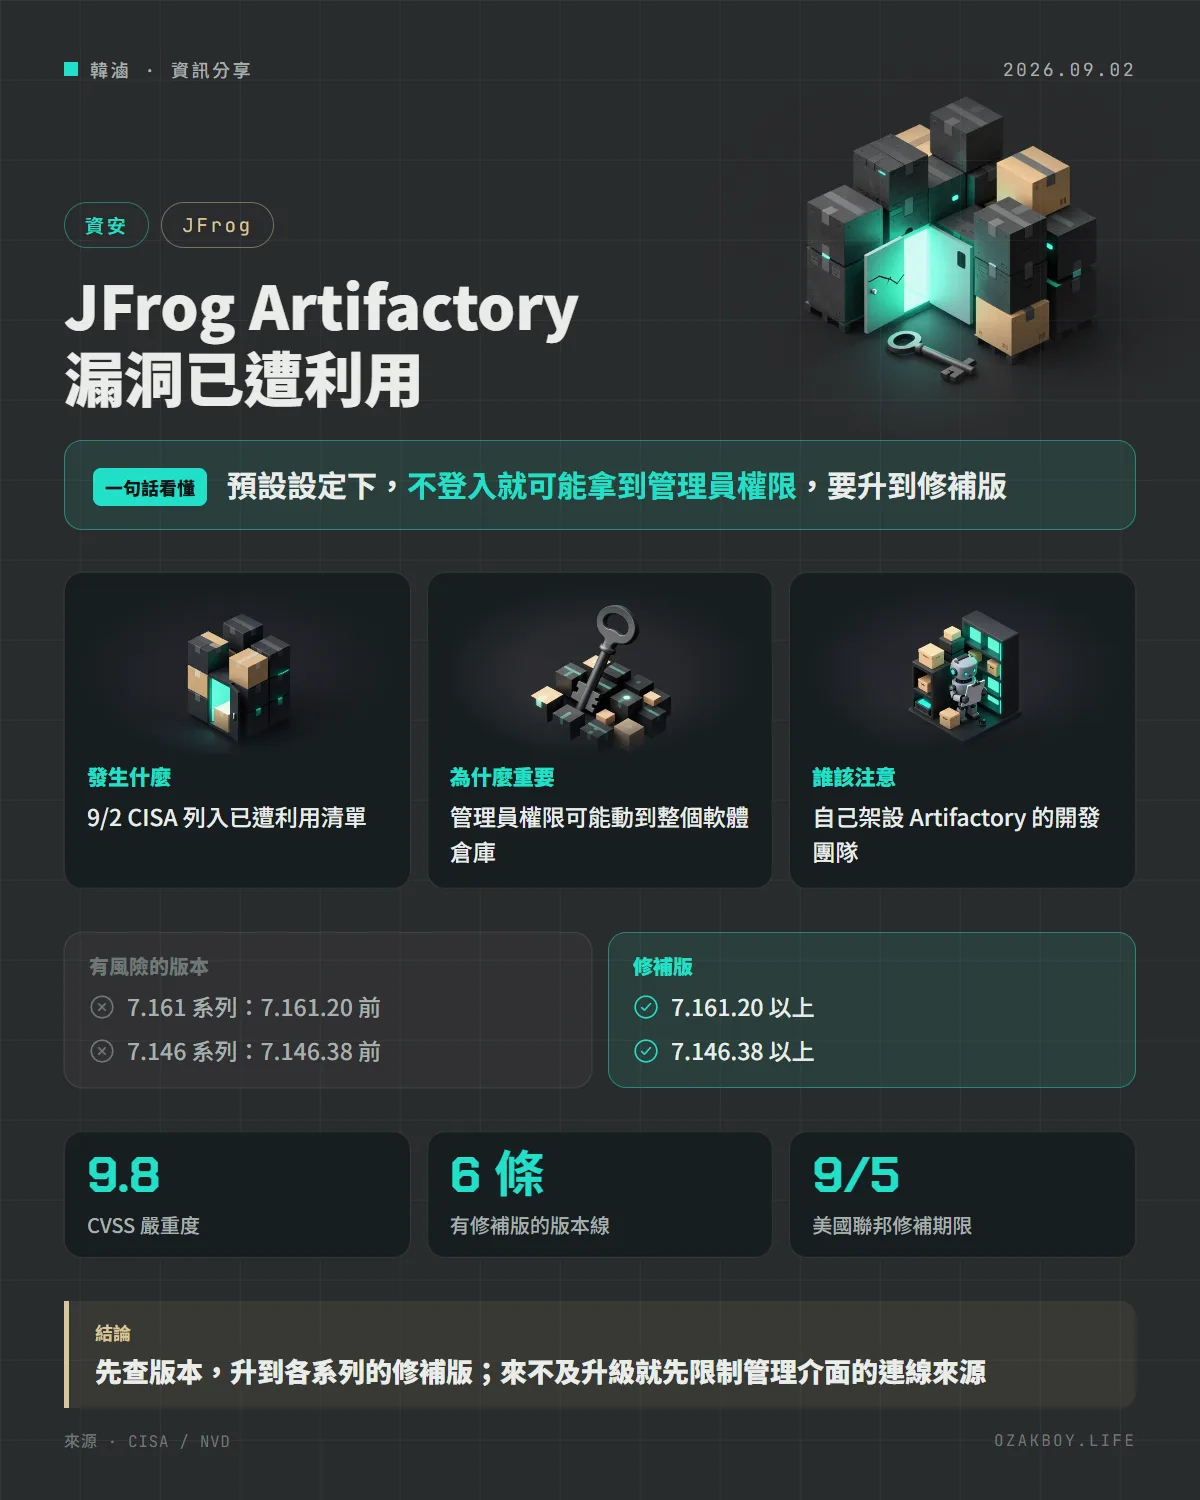
一句話看懂:美國 CISA 把 JFrog Artifactory 的 CVE-2026-82329 列入已遭利用清單,在預設設定下,不用登入就可能拿到管理員權限;自己架設的團隊要查版本、升級。
先用白話講:Artifactory 是什麼?
寫程式的團隊在建置、打包、部署時,會產生很多「成品」:套件、Docker 映像、安裝檔。Artifactory 就是存放這些成品的倉庫,像軟體團隊專用的大型物流倉庫,所有東西進出都要經過它。
如果有人在沒有登入的情況下,就能拿到倉庫的管理員權限,就像陌生人不用鑰匙就進倉庫、還能自己改貨架上的貨。這就是這次漏洞的風險。
發生什麼事
- 8 月 28 日:JFrog 公布 CVE-2026-82329,NVD 記錄的描述是:在預設設定下,能連上網路的未驗證攻擊者,可能取得管理員權限。JFrog 自評 CVSS 9.8(滿分 10)
- 9 月 2 日:CISA 把它列入已知遭利用漏洞(KEV)清單,聯邦機關的修補期限是 9 月 5 日。NVD 上 CISA 協調者的標註為「已在利用、可自動化、技術影響為完全」
另外,CISA 在 8 月 27 日也列入過另一個 Artifactory 漏洞 CVE-2026-66384,是路徑限制不當的問題,和這次是不同的漏洞,也就是同一個產品一週內被列入兩次。
哪些版本要升級?
依 NVD 記錄,各版本線的修補版如下:
| 版本線 | 修補版 |
|---|---|
| 7.111 系列(含更早) | 7.111.21 |
| 7.117 系列 | 7.117.28 |
| 7.125 系列 | 7.125.20 |
| 7.133 系列 | 7.133.29 |
| 7.146 系列 | 7.146.38 |
| 7.161 系列 | 7.161.20 |
NVD 的受影響範圍,是各系列低於對應修補版的版本。實際版本判斷請以 JFrog 的安全公告與版本說明為準。
給管理者的技術細節
- 先確認目前跑的版本,對照上表
- 來不及升級時,先限制管理介面與 API 可從哪裡連入,避免直接暴露在網際網路上(這是通用的防護建議,不是官方針對本漏洞的說明)
- 如果實例曾對外開放,升級後建議檢查管理員帳號、存取權杖與近期異常的設定變更紀錄
- NVD 的弱點類型標記為 CWE-287(不當驗證)
我的看法
軟體供應鏈攻擊之所以可怕,是因為攻擊者不用打你的主機,只要動到你「存放成品的地方」,就可能讓每一次部署都帶著問題。像 Artifactory 這種倉庫,常常被當成「內部系統」而放著不管,版本落後好幾個月是常態。
對小團隊來說,我的建議是:如果不是非得自架,用代管服務可以少操很多心;如果一定要自架,至少把它放在內網或 VPN 後面,並且固定每月檢查一次版本。這次漏洞「預設設定就中」,更說明了只靠自己改好設定是不夠的。
名詞小辭典
- 套件倉庫(Artifact repository):存放程式套件、映像、安裝檔等建置成品的服務。
- KEV 清單:美國 CISA 公布的「已經有人在攻擊」的漏洞名單。
- 供應鏈攻擊:不直接攻擊目標,而是攻擊目標所依賴的工具或套件。
- CWE-287:不當驗證,也就是「沒有確實確認使用者身分」的一類弱點。