觀點 · 資訊分享
Anthropic 推出免費 OSS Scanner:用最強模型幫開源專案找漏洞,抽查 97 個高風險結果 88% 成立
Anthropic 開放開源專案免費申請 OSS Scanner,定期用最強的 Claude 模型掃描漏洞,報告附重現步驟與修補建議。代價是報告完全由 AI 產生、沒有人工審核,維護者要自己判斷真假。
- 發布
- 2026-10-09
- 篇幅
- 約 3 分鐘 · 1,470 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
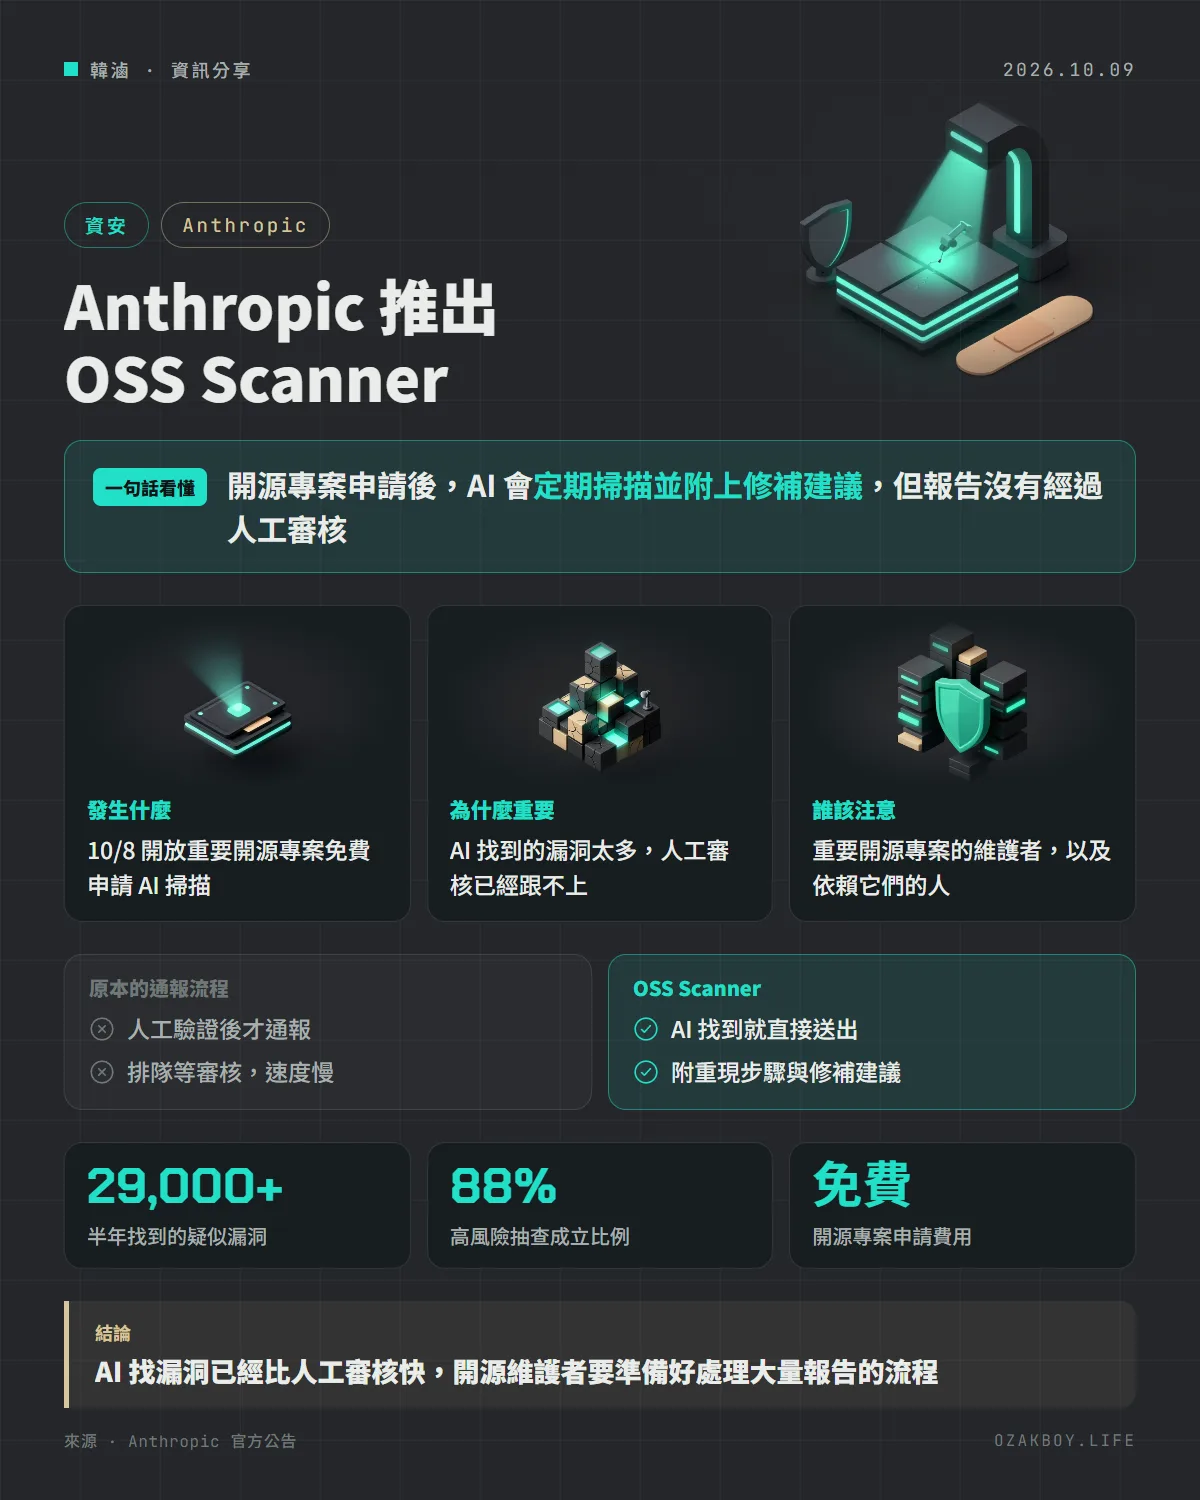
一句話看懂:Anthropic 開放重要的開源專案免費申請 OSS Scanner,用最強的 Claude 模型定期找漏洞;速度快很多,但報告全由 AI 產生,維護者得自己把關。
先用白話講:為什麼開源專案需要這個?
我們每天用的網站、手機 App、伺服器,背後都有大量免費的開源軟體,例如 OpenSSL、curl、PostgreSQL。這些專案常常只靠少數志工維護,就像整條街的水管都由幾位義工在修,水管哪裡有裂縫,往往沒人有空仔細檢查。
現在 AI 找漏洞的能力變得很強,等於多了一台會自己巡邏的檢測機器人。問題是它找到的「疑似裂縫」太多,人工確認的速度根本追不上。
發生什麼事
Anthropic 在 10 月 8 日推出 OSS Scanner,一個「自願加入」的開源漏洞掃描服務:
- 免費:加入的專案會定期收到 Anthropic 最強模型(包含 Claude Mythos)做的安全掃描
- 報告內容:每份都附可重現問題的程式、漏洞說明(能追查的話會指出是哪次改動引入的),以及修補建議
- 最大差異:報告完全由模型產生,沒有人工審核,官方直說可能有錯
- 申請方式:專案核心維護者到官方 GitHub 儲存庫送出 PR,資格參考 Google OSS-Fuzz 的標準
為什麼現在推?數字說明一切
| 指標 | 數字 |
|---|---|
| 學術測驗 CyberGym,模型找到的漏洞比例 | 去年初不到 20%,今年超過 85% |
| 過去半年找到的疑似漏洞 | 超過 29,000 個 |
| 人工能審完的 | 約 6,000 個 |
| 應維護者要求、未經驗證就直接寄出的報告 | 將近 5,000 份 |
人力成了瓶頸。而官方也提到,現在漏洞被公開後,攻擊程式可能幾分鐘就寫得出來,修得越快越安全。
報告到底準不準?
官方公布了早期驗證的結果:
- 資安專家抽查 97 個「高」與「嚴重」等級的結果,橫跨 48 個專案,85 個(88%)符合正式通報標準
- 其餘 12 個裡,11 個是真的但與已知問題重複,只有 1 個是誤報
- wolfSSL 收到 74 份報告,只有 2 份不成立,其中 5 個成為正式 CVE
- curl 作者 Daniel Stenberg 表示,掃描幫他們找到近幾年最嚴重的 curl 漏洞之一
也有維護者反映,嚴重程度有時被高估,或 AI 誤解了專案的威脅模型。
我的看法
這件事對一般開發者的意義,其實不在「我要不要申請」,而在「我依賴的套件會變得更常發布安全更新」。我們做網站、做系統,裝的每個套件背後都是這些開源專案;它們修得越快,我們越要養成定期更新相依套件的習慣,否則上游修好了、自己沒更新,等於白搭。
另一個觀察是,AI 找漏洞的速度已經明顯超過人工審核。防守方能用,攻擊方當然也能用。對小團隊來說,最實際的做法是把「相依套件更新」排進固定流程,而不是等出事才處理。
名詞小辭典
- 開源軟體:原始碼公開、任何人都能使用與修改的軟體。
- CVE:國際通用的漏洞編號,經過正式審核收錄的漏洞會拿到一個 CVE 編號。
- 協調揭露(CVD):發現漏洞後先私下通知維護者,等修好再公開,避免被搶先利用。
- 誤報(False Positive):工具說有問題,但實際上沒有問題。
資料來源
常見問題
OSS Scanner 要錢嗎?誰可以申請?
開源專案免費。資格參考 Google OSS-Fuzz 的標準,專案要對基礎設施或使用者安全有重大影響,由 Anthropic 個案決定。核心維護者向官方 GitHub 儲存庫送出 PR 申請。
AI 產生的漏洞報告可信嗎?
官方坦白說報告沒有人工審核,可能不正確。不過早期驗證中,資安專家抽查 97 個高風險結果,88% 符合正式通報標準;wolfSSL 收到的 74 份報告中,只有 2 份不成立,其中 5 個成為 CVE。
跟原本的漏洞通報有什麼不同?
原本的協調揭露流程會先經過人工驗證再通報,速度受限於人力。OSS Scanner 是給想要「一有發現就收到」的專案的快速通道,原本的人工流程仍然保留。
接著讀
全部觀點 →Claude API 推出「使用者檔案」:平台上一個客戶違規,不再拖累整個組織被封Anthropic 推出 Claude API 的 user profiles,讓平台與 API 轉售業者標出每個請求屬於哪個終端客戶。安全處分可以只落在單一客戶身上,不會整個組織一起被限制;同日也推出組織 webhooks(beta)。閱讀 →Claude Opus 5.5 快速模式免申請開放:輸出最快 2.5 倍,價格是一般的 2 倍Anthropic 讓 Claude Opus 5.5 的快速模式結束研究預覽,不用申請、不用 beta 標頭,加一個參數就能讓輸出速度最高變 2.5 倍,價格則是一般模式的 2 倍。閱讀 →Claude Code 新增「閒置壓縮」:長對話放著 54 分鐘就先整理好,回來不用整段重算Claude Code 2.1.299 加入閒置壓縮:超過 20 萬 token 的終端機對話,閒置約 54 分鐘時會趕在一小時的提示快取過期前先壓縮,下一則訊息不必把整段對話重新處理一次。這版也新增讓 @ 檔案只傳路徑的設定。閱讀 →