觀點 · 資訊分享
Azure Application Gateway 開始支援 HTTP/3:手機換網路不用重新連線,但預覽版還不能搭 WAF
Microsoft 讓 Azure Application Gateway 進入 HTTP/3(QUIC)的公開預覽,可以在單一監聽器上開啟。連線建立更快、換網路不必重連,但預覽階段不支援 WAF 閘道、IPv6、多網站監聽器,也不能用 CLI 或 Terraform 設定。
- 發布
- 2026-09-14
- 篇幅
- 約 4 分鐘 · 1,732 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
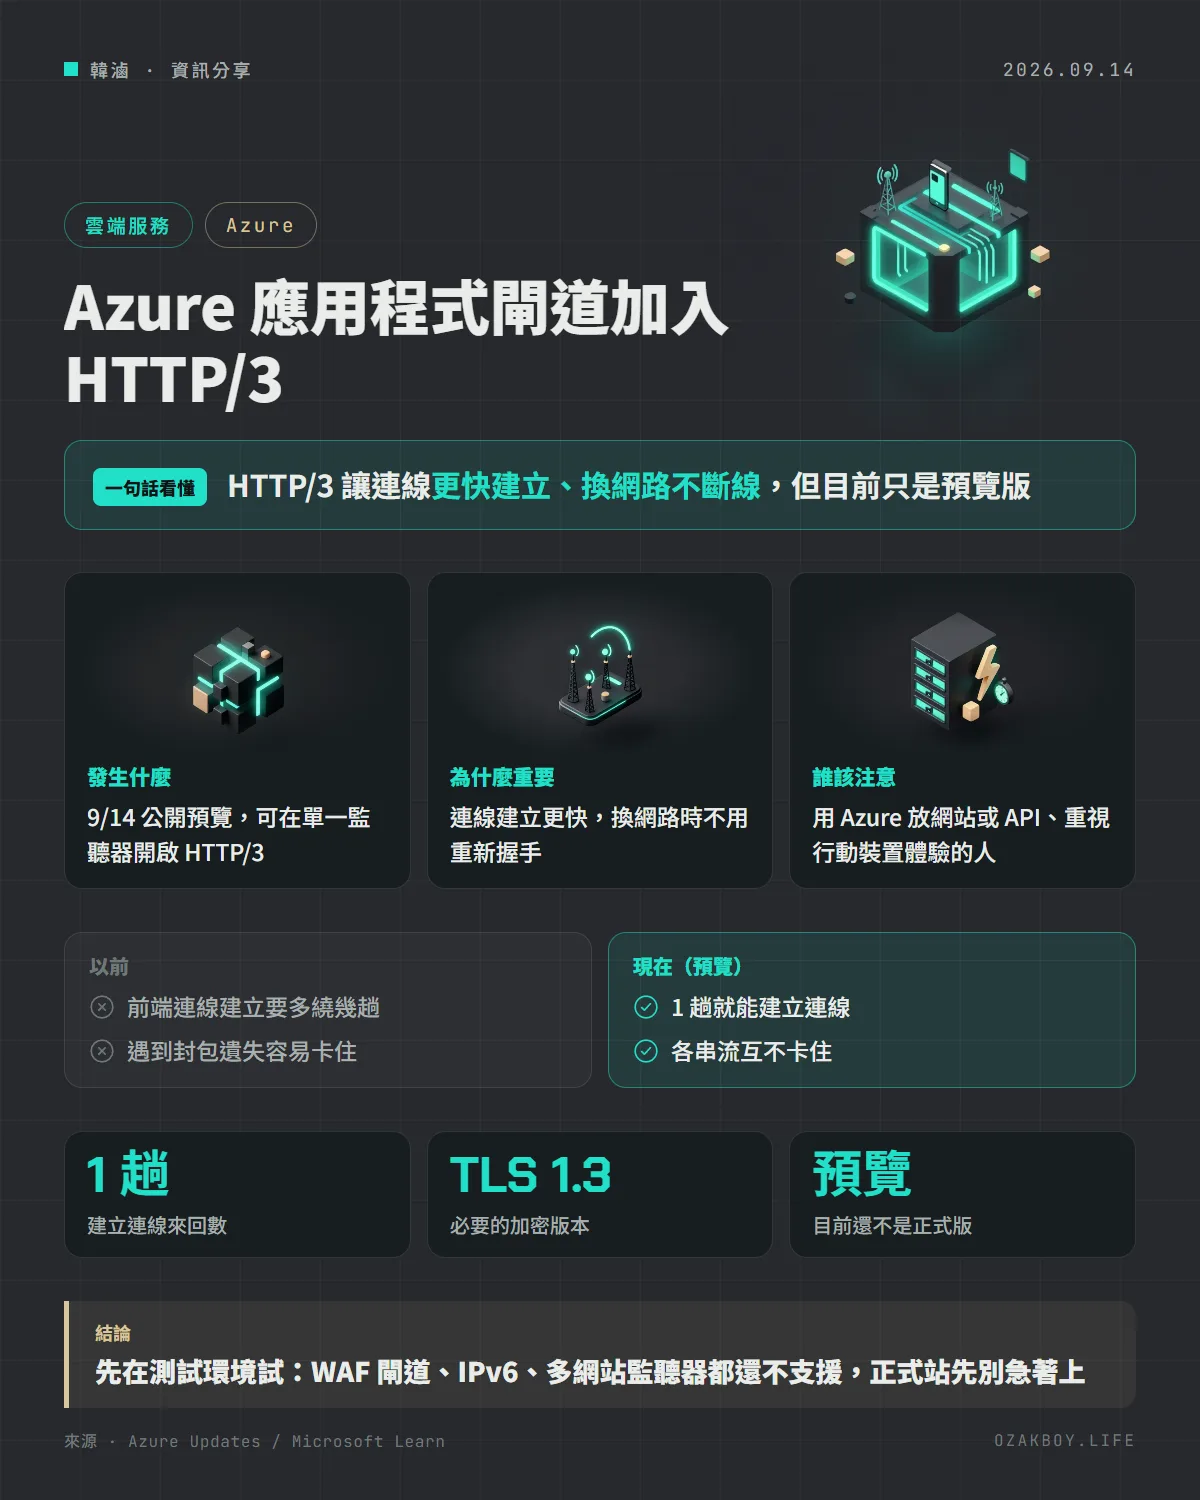
一句話看懂:Azure Application Gateway 進入 HTTP/3 的公開預覽,連線能更快建立、手機換網路也不容易斷線,但預覽版有不少限制,還不適合直接上正式環境。
先用白話講:HTTP/3 比以前好在哪?
把網站連線想成寄包裹。以前的 HTTP 走的是 TCP,就像每次寄件前,要先跟櫃台來回確認好幾次:「你在嗎?」「我在。」「好,我要寄了。」而且所有包裹排成一條線,前面一個卡住,後面全部都得等。
HTTP/3 改用 QUIC(建在 UDP 上的新傳輸協定),有三個差別:
- 一趟就連上:建立連線只要 1 個來回(1-RTT),初次載入頁面更快
- 包裹各走各的:多個串流獨立處理,一個遺失不會卡住其他的,這在不穩的手機網路上特別有感
- 換網路不重來:QUIC 用連線編號識別,而不是只看 IP 位址,從行動網路切到 Wi-Fi 時,連線可以繼續,不用重新握手
發生什麼事
Microsoft 在 2026 年 9 月 14 日的 Azure Updates 宣布:Azure Application Gateway(Azure 的網站流量入口與負載平衡器)開始支援 HTTP/3,目前是公開預覽。官方點名適合的情境包含網站、通訊軟體、行動裝置體驗、交易與 API。
預覽版的限制
| 狀況 | 預覽階段 |
|---|---|
| 多網站監聽器(multi-site) | 不支援 |
| IPv6 監聽器、雙向驗證(mTLS) | 不支援 |
| WAF(網站應用程式防火牆)閘道 | 不能使用 HTTP/3 監聽器 |
| Azure PowerShell、CLI、Terraform | 不支援,預計正式版補上 |
| 後端連線 | 仍是 HTTP/1.1 |
| 服務等級協議(SLA) | 沒有,不建議用於正式環境 |
給開發者的技術細節
HTTP/3 是在監聽器層級設定的,只能開在 Basic 監聽器上,只影響前端的客戶端連線。
- 入口網站:預覽期間,不能在建立新閘道的流程裡直接開,要先建好閘道,再到 Settings → Listeners,選一個 Basic 監聽器啟用 HTTP/3
- REST API:使用網路資源提供者 API 版本 2023-02-01 以上,在
httpListeners裡把要開的監聽器設為:
"enableHttp3": true
- TLS 原則要對:HTTP/3 需要 TLS 1.3,而目前只有 2022 系列的預先定義 TLS 原則支援 TLS 1.3;用到不支援的預設原則就開不了
- 開完之後要用支援 HTTP/3 的客戶端連線才看得到效果
我的看法
對一般接案的網站來說,HTTP/3 的好處主要是行動裝置:使用者常在 Wi-Fi 和 4G/5G 之間切來切去,連線不必重建,感覺會比較順。不過這次是預覽版,而且 WAF 閘道不能用,這是個很實際的阻礙:面向公網的網站通常會想要防火牆,兩個功能不能同時開,等於多數正式站暫時用不上。
如果你本來就在 Azure 上用 Application Gateway,我會先在測試環境開一個監聽器試試,順便確認 TLS 原則有沒有換成 2022 系列;等 WAF 支援、CLI 與 Terraform 都補齊、轉成正式版,再評估上正式站。基礎設施即程式碼(IaC)的專案尤其要留意,因為現在只能手動設定,容易造成設定漂移。
名詞小辭典
- Application Gateway:Azure 的第七層(應用層)負載平衡器,負責把網站流量分送到後端伺服器,也能搭配 WAF。
- QUIC:建在 UDP 上的傳輸協定,內建加密,連線建立更快。
- RTT:封包來回一趟的時間,1-RTT 代表一個來回就能完成連線建立。
- 監聽器(listener):閘道上負責接收某個埠號與網域流量的設定單位。