觀點 · 資訊分享
Cloudflare 要自己發 SSL 憑證了:網路不再只靠 Let's Encrypt,量子安全憑證瞄準 2027 年初
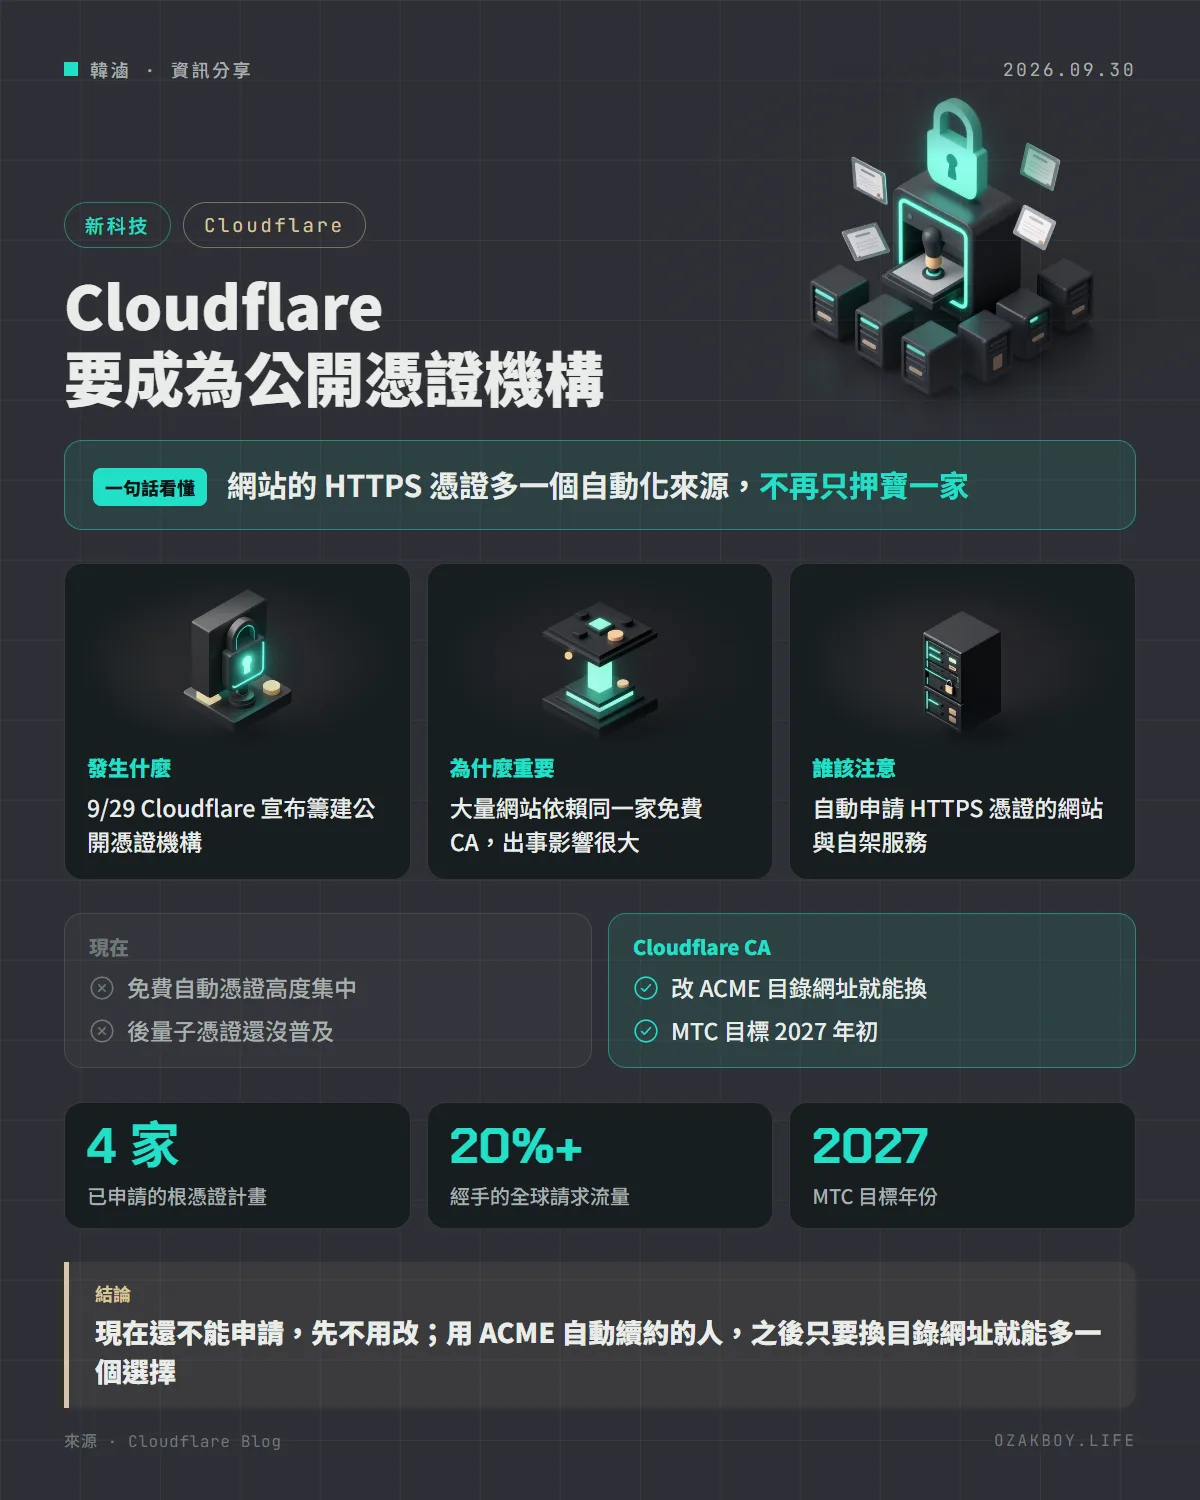
Cloudflare 宣布要成為公開憑證機構,已向 Chrome、Apple、Microsoft、Mozilla 申請信任,並簽約收購 GlobalSign 的一組根憑證。新 CA 以 ACME 自動化為主,後量子用的 Merkle Tree 憑證目標 2027 年初。
- 發布
- 2026-09-30
- 篇幅
- 約 4 分鐘 · 1,601 字
- 結構
- 7 節 + 4 題常見問題
- 標籤
一句話看懂:Cloudflare 要自己當「發 SSL 憑證的單位」,讓網站的 HTTPS 憑證多一個自動化來源,也為量子電腦時代的新型憑證鋪路。
先用白話講:憑證機構是什麼?
你在網址列看到的小鎖頭,代表這個網站有一張 SSL/TLS 憑證,就像店家門口掛的營業登記證。發這張證的單位叫憑證機構(CA),瀏覽器信任它,才會相信網站是真的、連線是加密的。
這幾年很多網站用的是免費、自動續約的憑證,其中最有名的是 Let’s Encrypt。問題是:如果大家都靠同一家,萬一它出狀況,大量網站會一起受影響。
發生什麼事
Cloudflare 在 9 月 29 日 Birthday Week 第二天宣布,要成為公開憑證機構。目前進度:
- 還沒開始發憑證,官方說還需要一段時間
- 已向 Chrome、Apple、Microsoft、Mozilla 的根憑證計畫申請加入
- 簽了正式協議,要收購 GlobalSign 一組自 2012 年起就受信任的根憑證,讓舊裝置一開始就能信任
- 會另外提交一組新的根憑證,配合未來的信任政策
- 計畫成為最早提供後量子憑證的 CA 之一,Merkle Tree 憑證(MTC)目標在 2027 年初進入 Chrome 新的抗量子根憑證計畫,標準 MTC 會免費發行
為什麼要這樣做
Cloudflare 在文章中列出幾個理由:
| 理由 | 文中的說法 |
|---|---|
| 集中風險 | Let’s Encrypt 每天約發 1,000 萬張憑證、服務超過 5 億個網站 |
| 憑證會越來越多 | 憑證最長效期正在縮短,AI 代理活動增加,後量子憑證也會普及 |
| 舊裝置 | 不再更新的舊裝置,需要靠已受信任的舊根憑證 |
| 自己就是大用戶 | Cloudflare 經手全球超過 20% 的網路請求,自己會是第一個客戶 |
給開發者的技術細節
- ACME 優先:新 CA 以 ACME 協定自動發證與續約,現在用 Let’s Encrypt 這類免費 CA 的人,只要換 ACME 目錄網址就能切換
- 必須支援 ARI:申請者要支援 ACME Renewal Information(RFC 9773),並有自動化程式定期查詢續約端點
- Universal SSL:Cloudflare 自家網站的 Universal SSL 也會受惠,而且每組憑證本來就附有一張不同 CA 發的備援憑證
- 官方開放登記,想第一時間收到消息的人可以到 Cloudflare 的憑證機構頁面留資料
我的看法
自架服務的人對 Let’s Encrypt 應該都很熟:NAS、反向代理、各種小服務,憑證全靠它自動續約。多一家同樣走 ACME 的 CA,對我們來說是好事,萬一某一家出問題,改一行設定就能切換。
不過現在還不用動。Cloudflare 還沒開始發證,也還沒說價格與正式日期。我會先確認自己用的 ACME 工具支援 ARI,因為憑證效期越來越短,續約自動化本來就該做好;等 Cloudflare CA 真的開放,再挑一個不重要的網域試換。
名詞小辭典
- SSL/TLS 憑證:證明網站身分、讓連線加密的數位證書。
- 憑證機構(CA):負責發行與管理憑證、被瀏覽器信任的單位。
- ACME:自動申請與續約憑證的標準協定,Let’s Encrypt 就是用它。
- 後量子密碼:設計來抵擋未來量子電腦破解的加密方式。
資料來源
常見問題
憑證機構(CA)是什麼?
幫網站發 SSL/TLS 憑證的單位。瀏覽器信任這些機構,所以網站拿到它們發的憑證,網址列才會顯示安全的鎖頭,連線也會加密。
現在就能用 Cloudflare 的憑證了嗎?
還不行。官方說要再一段時間才會開始發憑證,沒有給一般憑證的確切日期;Merkle Tree 憑證則以 2027 年初進入 Chrome 抗量子根憑證計畫為目標。
會免費嗎?
主文章沒有說明一般憑證的價格;另一篇 MTC 文章寫明標準的 Merkle Tree 憑證會免費發行。Cloudflare 從 2014 年起也以 Universal SSL 免費提供憑證給託管在 Cloudflare 的網站。
為什麼需要多一家?
Cloudflare 認為大量網站依賴單一免費 CA 是系統性風險。文中引用 Let's Encrypt 每天約發出 1,000 萬張憑證、服務超過 5 億個網站;憑證效期也會越來越短,需要發的量只會更多。
接著讀
全部觀點 →Cloudflare WAF 開始檢查「伺服器回了什麼」:攻擊有沒有得逞看得出來,免費方案也能用Cloudflare 推出 WAF 完整交易偵測與回應規則,把請求和伺服器的回應放在一起判斷,在回應送出前就能攔下。所有方案(含免費)都能用,第一批受管規則針對 php2shell 漏洞。閱讀 →Cloudflare Workers 的排程工作本機就能測:Local Explorer 點一下觸發 Cron,AI 代理也能呼叫Cloudflare 讓本機開發用的 Local Explorer 可以手動觸發 Worker 的 Cron 排程,不必等時間到、也不用自己組網址;同時提供 API,讓腳本與 AI 代理也能觸發測試。閱讀 →Cloudflare 官方 MCP 伺服器開始附送「技能包」:AI 代理連上一個網址,就學會怎麼用 CloudflareCloudflare API MCP 伺服器透過 MCP 的 Skills 擴充,直接提供官方整理的 Cloudflare 技能。支援的 AI 工具連上 mcp.cloudflare.com,就能同時拿到 2,500 多個 API 端點和「怎麼正確使用」的操作說明。閱讀 →