觀點 · 資訊分享
Langflow 再爆兩個 9.8 分漏洞:自動登入修補沒修乾淨、MCP 列舉工具免登入就能執行程式
IBM 在 10 月 28 日公告 Langflow 1.0.0 到 1.12.8 有一批漏洞,兩個 CVSS 9.8:一個是自動登入防護的修補不完整,一個是透過 MCP 工具列舉就能免登入遠端執行程式。沒有臨時緩解措施,唯一解法是升級 1.13.0。
- 發布
- 2026-10-29
- 篇幅
- 約 5 分鐘 · 2,036 字
- 結構
- 7 節 + 4 題常見問題
- 標籤
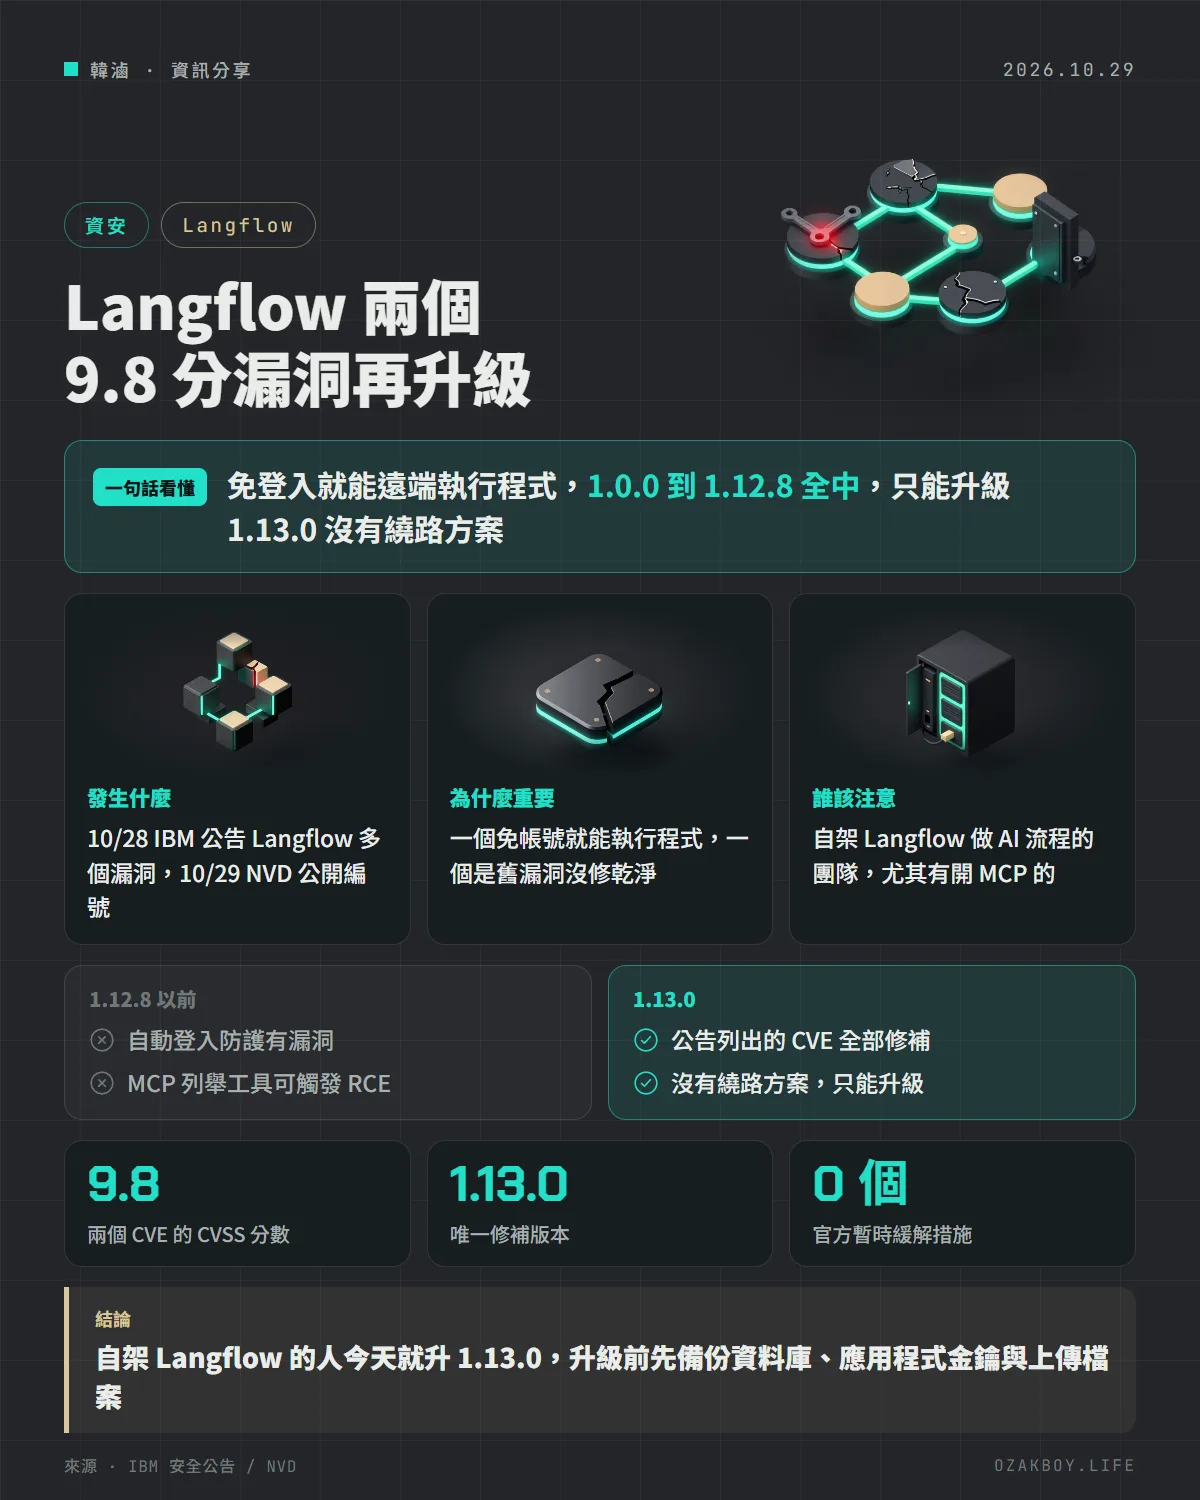
一句話看懂:IBM 在 10 月 28 日公告 Langflow 1.0.0 到 1.12.8 有一批漏洞,其中兩個 CVSS 9.8:一個是自動登入防護的修補沒修乾淨,一個是透過 MCP 工具列舉就能免登入遠端執行程式,唯一解法是升級 1.13.0。
先用白話講:這次是什麼問題?
Langflow 是一個用拖拉積木的方式組 AI 流程的工具,很多團隊拿它當內部的 AI 工作台。因為它本來就能執行自訂的 Python 元件,一旦「誰可以進來」這道門沒鎖好,進來的人等於直接拿到主機的操作權。
比喻一下:你家大門之前被發現鎖壞了,鎖匠來修過一次,結果這次檢查發現鎖只修了一半,從側邊一推還是開得了(自動登入防護修補不完整)。另外還發現後院有一扇給機器人用的小門(MCP 工具列舉),不用鑰匙就能走進廚房動刀(遠端執行程式)。
發生什麼事
- 10 月 22 日:Langflow 在 GitHub 釋出 1.13.0
- 10 月 28 日:IBM 發布安全公告,列出 1.0.0 到 1.12.8 受影響的多個漏洞;10 月 29 日更新了升級說明
- 10 月 29 日:主要漏洞的 CVE 編號在 NVD 公開
公告列出的重點漏洞:
| CVE | 內容 | CVSS |
|---|---|---|
| CVE-2026-93680 | 身分驗證不當,遠端攻擊者可繞過安全限制(公告摘要指出是自動登入防護修補不完整) | 9.8 |
| CVE-2026-110186 | 程式碼產生控制不當,遠端攻擊者免登入即可執行任意程式(公告摘要指出可透過 MCP 工具列舉觸發) | 9.8 |
| CVE-2026-110193 | 低權限帳號可讓 Agentic Assistant 產生未被阻擋的元件程式碼,進而在伺服器執行作業系統指令 | 8.8 |
| CVE-2026-110192 | 已登入的攻擊者可讀取保護不足的憑證 | 6.5 |
另外還夾帶了三個 Web 框架 Hono 的依賴漏洞(CVE-2026-84363、84364、84365,5.3 到 6.5 分),1.13.0 一併處理。
跟 8 月那次有什麼關係?
本站 8 月寫過 Langflow 的 CVE-2026-9198 被 CISA 列入已遭利用清單,那一個也是自動登入端點的問題。這次 IBM 的公告只說「自動登入安全控制的修補不完整」,沒有指明是針對哪一個舊漏洞的修補,我不敢硬說兩者是同一個洞;但同一個功能在幾個月內兩度出現 9.8 分的身分驗證問題,足以說明「自動登入」這個設計本身就該關掉。
給開發者的技術細節
- 受影響版本:Langflow OSS 1.0.0 ~ 1.12.8;修補版本只有 1.13.0,IBM 明寫沒有任何臨時緩解措施
- Python 安裝:
pip install --upgrade "langflow==1.13.0"
- Docker:改用
langflowai/langflow:1.13.0映像檔,依官方 Docker 升級步驟拉新映像並重啟,保留持久化資料 - 升級前:備份資料庫、應用程式的金鑰與上傳的檔案
- 有開自動登入的部署:升級前要先依安裝說明把既有帳號改成密碼登入,不然升完會進不去
- 1.13.0 同時把三個 Hono 依賴漏洞一起升掉(Hono 4.13.5 修復)
我的看法
自架 AI 工作流程工具的人要有一個基本認知:這類工具的本質就是「讓使用者在伺服器上跑自訂程式」,所以它的身分驗證就是整台機器的最後一道門。Langflow 在 10 月這批漏洞裡,兩個 9.8 分的都是「門沒鎖好」而不是「屋子裡的東西壞了」,這比一般的功能性 bug 嚴重得多。
我的建議很直接:第一,自架 Langflow 一律放在內網或 VPN 後面,不要直接開在公網;第二,自動登入從來就不該在正式環境開著;第三,今天就升 1.13.0,別等 CISA 列入清單才動。8 月那次從修補釋出到被列入已遭利用清單只隔了一個多月,這次兩個漏洞都是免登入的,沒有理由賭。
名詞小辭典
- Langflow:用視覺化拖拉方式組合大型語言模型應用的開源工具,安全公告目前由 IBM 發布。
- MCP(Model Context Protocol):讓 AI 模型連接外部工具的通訊協定;「工具列舉」是 AI 客戶端詢問「你有哪些工具」的第一步。
- CVSS:漏洞嚴重程度的評分標準,滿分 10 分;9.0 以上屬於「嚴重」。
- 緩解措施(mitigation):在正式修補之前,用設定或限制降低風險的做法;這次 IBM 明寫沒有。