觀點 · 資訊分享
Cloudflare 私有來源服務正式推出:內網伺服器不開防火牆,也能套 WAF、快取和 Workers
Cloudflare 讓 DNS 紀錄可以直接指向內網 IP,流量經由既有的 Cloudflare One 連線送到伺服器。伺服器不用公開 IP、不用開對外的防火牆埠,WAF、機器人管理、快取與 Workers 照樣能用。
- 發布
- 2026-10-30
- 篇幅
- 約 4 分鐘 · 1,756 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
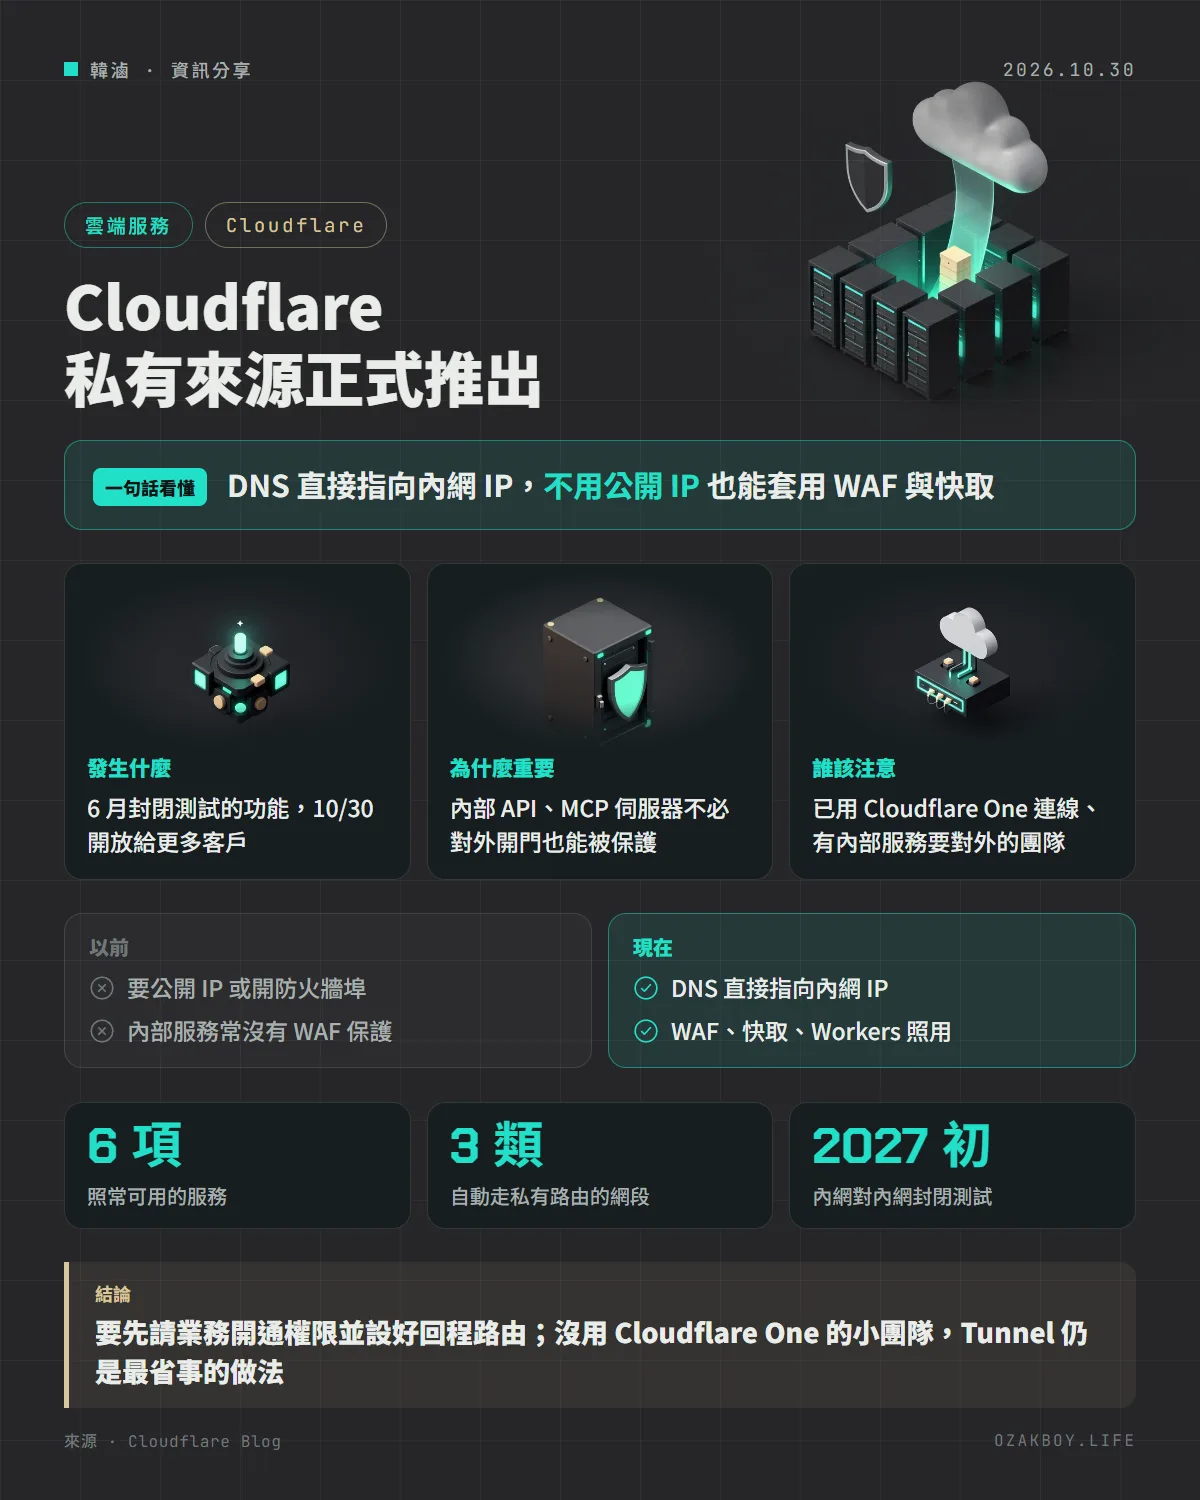
一句話看懂:Cloudflare 讓 DNS 可以直接指向內網 IP,內部伺服器不用對外開門,也能享有 WAF、快取和 Workers 的保護。
先用白話講:私有來源是什麼?
想像公司有一間只有員工能進的倉庫,現在合作廠商也需要來取貨。以前的做法是在倉庫牆上開一扇對外的門,但開了門就得自己請警衛、裝監視器,很多倉庫乾脆沒裝,風險就擺在那裡。
Cloudflare 這次的做法比較像「在外面蓋一個有警衛的收發室」。廠商只到收發室,警衛檢查完,再透過公司自己的內部通道把東西送進倉庫,倉庫本身完全不用開對外的門。
這裡的倉庫就是私有來源(Private Origin):只有內網 IP、不直接暴露在網路上的伺服器。
發生什麼事
Cloudflare 在 10 月 30 日宣布,私有來源服務正式推出。這個功能 6 月開始封閉測試,當時只有透過客戶經理申請的客戶能用,這次開放給更多客戶。
- 把代理模式(橘色雲朵)的 A 或 AAAA 紀錄指向內網 IP
- Cloudflare 透過你既有的 Cloudflare One 連線把請求送進去
- 這 6 項功能照常運作:WAF 與受管規則、機器人管理、速率限制、快取、轉換與改寫規則、Workers
官方說明,客戶最常遇到的情況是內部 API、AI 代理的後端、MCP 伺服器這類服務,本來就不是設計來面對網路,卻又得接受合作夥伴或 AI 代理從外面連進來。
跟以前比差在哪
| 項目 | 以前 | 現在 |
|---|---|---|
| 伺服器位址 | 要公開 IP | 維持內網 IP |
| 防火牆 | 要開對外的埠 | 不用開例外 |
| 防護功能 | 內部服務常沒套 | 跟公開網站一樣 |
仍有限制:不支援 Argo Smart Routing 和專屬 CDN 出口 IP,來源健康檢查要搭配 Load Balancing。
給開發者的技術細節
用 API 建立時,只是在一般 DNS 紀錄多帶一個屬性:
{
  "type": "A",
  "name": "app.example.com",
  "content": "10.0.0.50",
  "proxied": true,
  "private_routing": true
}
- 自動啟用的 3 類網段:RFC 1918 私有 IPv4、RFC 6598 的 CGNAT(100.64.0.0/10)、RFC 4193 的 IPv6 唯一本地位址(fc00::/7),這些網段不能關閉私有路由
- 連線方式:IPsec、GRE、CNI、Cloudflare Tunnel 或 Cloudflare Mesh 都可以
- 前置條件:帳號要有 Private Origins 權限(找客戶經理開通);除了 Tunnel,其他連線方式還要開啟 Unified Routing
- 回程路由:用 WAN 或 Mesh 時,要替 100.64.0.0/12 與 2606:4700:cf1:5000::/64 設好回程路由。官方說封閉測試期間最常見的失敗就是少了這條
- 下一步:內網對內網的流量(例如員工連內部 wiki 也套 WAF),官方目標 2027 年初封閉測試
我的看法
幫中小企業做系統時,常遇到「後台或內部 API 只想給特定合作廠商連」的需求,最後多半是開一個對外的埠、加 IP 白名單了事,WAF 和流量限制通常就沒了。這個功能把公開網站那一套保護直接搬到內網服務上,方向很對。
不過要看清楚門檻:要請客戶經理開通權限、要用 Cloudflare One 的連線,官方也沒寫價格,看起來是企業方案導向。像我這種在家用 NAS 自架服務的人,目前用 Cloudflare Tunnel 就能達到「不開對外埠」的效果,暫時不需要跟。比較值得注意的是它點名了 MCP 伺服器:讓 AI 代理連進內部服務,正在變成雲端廠商搶著解決的問題。
名詞小辭典
- 來源伺服器(Origin):真正放網站或 API 的那台伺服器,Cloudflare 擋在它前面處理流量。
- WAF:網站應用程式防火牆,專門擋 SQL 注入、惡意掃描這類針對網站的攻擊。
- Cloudflare One:Cloudflare 的企業網路與零信任服務,負責把公司內網跟 Cloudflare 連起來。
- 回程路由:告訴內網「從 Cloudflare 來的連線,回應要往哪裡送」的設定,少了它連線會卡住逾時。