觀點 · 資訊分享
LLMJacking:雲端金鑰外洩後 AI 額度被轉賣,Google 看到單日盜刷超過 10 萬美元
Google 威脅情報團隊與 Mandiant 公布多起「LLMJacking」事件:雲端或 AI 金鑰外洩後,AI 額度被拿去轉賣,單一事件一天內刷出超過 10 萬美元,有組織累計到 100 萬美元。
- 發布
- 2026-11-02
- 篇幅
- 約 4 分鐘 · 1,631 字
- 結構
- 7 節 + 4 題常見問題
- 標籤
一句話看懂:雲端或 AI 金鑰一旦外洩,你的 AI 額度可能被拿去轉賣,Google 觀察到單一事件一天就刷出超過 10 萬美元的帳單。
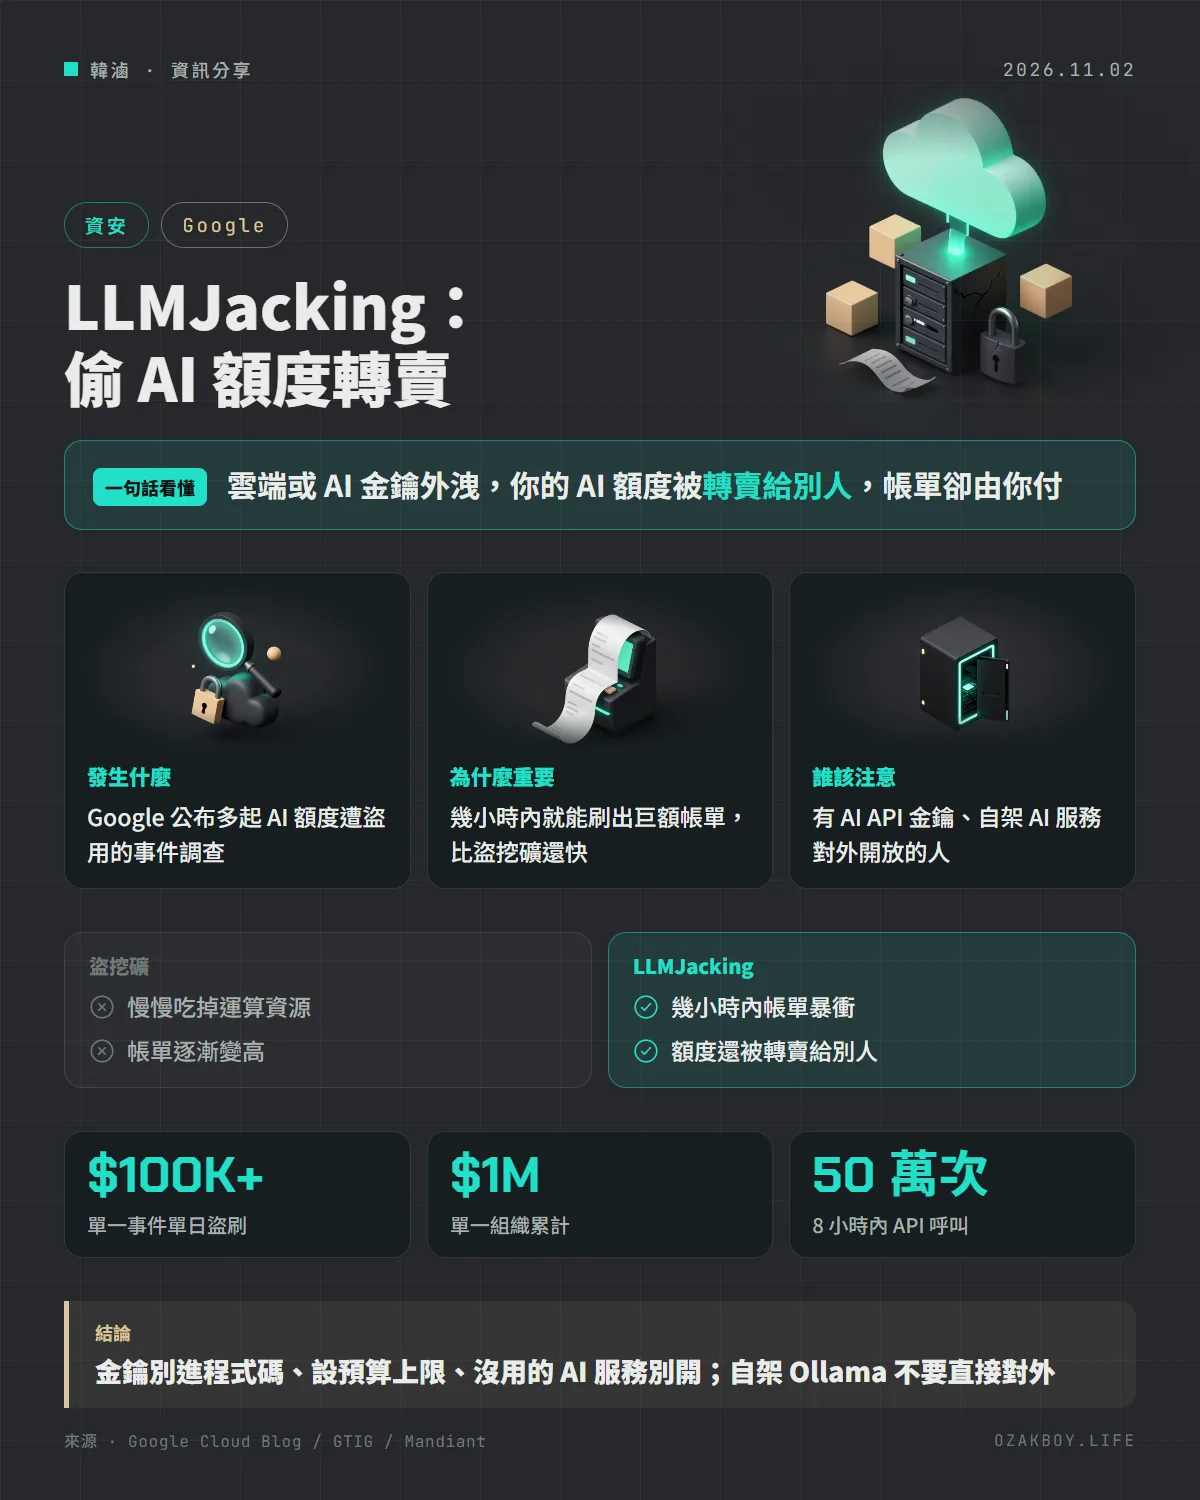
先用白話講:LLMJacking 是什麼?
想像你家的電話卡被人撿走,對方不是自己打電話,而是開了一間「便宜國際電話行」,把你的通話額度賣給一堆客人。月底帳單寄到你家,金額大到嚇人。
LLMJacking 就是這件事的 AI 版:攻擊者拿到你的雲端帳號或 AI API 金鑰後,直接呼叫昂貴的大型語言模型(LLM),甚至把額度轉賣給別人,費用全部算在你頭上。
發生什麼事
Google 威脅情報團隊(GTIG)與 Mandiant 在 11 月 2 日發表調查報告:
- 2026 年 Mandiant 處理了多起 LLMJacking 事件,橫跨多家雲端與 AI 服務,受害者分布在北美、南美與亞太,產業包含金融、零售、科技、運輸
- 單一事件一天內盜刷超過 10 萬美元,有組織在撤銷存取前累計到 100 萬美元
- 有一個轉賣服務在 8 小時內打了超過 50 萬次 API,讓受害組織承擔近 100 萬美元的費用;它對外只賣每月約 60 美元的「吃到飽」方案
金鑰是怎麼外洩的?
報告整理出幾種主要的入口:
- 雲端憑證外洩(最常見):IAM 金鑰、服務帳號金鑰、GitHub 個人存取權杖、仍在有效期內的登入工作階段
- 金鑰被放進公開的 GitHub 儲存庫,被人自動蒐集
- AI 服務直接對外開放:有人掃描公開的 Ollama 端點,嘗試註冊自己的模型來用
- AI 閘道本身的漏洞:有攻擊者利用 LiteLLM 的 CVE-2026-40217,把一般的虛擬金鑰提升成管理員權限
要特別注意:多起事件中,受害者的 AI 服務原本是關閉的,是對方拿到權限後自己打開的。
給開發者的技術細節
- 最小權限:服務帳號只給需要的權限,用不到的 AI 服務明確拒絕
- 配額與預算:每個模型設請求上限與花費上限,不同環境(開發 / 正式)用不同金鑰
- 監看試探請求:對方會用
max_tokens=1的極小請求確認金鑰可用,量小不容易觸發告警 - 開啟紀錄:AWS 在 CloudTrail 看
bedrock.amazonaws.com的InvokeModel等操作;GCP 的推論呼叫記在 Data Access 稽核紀錄,預設是關閉的,要自己開 - 高風險事件:有人啟用 AI 服務、建立新金鑰、關閉模型呼叫紀錄,都應該立刻告警
- 閘道也要更新:LiteLLM 這類 AI 路由閘道要列入漏洞修補範圍
我的看法
接案時最常看到的問題,就是把 AI 金鑰直接寫在前端或設定檔裡一起推上 Git。以前外洩的是資料庫密碼,現在外洩的是「可以直接燒錢的額度」,後果更快、更痛。
小團隊最划算的三件事:一、到 AI 服務後台設每月花費上限與用量告警;二、每個專案、每個客戶各用一把金鑰,出事只撤一把;三、在 Git 加上金鑰掃描。
自架服務的人也別鬆懈。在 NAS 上跑 Ollama 很方便,但這份報告就提到有人專門掃描公開的 Ollama 端點,千萬不要為了外出能用就直接開 port,請放在 VPN 或有登入保護的反向代理後面。
名詞小辭典
- LLM(大型語言模型):ChatGPT、Gemini、Claude 背後那種能理解與產生文字的 AI 模型。
- API 金鑰:讓程式呼叫雲端服務的通行證,誰拿到誰就能用,費用算在金鑰主人身上。
- IAM:雲端的身分與權限管理,決定哪個帳號能做哪些事。
- AI 閘道(Gateway):放在程式與各家 AI 模型之間的中繼站,統一管理金鑰、路由與用量,例如 LiteLLM。
資料來源
常見問題
LLMJacking 跟以前的盜用主機挖礦有什麼不同?
挖礦是慢慢吃掉運算資源,帳單逐漸變高;LLMJacking 直接呼叫昂貴的 AI 模型,Google 觀察到幾小時內就能刷出巨額費用,而且盜來的額度還會被轉賣給其他人使用。
我的雲端帳號沒開 AI 服務,也會中招嗎?
會。Mandiant 調查的多起事件中,AI 服務在入侵當下原本是關閉的,是對方拿到權限後自己把服務打開。所以「沒開」不等於安全,帳號權限要收緊,並把「有人啟用 AI 服務」當成高風險警示。
自架 Ollama 也有風險嗎?
有。報告提到有人掃描公開在網路上的 Ollama 端點,嘗試透過 /api/create 註冊自己的模型來使用你的運算資源。Ollama 不要直接對外開放,要放在反向代理、VPN 或存取控制後面。
怎麼發現自己的金鑰正在被試探?
報告指出對方會用 max_tokens=1 這種極小的請求確認金鑰能不能用,量小不容易觸發告警。可以在 AI 閘道或 API 紀錄裡留意這類異常的小請求,並設定每個模型的配額與花費上限。
接著讀
全部觀點 →Google 推 AlloyDB Express:2 秒開好一個 PostgreSQL,閒置 15 分鐘自動暫停不收運算費Google Cloud 推出 AlloyDB Express 預覽版,專給開發者和 AI 寫程式代理用:不到 2 秒建好資料庫、閒置 15 分鐘自動暫停,暫停期間運算費是 0,要上線時一鍵升級成正式版 AlloyDB。閱讀 →Google TPU 首度進別家雲:Oracle OCI 2027 年起賣,第八代 12.6 PFLOPS、每瓦效能最高翻倍Oracle 與 Google 在 10 月 27 日宣布合作,Google TPU 將在 Oracle 雲 OCI 上提供,OCI 成為 Google 以外第一家賣 TPU 的大型雲,2027 年起分批上線。Google 同時公布第八代 TPU 數字:每顆 12.6 PFLOPS FP4 算力,每瓦效能最高是前代兩倍。閱讀 →Firestore 內建全文搜尋與地理搜尋正式上線:找關鍵字、找附近店家,不用另外架搜尋服務Google Cloud 的 Firestore 全文搜尋與地理搜尋在 10 月 19 日轉為正式版。在 Enterprise 版資料庫建好索引後,就能直接查關鍵字、排除字詞,或找出某個座標方圓幾公尺內的資料。閱讀 →