觀點 · 資訊分享
Azure 容器閘道支援 MCP 路由:多台 MCP 伺服器合成一個入口,一條路由最多掛 64 個後端
Azure 的 Application Gateway for Containers 推出 MCP 閘道預覽:多台 MCP 伺服器的工具可以合併成一份清單、從同一個網址對外,登入驗證、WAF 和 TLS 都統一在閘道處理。
- 發布
- 2026-11-03
- 篇幅
- 約 4 分鐘 · 1,804 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
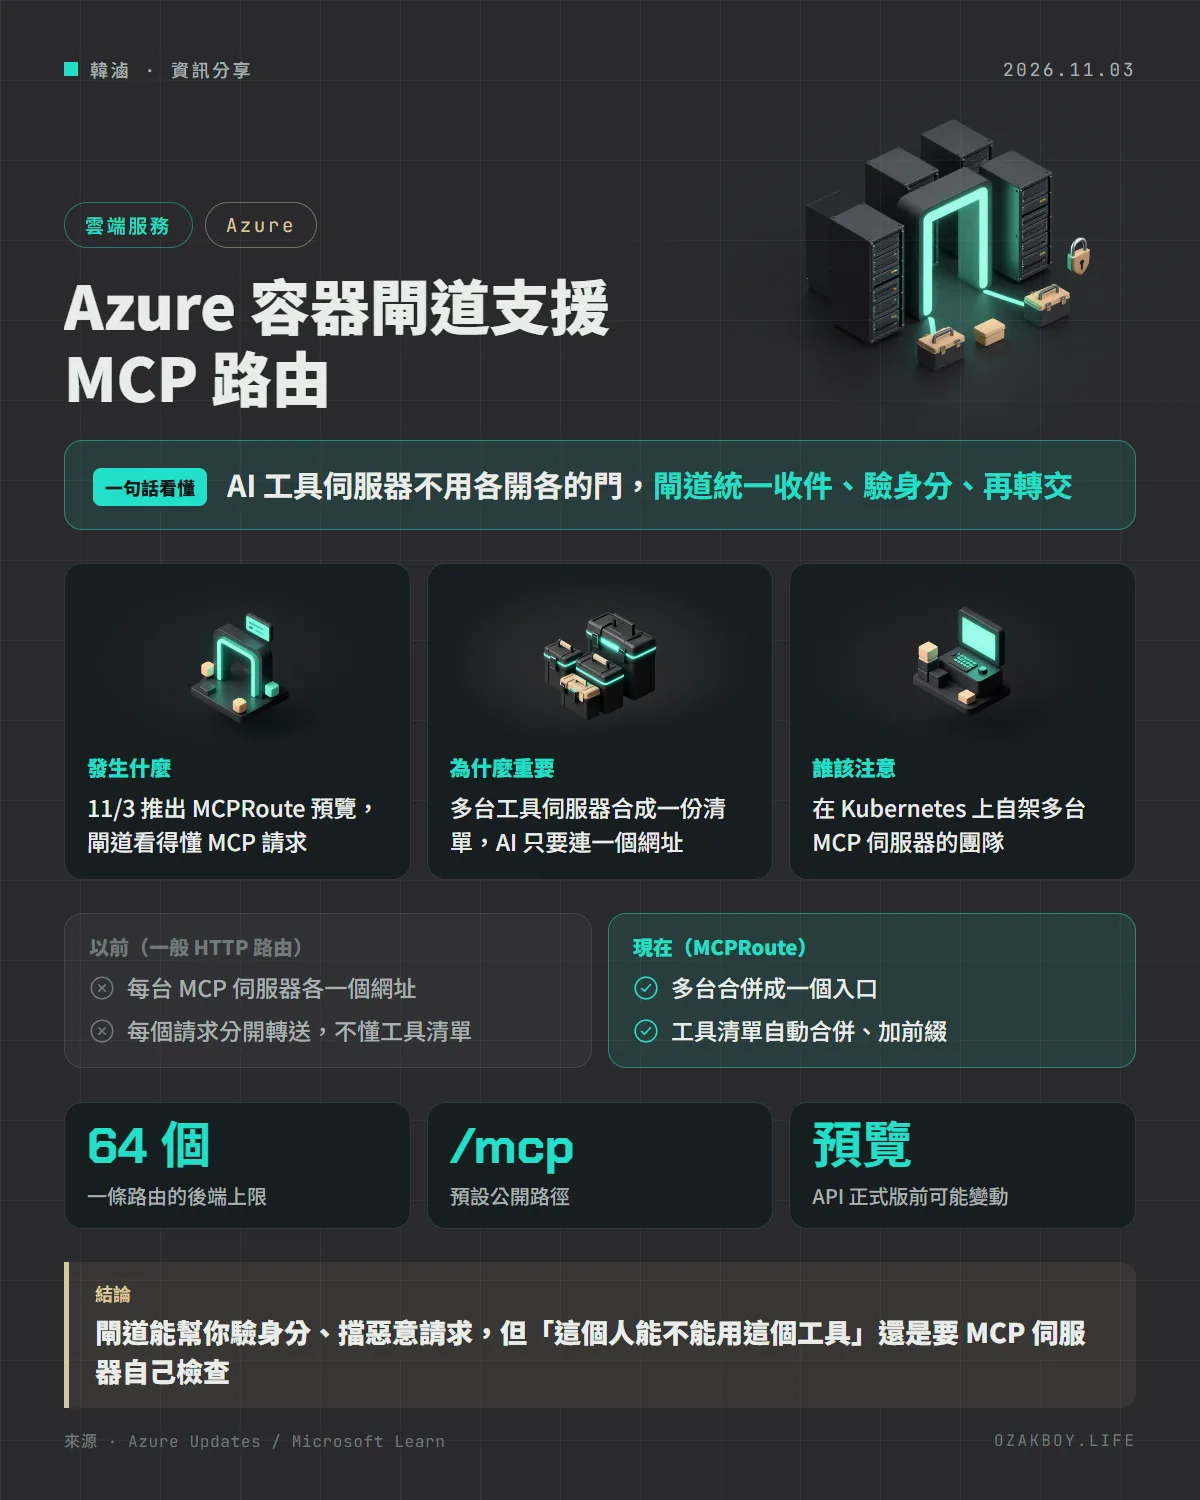
一句話看懂:Azure 的容器閘道現在看得懂 MCP,多台 AI 工具伺服器可以合成一個入口,身分驗證和防火牆統一在門口處理。
先用白話講:MCP 閘道是什麼?
想像一棟辦公大樓裡有好幾間公司,每間都有自己的大門、自己的警衛。訪客要找不同公司,就得記好幾個地址、一個一個登記。
MCP 閘道就像在大樓一樓設一個總櫃台:訪客只要走同一個大門,櫃台先確認身分、檢查有沒有帶危險物品,再告訴你「你要的服務在 5 樓那間」,幫你轉過去。
MCP(Model Context Protocol) 是讓 AI 助理呼叫外部工具的共通規格,每個提供工具的程式叫 MCP 伺服器。公司裡的工具一多,MCP 伺服器也跟著變多,管理起來就跟那棟沒有總櫃台的大樓一樣亂。
發生什麼事
微軟在 11 月 3 日公告,Application Gateway for Containers(Azure 給 Kubernetes 用的應用程式閘道)推出 MCP 閘道公開預覽,重點如下:
- 新增 MCPRoute 這種設定資源,專門用來對外發布 MCP 伺服器
- 可以一對一轉送到單一伺服器,也可以把多台伺服器合併成一個入口
- 一條 MCPRoute 最多可以掛 64 個後端服務
- 沒指定路徑時,預設對外路徑是
/mcp - 閘道可統一處理 TLS 加密、JWT 驗證、WAF 防火牆、後端健康檢查
跟一般路由差在哪?
| 項目 | 一般 HTTPRoute | MCPRoute |
|---|---|---|
| 看待請求 | 每個請求各自獨立 | 看得懂 MCP 工作階段 |
| 工具清單 | 只能各台各自回 | 多台自動合併成一份 |
| 工具撞名 | 自己想辦法 | 自動加服務名稱前綴 |
| 呼叫工具 | 依路徑轉送 | 送到擁有該工具的伺服器 |
合併時,AI 看到的工具名稱會變成「服務名稱__工具名稱」,例如 contoso-tools__get_order。所以官方提醒:服務名稱會直接被 AI 看到,上線前就要取好穩定、看得懂的名字。
給開發者的技術細節
最簡單的設定長這樣(Gateway 的 listener 要明確允許 MCPRoute,才能掛上去):
apiVersion: alb.networking.azure.io/v1alpha1
kind: MCPRoute
metadata:
  name: tools
spec:
  parentRefs:
    - name: mcp-gateway
      sectionName: mcp
  hostnames:
    - mcp.contoso.com
  path: /mcp
  backendRefs:
    - name: tools-server
      port: 8080
- 預覽 API:使用
v1alpha1,正式版之前欄位可能改 - 工作階段親和性:
sessionAffinity: true會把同一個工作階段綁在同一個 Pod,但只是盡力而為,Pod 消失就改回一般分流 - 權限不能全交給閘道:閘道能驗證權杖的簽章、發行者、期限與對象,但文件寫明公布權限範圍「不等於強制授權」,細部權限仍要伺服器自己檢查
- WAF 範圍:套在某一條路由的 WAF 規則,不會自動保護同一個 listener 上的其他路由
- 目前不支援掛在 Gateway API 的 ListenerSet 上
我的看法
接案時如果幫客戶做 AI 助理,常常一開始只有一台 MCP 伺服器,後來查訂單、查庫存、查會員各做一台,網址和驗證設定就開始散落各地。把入口、驗證、防火牆收到同一個地方,對維運的人是很實際的減負。
不過要注意兩件事:第一,這是預覽版,正式專案先別急著押上去;第二,閘道擋得住「沒帶權杖的人」,擋不住「有權杖但不該用這個工具的人」。MCP 工具能讀資料、能做動作,權限檢查還是要寫在伺服器裡。沒用 Azure、規模也小的團隊,其實先把單台 MCP 伺服器的驗證做好就夠了。
名詞小辭典
- MCP(Model Context Protocol):讓 AI 助理用統一方式呼叫外部工具與資料的規格。
- 閘道(Gateway):擋在服務前面的總入口,負責收請求、檢查、再轉送到後面的伺服器。
- JWT:一種登入憑證格式,裡面寫了是誰發的、給誰用、何時到期,伺服器可以驗證它有沒有被竄改。
- WAF:網頁應用程式防火牆,專門檢查請求內容裡有沒有攻擊手法。