觀點 · 資訊分享
WordPress 升級空檔漏洞已遭利用:CISA 列入清單限 3 天修補,4.7 到 7.1.3 都受影響
WordPress 核心在升級過程中會把檔案放在猜得到、又能從網路存取的暫存位置,攻擊者不用登入就可能趁升級空檔執行程式。官方 10 月 28 日已在 7.1.4 修補,CISA 11 月 3 日確認已遭利用並列入清單。
- 發布
- 2026-11-03
- 篇幅
- 約 4 分鐘 · 1,747 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
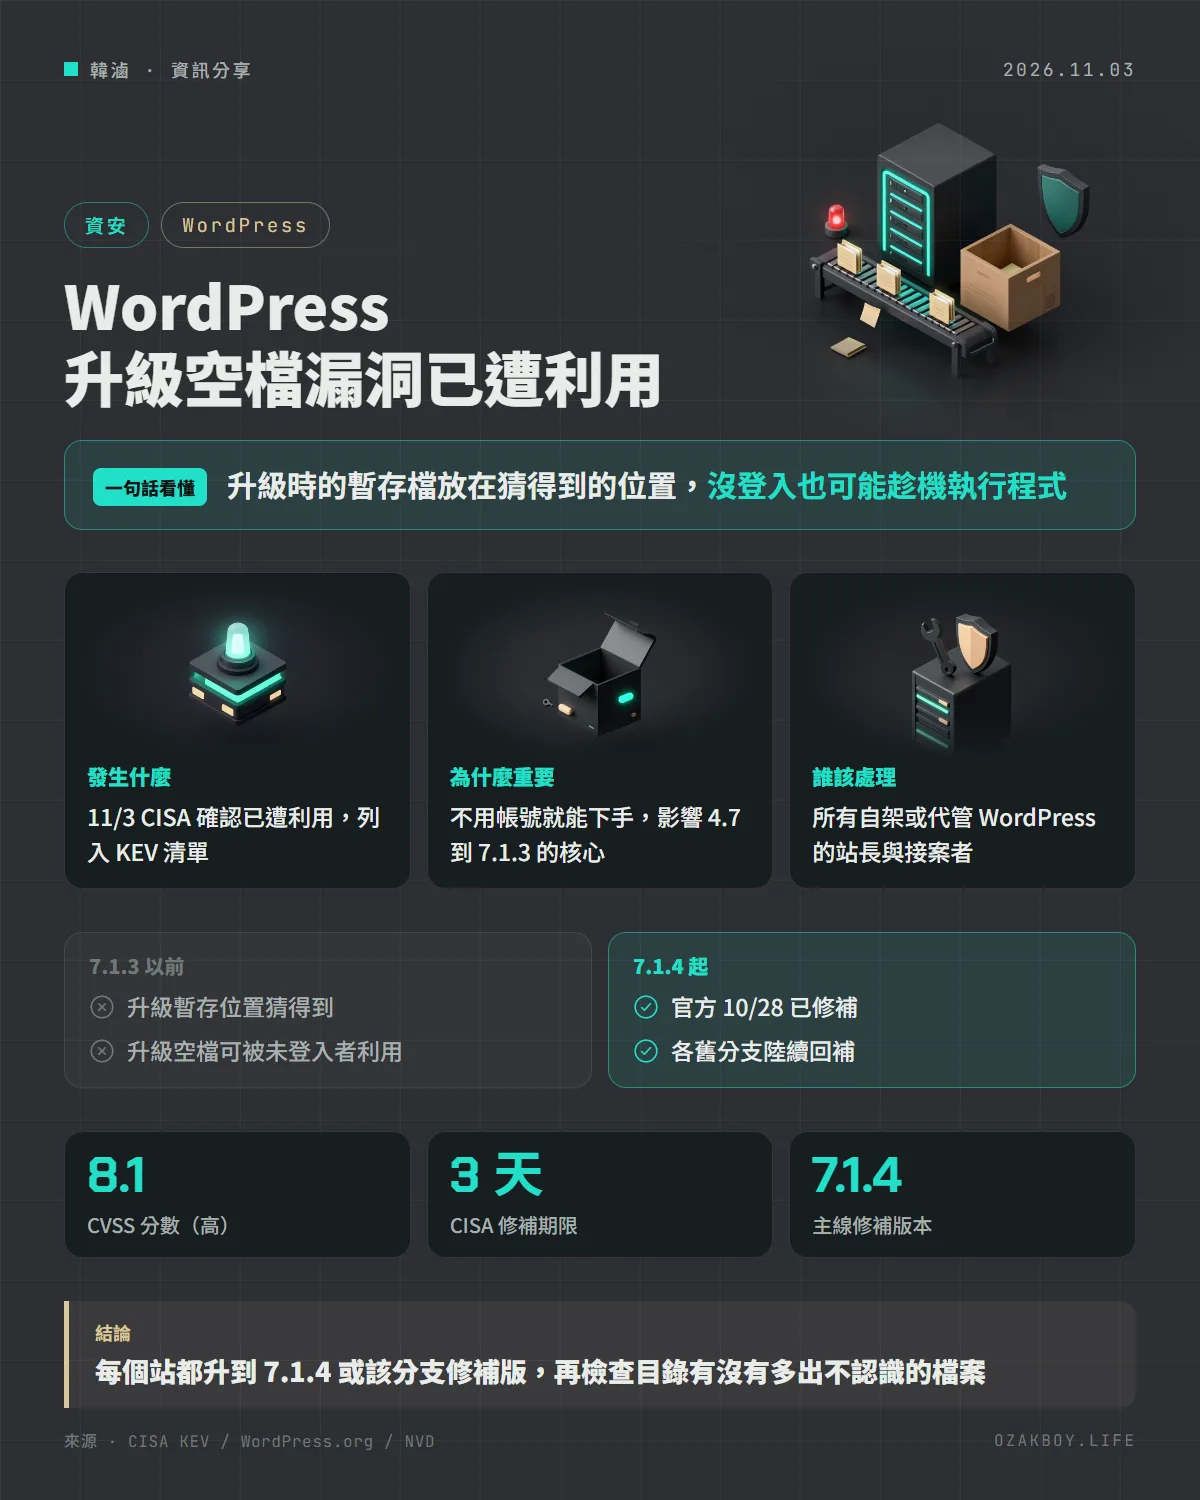
一句話看懂:WordPress 升級時暫存檔放在猜得到的位置,沒登入的人也可能趁空檔執行程式;官方 10 月底已修,11 月 3 日確認已遭利用。
先用白話講:「升級空檔」漏洞是什麼?
想像你在搬家,搬家公司把所有箱子先堆在門口走廊,等一下再搬進新家。如果大家都知道「這家搬家一定會把箱子放在門口」,路過的人就能趁你還沒搬完,把一個裝了奇怪東西的箱子混進去,跟著一起被搬進屋裡。
WordPress 升級核心時也有類似的流程:先把新版檔案解開放在暫存位置,再搬到正式位置。這次的問題是,暫存位置猜得到、又能從網路直接存取,攻擊者就可能在升級進行的那段空檔動手腳,讓伺服器執行他的程式。
發生什麼事
- 10 月 28 日:WordPress 發布 7.1.4 安全更新,其中一項就是「升級流程的弱點可能在升級期間導致遠端執行程式」,並回補到仍接受安全更新的舊分支(最舊到 4.7),官方當時說明回補會陸續推出
- 10 月 31 日:NVD 公開 CVE-2026-119977,影響 4.7 到 7.1.3,CVSS 3.1 分數 8.1(高)
- 11 月 3 日:美國 CISA 確認這個漏洞已遭實際利用,列入 KEV(已知遭利用漏洞清單),要求聯邦機構在 11 月 6 日前處理(自行換算為 3 天),並標示需要做鑑識檢查
分數只有 8.1,是因為攻擊者得抓準升級的時間點,難度較高;但不需要任何帳號,而且已經有人成功利用,不能用分數來判斷輕重。
該怎麼因應
| 你的狀況 | 建議動作 |
|---|---|
| 在 7.1.x | 升到 7.1.4 |
| 停在舊分支(如 7.0、6.x) | 升到該分支最新的安全版本,或直接升到 7.1.4 |
| 有開自動更新 | 到後台確認版本真的有更新成功 |
| 不確定有沒有被入侵 | 比對核心檔案、檢查多出來的 PHP 檔、看存取記錄 |
NVD 列出的受影響範圍是各分支到某個小版本為止(例如 7.0.7、6.9.10),升到比它新的版本才算修好。
更多細節
- 漏洞類型是 TOCTOU 競態條件(CWE-367):程式「檢查」和「使用」之間有時間差,攻擊者在這段時間把東西換掉
- NVD 的描述指明問題出在整包升級核心時使用的暫存路徑;外掛、佈景主題的更新是否有類似風險,官方目前沒有說明
- 7.1.4 同時修了多個儲存型 XSS、一個 Interactivity API 的阻斷服務問題,並更新內附的根憑證,以因應 eMudhra 憑證撤銷
- CISA 標示「是否用於勒索軟體」為未知;官方沒有公布攻擊細節或入侵跡象
- 下一個大版本 7.2 預計 12 月 8 日推出
我的看法
幫中小企業做網站的人,手上多半會有幾個 WordPress 站,而且常常是「交件後就沒人管」的那種:自動更新可能被外掛關掉、主機權限不對導致更新失敗,站長本人也不會發現。這次的漏洞剛好跟「升級」本身有關,更值得把每個站的版本一個一個點開確認,而不是假設自動更新有在跑。
另外,CISA 特別要求做鑑識檢查,代表光升級還不夠,被利用過的站可能已經留下後門。如果你維護的站很久沒看了,這次就順便做一輪檔案比對和備份檢查。
名詞小辭典
- CVE:漏洞的國際編號,像身分證字號,方便大家討論同一個漏洞。
- CISA KEV:美國網路安全局維護的「已確認遭實際利用」漏洞清單,被列進去代表已經有人在攻擊。
- CVSS:漏洞嚴重度評分,0 到 10 分,越高越危險,但不代表實際被攻擊的機率。
- 競態條件(Race Condition):程式兩個步驟之間有時間差,被人搶在中間插隊動手腳。
資料來源
常見問題
我的網站有開自動更新,還需要做什麼?
官方說明,支援背景自動更新的網站會自動開始升級。還是建議到後台「更新」頁面確認版本已經是 7.1.4(或你所在分支的修補版),因為主機設定、外掛或權限問題都可能讓自動更新沒成功。
CVSS 只有 8.1,為什麼要這麼急?
8.1 分是因為攻擊要抓準升級的時間點,難度較高。但 CISA 已確認有人實際利用,而且攻擊者不用帳號就能下手,所以實際風險比分數看起來更高。
怎麼知道網站有沒有已經被入侵?
官方沒有公布入侵跡象的細節。保守的做法是:比對 WordPress 核心檔案是否被改過、檢查網站目錄有沒有多出不認識的 PHP 檔、看主機的存取記錄有沒有升級期間的異常請求。有疑慮就從乾淨備份重建並更換管理員密碼。
接著讀
全部觀點 →WordPress 核心 9.2 分漏洞已遭攻擊:4.7 以來的版本都受影響,CISA 列入清單WordPress 核心的頁面範本漏洞 CVE-2026-87902 被 CISA 確認已遭實際利用,Cloudflare 同日推出緊急 WAF 規則。受影響範圍從 4.7.0 到 7.1.1,修正版是 7.1.2 與各分支的對應版本。閱讀 →WordPress 7.1.2 緊急更新:免登入就能讀進任意 PHP 檔,特定主題加 Docker 預設設定可遠端執行程式WordPress 在 7.1.1 之後五天又推出 7.1.2,修補一個重大漏洞 CVE-2026-87902:未登入的攻擊者可以讓網站載入主題目錄外的 PHP 檔。若主題與伺服器條件剛好符合,就能遠端執行程式,官方 Docker php 映像檔也在受影響名單。閱讀 →WordPress 核心兩個漏洞被 CISA 列入已遭利用清單:串起來,預設安裝的網站就可能被遠端執行程式CISA 在 7 月 21 日把 CVE-2026-60137 與 CVE-2026-63030 兩個 WordPress 核心漏洞列入已遭利用清單,兩者可串成未登入的遠端執行程式。官方已發布 6.8.6、6.9.5、7.0.2,並對受影響網站強制自動更新。閱讀 →