觀點 · 資訊分享
微軟一天公布 3 個 CVSS 10 分的 Azure 漏洞,但官方說已修好、使用者不用做任何事
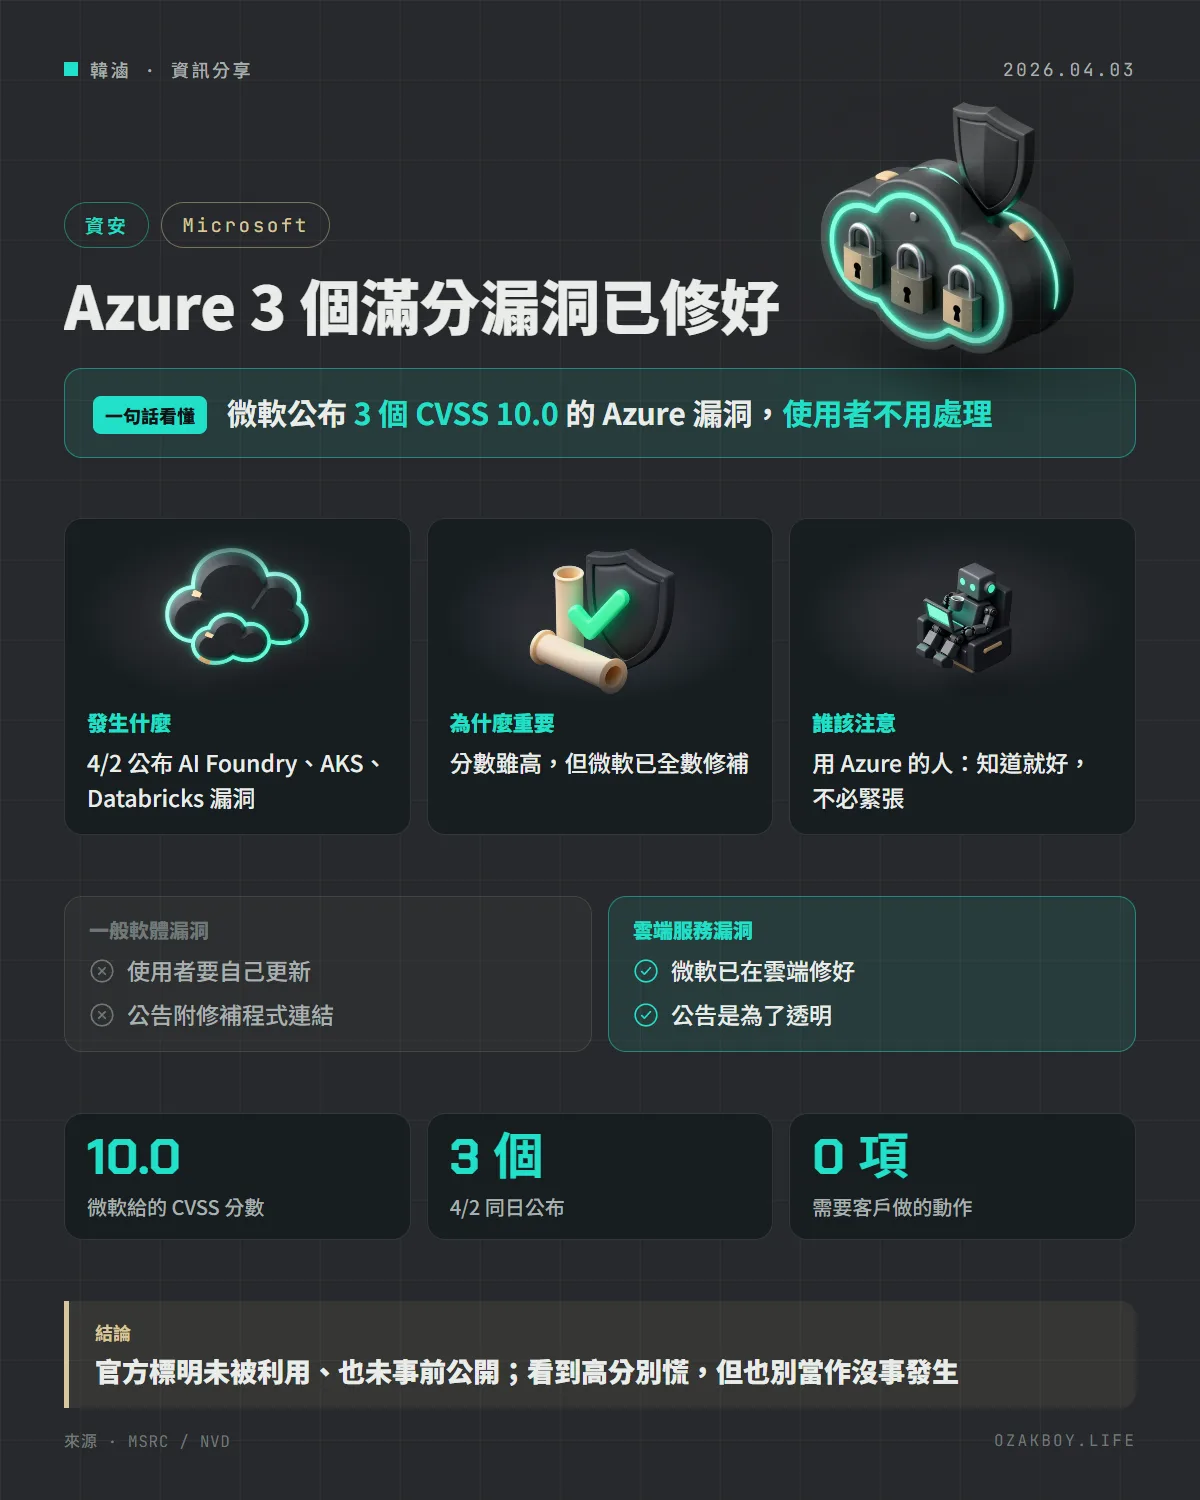
Azure AI Foundry、Azure Kubernetes Service、Azure Databricks 在 4/2 各有一個 CVSS 10.0 的提權漏洞被公布。微軟說這些雲端服務漏洞已經完全修補,公告只是為了透明,使用者不需要動作。
- 發布
- 2026-04-03
- 篇幅
- 約 4 分鐘 · 1,933 字
- 結構
- 8 節 + 3 題常見問題
- 標籤
一句話看懂:微軟在 4 月 2 日公布 Azure AI Foundry、AKS、Azure Databricks 三個 CVSS 10.0 的漏洞,但官方說已經完全修補,使用者不需要做任何事。
先用白話講:為什麼雲端漏洞也會有 CVE?
以前提到漏洞,多半是「軟體有洞,廠商出更新,使用者趕快裝」,就像你家的鎖有問題,廠商寄來新鎖,你要自己換。
雲端服務不太一樣:服務是微軟自己在機房裡運作的,鎖壞了,微軟直接在機房內換好,你完全不知道。以前這類問題不一定會公開。微軟在 2024 年決定:就算你不用做任何事,嚴重的雲端漏洞也要發 CVE 公開,讓大家知道曾經有過這個問題。
發生什麼事
MSRC(微軟安全回應中心)在 4 月 2 日公布三個 CVE:
| CVE | 服務 | 類型 |
|---|---|---|
| CVE-2026-32213 | Azure AI Foundry | 授權不當(CWE-285),提權 |
| CVE-2026-33105 | Azure Kubernetes Service | 授權不當(CWE-285),提權 |
| CVE-2026-33107 | Azure Databricks | 伺服器端請求偽造 SSRF(CWE-918),提權 |
三個的描述都是「未經授權的攻擊者可以透過網路提升權限」,微軟給的 CVSS 基礎分數都是 10.0(嚴重等級 Critical),暫時性分數 8.7。
微軟怎麼說?
MSRC 在這三筆的常見問答裡寫得很清楚:這個漏洞已經由微軟完全修補,使用者沒有需要採取的動作;公布 CVE 的目的是提供更多透明度。
另外,發布時 MSRC 標示:
- 是否已被利用:否
- 是否已公開揭露:否
為什麼 NVD 的分數是 9.8?
NVD(美國國家漏洞資料庫)收錄這三筆時,另外自己評了一個 9.8 分,微軟的是 10.0。兩者差別在 CVSS 的「影響範圍(Scope)」欄位:微軟評為「範圍改變」,NVD 評為「範圍不變」。這是評分觀點不同,不是漏洞本身有變。
給開發者的技術細節
- 這三筆在 NVD 都帶有「僅限託管服務(exclusively-hosted-service)」標籤,也就是只存在於微軟託管的服務,不是你能自己升級的軟體
- 沒有修補版本號可以升級,也沒有設定要調整,所以不需要排程維護
- 如果你的專案有稽核或合規流程需要記錄「已知漏洞」,可以把這三筆登記為「已由供應商修補、無需客戶動作」,並附上 MSRC 頁面連結
我的看法
看到「CVSS 10.0」四個字,直覺會想趕快處理,但這類雲端服務 CVE 其實是微軟的透明化政策:問題已經修了,公告只是讓你知道。
我自己的做法是:先看有沒有「客戶需要動作」的欄位,沒有的話就記錄一下就好。比較需要小心的是反過來的情況,如果有客戶因為這種新聞開始恐慌,要先用一句話跟他說明「微軟已修好、不用處理」,避免不必要的緊急會議;若客戶需要正式的合規文件,把 MSRC 頁面截圖存檔就夠了。
名詞小辭典
- CVE:全球通用的漏洞編號,方便各方用同一個名字討論同一個問題。
- CVSS:替漏洞打 0 到 10 分的評分制度,10 分是最高。
- 提權(Elevation of Privilege):原本權限低的人,取得了更高的權限。
- SSRF(伺服器端請求偽造):讓伺服器去替攻擊者發出請求,可能存取到原本碰不到的內部資源。
資料來源
- MSRC:CVE-2026-32213 Azure AI Foundry Elevation of Privilege Vulnerability
- MSRC:CVE-2026-33105 Microsoft Azure Kubernetes Service Elevation of Privilege Vulnerability
- MSRC:CVE-2026-33107 Azure Databricks Elevation of Privilege Vulnerability
- MSRC Blog:Toward greater transparency: Unveiling Cloud Service CVEs(2024-06-27)