觀點 · 資訊分享
微軟一次公開 4 個雲端服務漏洞:Azure ARM、Power Pages、Orbital 的 CVSS 都是滿分 10
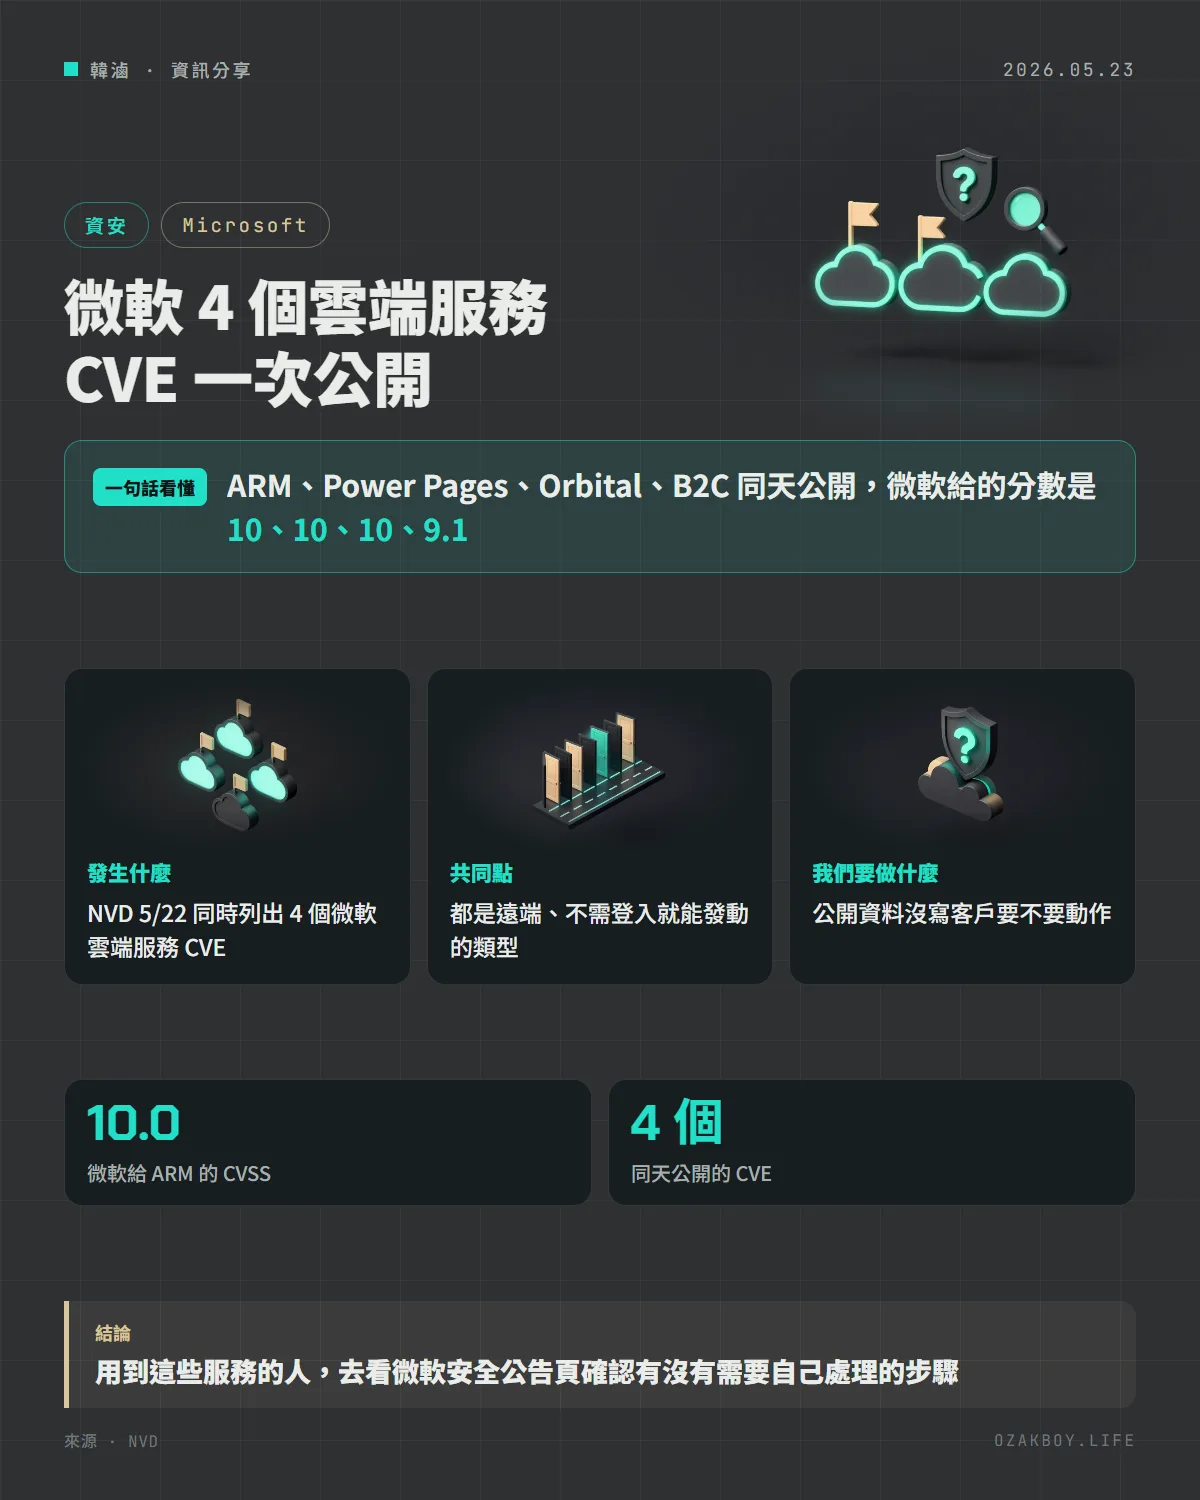
NVD 在 5 月 22 日同時列出微軟 4 個雲端服務的 CVE:Azure Resource Manager、Power Pages、Azure Orbital,微軟給的 CVSS 都是 10.0;Azure AD B2C 是 9.1。公開資料沒有寫客戶需不需要動作。
- 發布
- 2026-05-23
- 篇幅
- 約 4 分鐘 · 1,610 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
一句話看懂:NVD 在 5 月 22 日同時公開微軟 4 個雲端服務的 CVE,其中 3 個微軟給了滿分 10 分,但公開資料沒有寫客戶需不需要動作。
先用白話講:雲端服務的漏洞跟一般軟體有什麼不同?
一般軟體的漏洞,像是你家門鎖有問題:廠商發了新鎖,你得自己動手換。
雲端服務的漏洞比較像是大樓管理室的鎖有問題:這把鎖是大樓管理公司(微軟)管的,通常由他們換,住戶不一定要做事。不過,這只是常見情況,實際要不要住戶動作,還是得看管理公司的公告。
發生什麼事
NVD(美國的國家漏洞資料庫)在 2026 年 5 月 22 日同時列出微軟 4 個雲端服務的 CVE,描述都是「未經授權的攻擊者可透過網路」發動:
| CVE | 服務 | 類型 | 微軟給的 CVSS v3.1 |
|---|---|---|---|
| CVE-2026-47280 | Azure Resource Manager(ARM) | 認證不當,可提權 | 10.0 |
| CVE-2026-23652 | Power Pages | 指令注入,可執行程式碼 | 10.0 |
| CVE-2026-40412 | Azure Orbital | 上傳危險類型的檔案,可執行程式碼 | 10.0 |
| CVE-2026-33843 | Azure Active Directory B2C | 用替代路徑繞過驗證,可提權 | 9.1 |
NVD 自己給的 CVSS v3.1 分數,四個都是 9.8。
這幾個服務是做什麼的
- Azure Resource Manager:管理 Azure 資源(虛擬機器、儲存體等)的核心服務,建立與刪除資源都經過它
- Power Pages:讓人用低程式碼做對外網站的服務
- Azure Orbital:衛星相關的雲端服務
- Azure AD B2C:讓網站與 App 做客戶登入的身分服務
給開發者的技術細節
- NVD 頁面只有一句話描述,沒有受影響版本,也沒有緩解措施
- 每個 CVE 在 NVD 上只附微軟安全公告頁的連結;那些頁面需要執行 JavaScript 才能顯示內容,我沒能讀取,所以沒有更多細節
- 目前沒有資料顯示這些漏洞已被實際利用,也沒有出現在 CISA 已知遭利用漏洞清單的資料裡(NVD 頁面沒有相關欄位)
- 這類雲端服務的漏洞,通常是微軟在服務端修補,客戶不一定需要升級什麼,但這是我的推測,不是來源寫的
我的看法
看到一串 10 分很嚇人,但我覺得要冷靜看:分數只代表「如果被利用,嚴重程度」,不代表已經有人在打。更重要的是,它是微軟託管的服務,我們沒辦法自己 patch。
如果你的專案用 Azure AD B2C 做客戶登入,或用 ARM 的權限控管管理資源,建議先去看微軟安全公告頁,確認有沒有需要你做的事,例如更新設定、輪換憑證或檢查稽核日誌。接案時也可以順便跟客戶說明:這類雲端服務的漏洞,通常由供應商處理,但我們要知道有這件事,並留意官方通知。
名詞小辭典
- CVSS:替漏洞嚴重程度打分數的標準,滿分 10 分。
- NVD:美國國家標準與技術研究院維護的漏洞資料庫。
- 提權(Privilege Escalation):本來權限低的人,想辦法取得更高權限。
- 指令注入:把惡意指令混在輸入裡,讓系統當成正常指令執行。
資料來源
常見問題
為什麼分數是 10 分?
CVSS 10.0 是滿分,代表依評分規則,漏洞可遠端利用、不需登入、影響範圍大。不過這只是依漏洞類型打的分數,不等於實際已有攻擊。
我需要自己做什麼嗎?
NVD 頁面沒有寫。這四個是微軟託管的雲端服務,一般來說服務端的修補由微軟負責,但這只是我的推測;請去微軟安全公告頁確認是否有客戶需要處理的設定或步驟。
為什麼 NVD 的分數和微軟的不一樣?
NVD 與微軟各自評分,可能對攻擊條件與影響範圍有不同判斷。這四個漏洞 NVD 給的是 9.8,微軟給的是 10.0 或 9.1。
接著讀
全部觀點 →微軟 10 月例行更新:Windows Shell 漏洞已遭利用,看縮圖就中招的 9.8 分漏洞也要補微軟 10 月 Patch Tuesday 修補大量漏洞,其中 Windows Shell 的 CVE-2026-96951 已遭攻擊、可繞過「網路下載標記」防護,CISA 同日列管。另有瀏覽資料夾產生 RAW 圖片縮圖就可能被執行程式的 9.8 分漏洞,以及多個 ASP.NET Core 高風險問題。閱讀 →微軟一天公布 3 個 CVSS 10 分的 Azure 漏洞,但官方說已修好、使用者不用做任何事Azure AI Foundry、Azure Kubernetes Service、Azure Databricks 在 4/2 各有一個 CVSS 10.0 的提權漏洞被公布。微軟說這些雲端服務漏洞已經完全修補,公告只是為了透明,使用者不需要動作。閱讀 →Azure Backup 單檔還原擴大支援 Premium SSD v2 與 Ultra 磁碟:只撈要的檔案,不用整台 VM 還原Azure Backup 在 10 月 23 日正式讓使用 Premium SSD v2 與 Ultra 磁碟的虛擬機器也能做單檔還原。誤刪一個檔案或資料夾時,可以直接從備份裡撈出來,不必把整台 VM 或整顆磁碟都還原。閱讀 →