觀點 · 資訊分享
Anthropic 的新模型挖出數千個未公開漏洞:Project Glasswing 先讓 12 個組織拿來補洞
Anthropic 宣布 Project Glasswing,先讓 AWS、Apple、Google、Microsoft 等夥伴用還沒公開發布的 Claude Mythos Preview 找漏洞。官方說它已挖出數千個高風險漏洞,其中一個藏了 27 年。
- 發布
- 2026-04-07
- 篇幅
- 約 4 分鐘 · 1,738 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
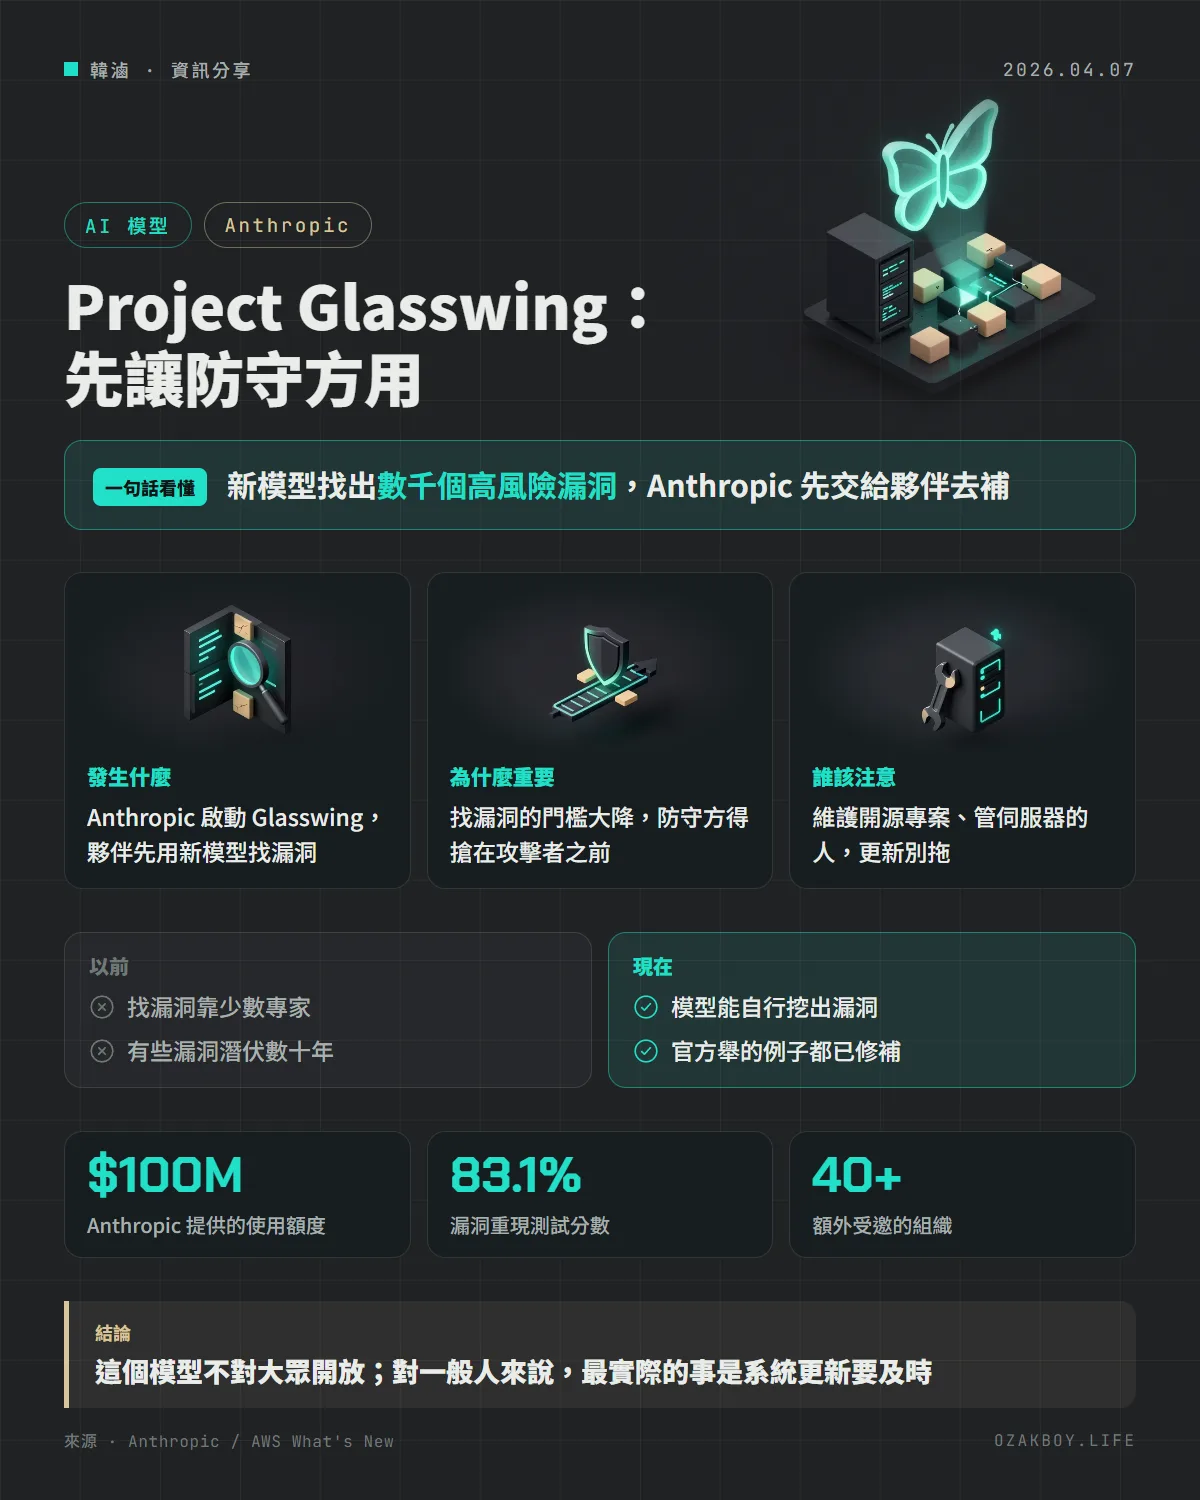
一句話看懂:Anthropic 讓 12 個組織先用一個還沒公開的新模型找出並修補軟體漏洞,官方說它已挖出數千個高風險漏洞,想搶在攻擊者之前補好。
先用白話講:這件事在做什麼?
想像有一位超強的「找碴高手」,能把整棟大樓的牆壁、水管、電線都檢查一遍,連蓋了幾十年沒人發現的裂縫都找得出來。如果這位高手只幫房東工作,大樓會更安全;但要是壞人也請得到他,大樓就危險了。
Anthropic 的新模型 Claude Mythos Preview 就像這位高手,只是它檢查的對象是軟體程式碼。所以 Anthropic 決定先不公開,而是找一批負責重要軟體的夥伴先用它補洞,這個計畫就叫 Project Glasswing。
發生什麼事
Anthropic 在 2026 年 4 月 7 日(美國時間)宣布:
- 發起夥伴包含 AWS、Anthropic、Apple、Broadcom、Cisco、CrowdStrike、Google、JPMorganChase、Linux Foundation、Microsoft、NVIDIA、Palo Alto Networks,共 12 個組織
- 另外還有 40 多個維護重要軟體的組織也拿到使用權,用來檢查自家與開源專案
- 官方說,模型在數週內找出數千個零時差漏洞(開發者還不知道的漏洞),涵蓋每個主流作業系統和瀏覽器,且幾乎都是自行完成、沒有人類逐步指導
- Anthropic 提供最高 1 億美元的使用額度,另捐出 400 萬美元給開源資安組織
官方舉的三個例子
- OpenBSD:一個潛伏 27 年的漏洞,攻擊者只要連線就能讓機器當機
- FFmpeg:一個潛伏 16 年的漏洞,藏在自動化測試工具跑過 500 萬次都沒抓到的程式碼裡
- Linux 核心:模型自己串起好幾個漏洞,把一般使用者權限一路升到完全控制整台機器
官方表示這三個都已通報並修補。
給開發者的技術細節
- 在 CyberGym 漏洞重現測試中,Mythos Preview 得分 83.1%,上一代最強的 Claude Opus 4.6 是 66.6%
- 研究預覽期間使用額度由 Anthropic 吸收;之後對參與者的價格是每百萬 token 輸入 25 美元、輸出 125 美元
- 參與者可從 Claude API、Amazon Bedrock、Google Cloud Vertex AI 與 Microsoft Foundry 使用;Bedrock 版目前只在美東(維吉尼亞北部)區域,且限定名單內的組織
- 還沒修好的漏洞,Anthropic 先公布細節的雜湊值(類似指紋),等修補後再揭露內容
- 90 天內,Anthropic 會公開報告學到的經驗、已修補的漏洞與改進
我的看法
對我們這種接案、自架服務的人來說,短期內最實際的事不是「去申請這個模型」,而是更新要跟上:作業系統、瀏覽器、Docker 映像和各種開源套件,修補版本很可能會比以前更頻繁出現。官方自己也說,這類能力很快會普及,防守方得先行動。
我會做的事很簡單:把自架的 NAS 服務、客戶網站用到的套件列成清單,設定自動通知更新,並且讓「發現修補版後多快能上線」成為例行檢查,而不是出事才補。另外,官方的數字都是 Anthropic 與夥伴自己的說法,詳細的技術內容要等它後續公布的報告再看。
名詞小辭典
- 零時差漏洞(Zero-day):軟體開發者還不知道的漏洞,所以沒有任何修補版可用。
- 研究預覽(Research Preview):還在試用階段、限定對象的先行版本,不等於正式上市。
- CyberGym:一種測試 AI 能不能重現已知漏洞的評測。
- Linux 核心(Kernel):Linux 作業系統最底層的部分,世界上大多數伺服器都靠它運作。
資料來源
常見問題
Claude Mythos Preview 我可以用嗎?
目前不行。官方稱它是還沒公開發布的模型,只提供給 Project Glasswing 夥伴和另外 40 多個維護重要軟體的組織。AWS 的公告也寫明 Bedrock 上只限名單內的組織。
Project Glasswing 是什麼?
這是 Anthropic 發起的合作計畫,讓科技與資安大廠先用新模型找出並修補關鍵軟體的漏洞,並承諾在 90 天內公開報告學到的東西。
這跟我這種小團隊有什麼關係?
Anthropic 說,能找到漏洞的 AI 能力很快會普及。短期最實際的影響是:你用的作業系統、瀏覽器與開源套件會陸續出現修補更新,更新的速度要比以前快。
接著讀
全部觀點 →Claude Sonnet 5.5 上線:價格不變、快取讀取砍半,官方說每項任務最多省 3 成Anthropic 發布 Claude Sonnet 5.5,輸入、輸出價格維持每百萬 token 2/10 美元,快取讀取降到 0.10 美元。官方說輸出速度快 30% 以上、每項任務最多便宜 30%,但從 Sonnet 5 升級有 5 個不相容變更要先處理。閱讀 →Anthropic 發表 Claude Opus 5.5:單價降 2 成、常見工作總成本少 4 成,寫程式評測領先Anthropic 推出 Claude 5.5 家族第一款模型 Opus 5.5:輸入、輸出單價比 Opus 5 便宜 20%,快取讀取便宜 60%,官方估計常見工作總成本少 40%,輸出速度快 30% 以上。AWS、Google Cloud、Azure 同步上架。閱讀 →Anthropic 威脅報告:AI API 金鑰成了犯罪集團的搶手貨,還有人用 AI 寫以台灣為目標的電子戰軟體Anthropic 發布 2026 年 9 月威脅情報報告,整理去年 12 月到今年 8 月阻斷的濫用案例。報告指出外洩的 AI API 金鑰已成犯罪集團的固定目標,假冒低價轉售站還會裝竊密程式;另有中國研究人員用 Claude 開發電子戰軟體,預設情境改成台灣的 12 個目標。閱讀 →