觀點 · 資訊分享
Jellyfin 修補高風險漏洞:不用登入就能讀走伺服器檔案,請升級到 10.11.7
自架影音伺服器 Jellyfin 10.11.7 修補了 CVE-2026-35033:串流網址的參數沒檢查乾淨,會被塞進 ffmpeg 指令,可能讓人在沒登入的情況下讀取伺服器上的任意檔案。NVD 評分 9.1。
- 發布
- 2026-04-15
- 篇幅
- 約 4 分鐘 · 1,692 字
- 結構
- 8 節 + 4 題常見問題
- 標籤
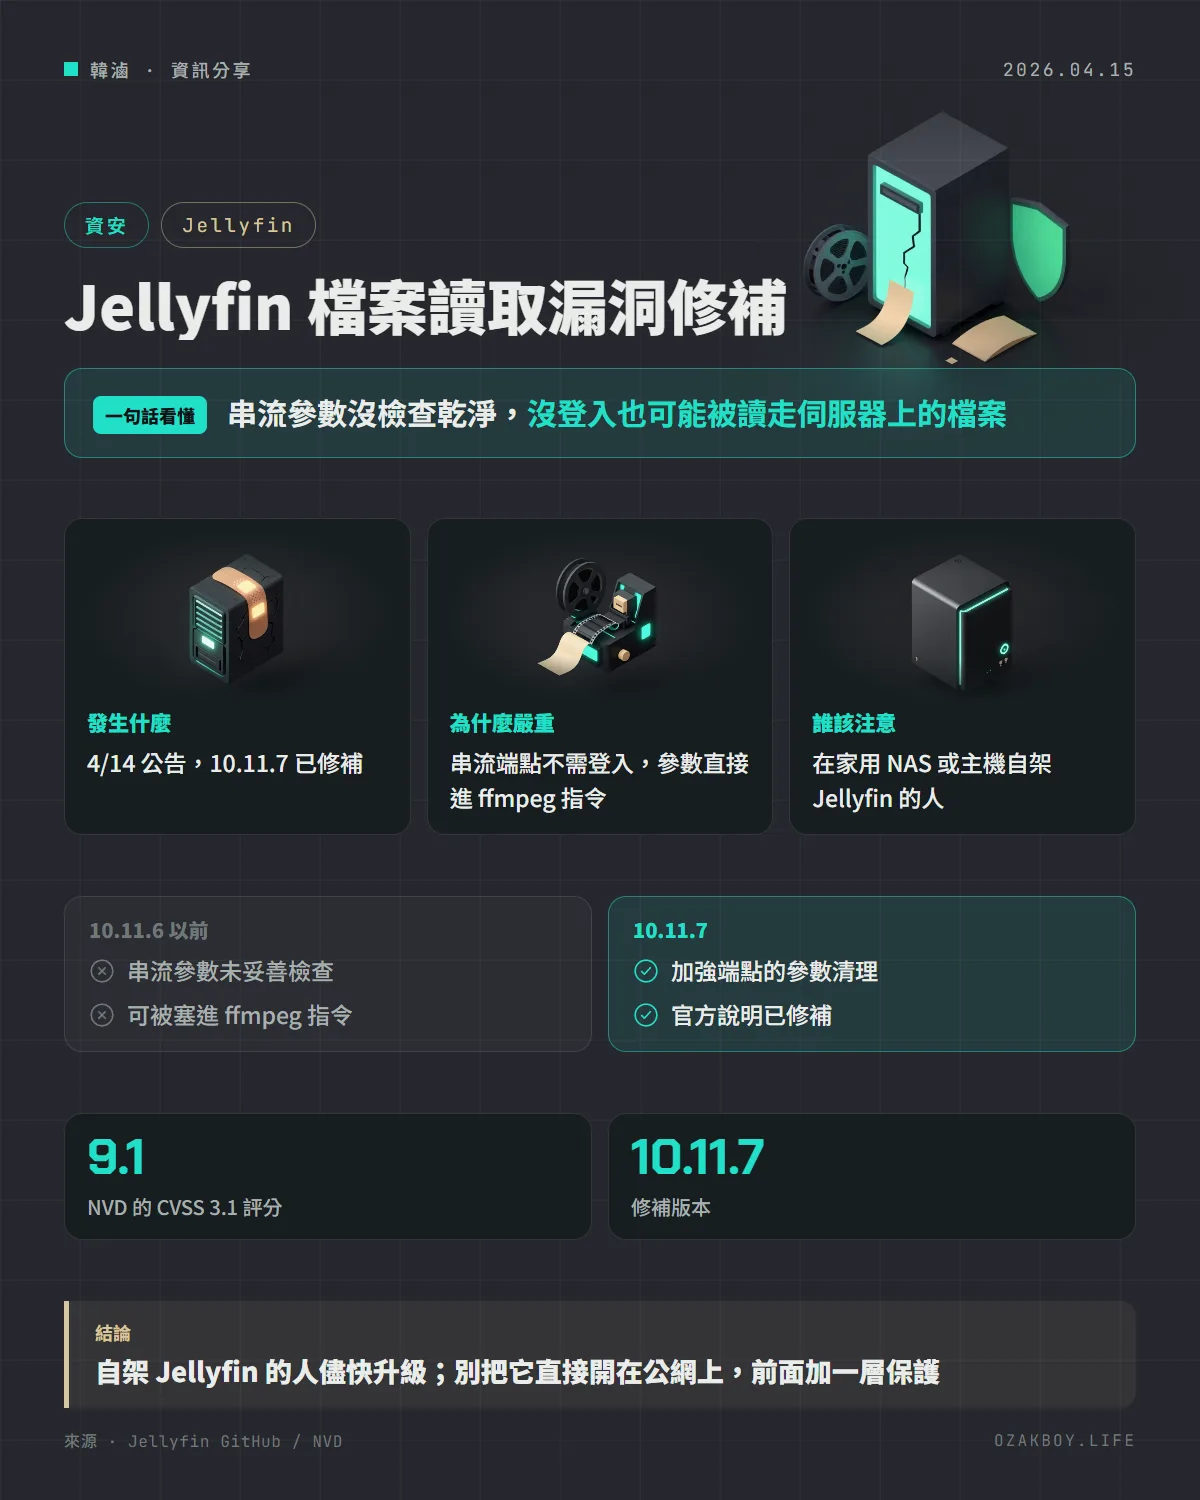
一句話看懂:自架影音伺服器 Jellyfin 的串流端點,有個參數沒檢查乾淨,會被直接塞進 ffmpeg 指令,可能讓人在沒登入的情況下讀走伺服器上的檔案;10.11.7 已修補。
先用白話講:參數注入是什麼?
想像你到餐廳點餐,服務生會把你說的話原樣抄給廚房。如果你不是說「一份炒飯」,而是說「一份炒飯,另外把帳本也拿出來給我看」,而服務生不加判斷就照抄,廚房就會照做。
Jellyfin 的串流功能會呼叫一個叫 ffmpeg 的影音處理程式。問題是,網址裡的某個參數沒有檢查乾淨,就被直接接在 ffmpeg 的指令後面,這就是參數注入。
發生什麼事
- 4 月 14 日:Jellyfin 官方在 GitHub 公布安全公告(GHSA-jh22-fw8w-2v9x),同日 NVD 收錄為 CVE-2026-35033。
- 影響版本:10.11.7 以前的版本。
- 修補版本:10.11.7,官方說是透過加強該 API 端點的參數清理來修補。
- 嚴重度:GitHub 公告標為 High;NVD 的 CVSS 3.1 評分為 9.1。
問題出在哪裡?
官方說明大致是這樣:
- 串流端點
/Videos/{itemId}/stream沒有加上身分驗證。 - 處理串流選項的程式,會把任何小寫的網址參數收進清單,沒有逐一驗證,繞過了原本對其中一個參數設的格式限制。
- 沒有清理過的值被直接接進 ffmpeg 指令列,攻擊者因此能塞進額外的 ffmpeg 選項。
- 官方指出,這可能讓人讀取伺服器上的任意檔案,檔案內容會以文字畫面的形式出現在影片串流裡。
一個重要的前提:影片項目的 ID(GUID)是隨機的,官方說需要有登入的使用者才拿得到。所以「完全不用登入就能打」不是全貌,實際利用還要先拿到一個項目 ID。
該怎麼辦?
| 做法 | 說明 |
|---|---|
| 升級到 10.11.7 以上 | 官方的修補方式 |
| 其他緩解方式 | 官方公告寫「N/A」,沒有替代做法 |
給開發者與自架者的技術細節
- 弱點類型:公告標示為 CWE-88(指令中的參數分隔字元處理不當)與 CWE-862(缺少授權檢查)。
- 公告標題提到「Potential SSRF + Arbitrary file read」,也就是除了讀檔,還可能被用來發起伺服器端請求;本文只就官方說明的讀檔情境整理,細節請看公告。
- 回報來源:官方列出 Sonar 的研究人員為回報者,並提到 GitHub Security Lab 成員也有獨立回報。
- 我沒有在文中重現利用方式;官方公告中有示範請求,但不建議拿去對自己以外的伺服器測試。
我的看法
我自己在家用 NAS 自架服務,這類「影音、相簿、下載」的軟體最容易被我放著不更新:功能一直好用,就沒人想去動它。但自架服務有個現實:一旦開到公網,任何人都找得到它。
幾個我會做的事:第一,看一下自己的 Jellyfin 版本;第二,如果一定要對外開放,前面加一層反向代理或 VPN,不要直接曝露;第三,容器版本記得拉新映像,不是升級完 App 就好。這次漏洞「不用登入」的部分只是端點本身沒擋,實際利用還要有項目 ID,但這種前提不要當成安心的理由,更新最省事。
名詞小辭典
- Jellyfin:開源、自架的影音串流伺服器。
- ffmpeg:處理影片和音訊的命令列工具,很多影音軟體背後都靠它轉檔。
- CVE / CVSS:漏洞的公開編號與嚴重度評分(0 到 10,越高越嚴重)。
- GUID:一串隨機的識別碼,用來指定某個項目,這裡指影片項目的 ID。
資料來源
常見問題
Jellyfin 是什麼?
它是開源的自架影音伺服器,可以把你自己的影片、音樂放在家裡的電腦或 NAS 上,用瀏覽器或手機 App 串流觀看。
我需要馬上升級嗎?
官方公告寫明 10.11.7 已修補,沒有提供替代的緩解方式(Workarounds 寫 N/A),所以最直接的做法就是升級到 10.11.7 以上。
完全不用登入就能打嗎?
串流端點本身沒有身分驗證,但官方也說,影片項目的 ID 是隨機的,需要有登入的使用者才拿得到,所以實際利用還要先取得這個 ID。
什麼是參數注入?
程式把外部輸入的字串直接拼進要執行的指令,攻擊者就能夾帶額外的選項,讓指令做出原本不打算做的事。
接著讀
全部觀點 →自架 Postiz 連修 2 個高危漏洞:註冊帳號就能偽造登入權杖、讀走伺服器檔案,請升到 v2.25.3開源社群貼文排程工具 Postiz 在 10 月 24 日發布 v2.25.3,修正兩個 CVSS 9.6 以上的漏洞:一般註冊用戶可以偽造登入權杖接管別人的組織,也可能讀走伺服器上的檔案。開放註冊預設是開啟的。閱讀 →Nextcloud 內建的 Collabora 伺服器漏洞已遭利用:CISA 列入清單,26.4.303 以前都要更新Nextcloud 的 Collabora Online 內建 CODE 伺服器有個作業系統指令注入漏洞(CVE-2026-110447),已在實際攻擊中被利用。CISA 在 10 月 23 日把它列入已知遭利用漏洞清單,版本低於 26.4.303 的自架主機要更新並檢查。閱讀 →Plex 媒體伺服器 4 個漏洞串連遭大規模利用:舊版又對外開放,官方說先當作已被入侵Plex 公布 4 個串在一起就能免登入執行程式的漏洞,公開攻擊程式釋出後已遭大規模利用,被入侵的主機被拿去挖礦與當代理跳板。1.43.3.10861 以前的版本都受影響,NAS 使用者要特別留意。閱讀 →