觀點 · 資訊分享
xrdp 修補登入前漏洞:不用帳密就可能讓遠端桌面服務當機,請升級到 0.10.6
開源遠端桌面伺服器 xrdp 在 4 月 17 日公布 CVE-2026-33689:攻擊者在連線初期送出特製封包,就可能讓服務崩潰,或讀到服務記憶體裡的敏感資料。0.10.5 以前都受影響,0.10.6 已修補。
- 發布
- 2026-04-18
- 篇幅
- 約 3 分鐘 · 1,545 字
- 結構
- 8 節 + 4 題常見問題
- 標籤
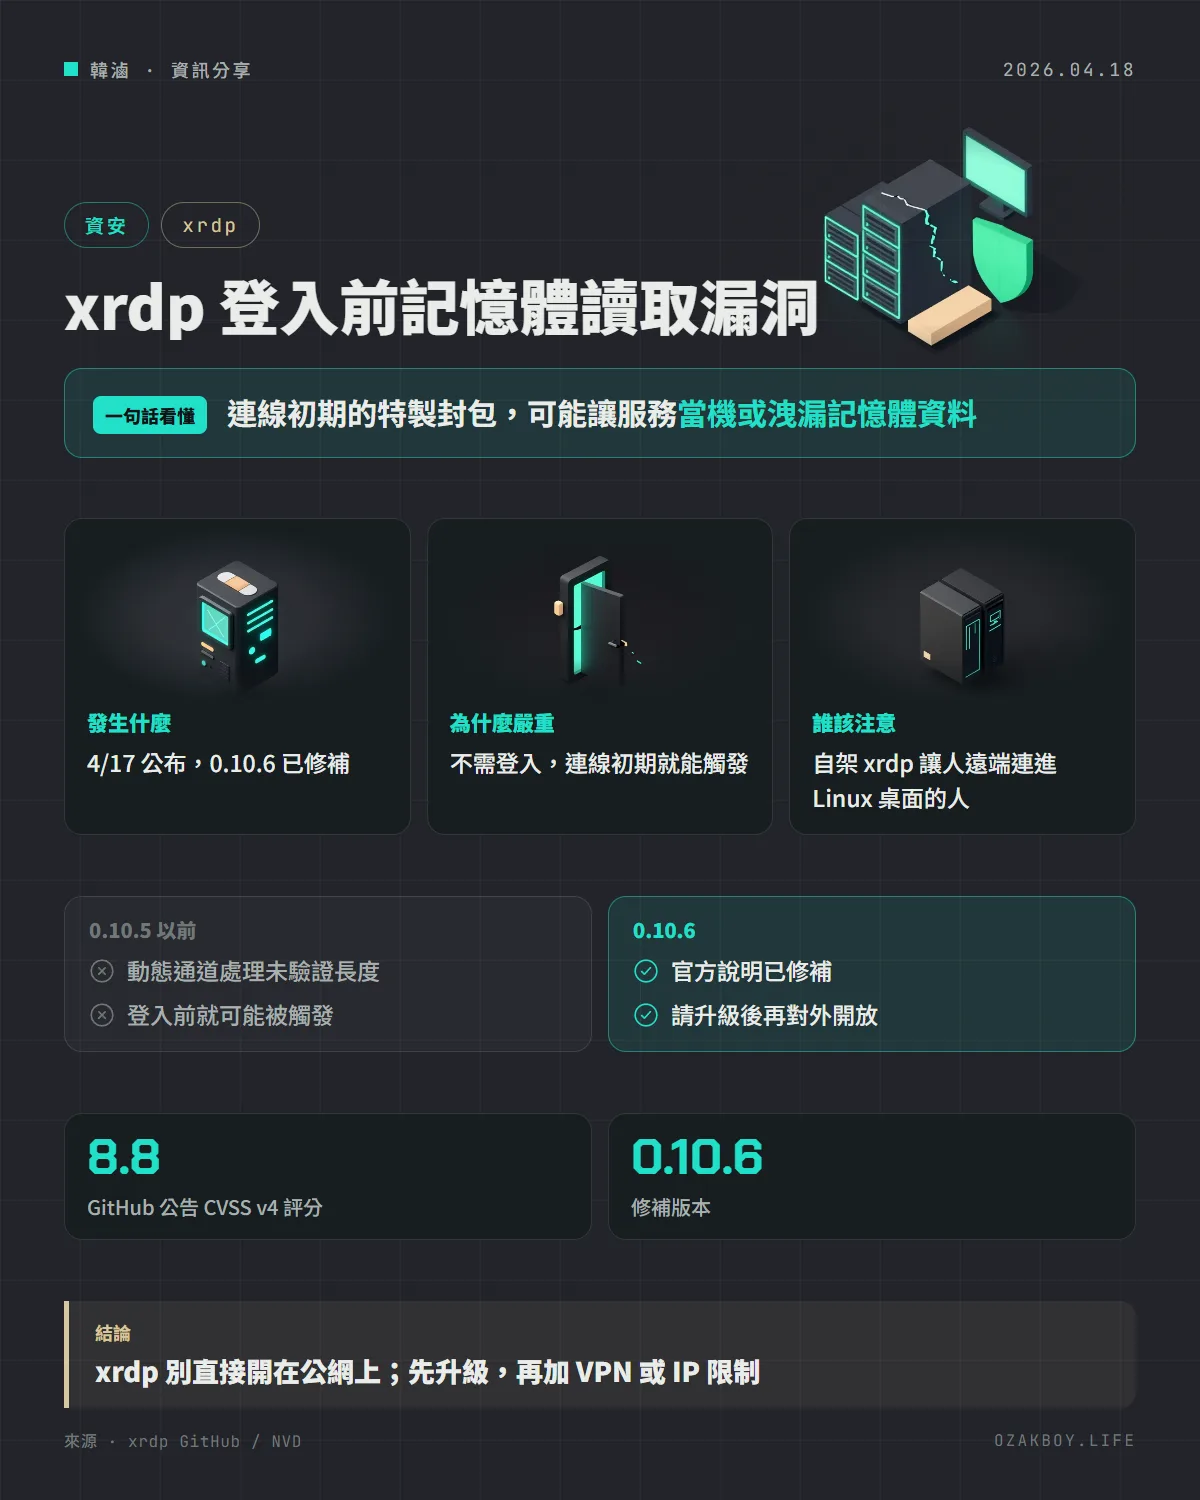
一句話看懂:開源遠端桌面伺服器 xrdp 在連線的最初階段,有個地方沒檢查好輸入的長度,不用登入就可能讓服務當機,或讀到記憶體裡的敏感資料;0.10.6 已修補。
先用白話講:越界讀取是什麼?
想像你去圖書館借書,櫃台說「請告訴我第幾排書架、拿幾本」。如果你說「我要第 3 排,拿 1000 本」,而櫃台人員不檢查,就會把整排書後面、甚至隔壁放著的私人物品都一起遞給你。
越界讀取(out-of-bounds read) 就是這樣:程式沒檢查要讀多少,結果讀到了不該讀的記憶體範圍,輕則程式崩潰,重則洩漏裡面的資料。
發生什麼事
- 4 月 17 日:xrdp 官方在 GitHub 公布安全公告 GHSA-92mr-6wpp-27jj,對應 CVE-2026-33689,NVD 同日收錄。
- 影響版本:xrdp 0.10.5 以前(官方寫為「through 0.10.5」,公告的影響範圍是低於 0.10.6)。
- 修補版本:0.10.6。
- 嚴重度:High;GitHub 公告的 CVSS v4 評分為 8.8。
- 攻擊條件:遠端、不需登入;在連線初期的 RDP 訊息解析階段,送出特製的封包序列即可。
- 原因:處理動態通道通訊前,對輸入緩衝區的長度驗證不足。
- 後果:官方說可能讓服務因程序崩潰而無法使用(阻斷服務),也可能讀到服務記憶體裡的敏感資料。
為什麼要注意?
因為是「登入前」就能觸發:不需要帳號密碼,只要對方連得到你的 xrdp 連接埠就行。如果你把遠端桌面直接開在公網上,風險就更大。
不過公告沒有提到能藉此直接執行程式,影響集中在「服務當機」與「記憶體資料外洩」兩種。
該怎麼辦?
| 做法 | 說明 |
|---|---|
| 升級到 0.10.6 以上 | 官方的修補方式 |
| 不要直接開在公網 | 加 VPN 或限制來源 IP(通用的防護做法) |
| 檢查有沒有不明連線 | 看連線紀錄是否有異常的連線嘗試(通用做法) |
給開發者與自架者的技術細節
- 弱點類型:CWE-125(Out-of-bounds Read)。
- 回報者:官方公告列出 exploitintel。
- CVSS v4 向量:網路可達、低複雜度、不需權限、不需使用者操作;機密性影響低、可用性影響高。
- 如果你用套件管理員安裝,記得確認發行版的 xrdp 套件是否已更新到包含修補的版本;套件版本號不一定和上游相同。
我的看法
我自己在家裡的主機上偶爾會開遠端桌面,這類服務的共通問題是:設定好之後就很少再看,直到出事。這次的漏洞「登入前就能觸發」,所以只靠強密碼是擋不住的,網路層的限制更重要。
我的習慣是:遠端桌面只開在內網或 VPN 後面,連接埠不直接對外。對接案的人來說,如果客戶有類似的遠端桌面需求,這也是個好的提醒:除了更新,還要先想「這個服務有必要對外嗎」。
名詞小辭典
- xrdp:開源的遠端桌面伺服器,讓人用 RDP 協定連進 Linux 主機的桌面。
- RDP:Remote Desktop Protocol,微軟的遠端桌面通訊協定。
- 登入前(Pre-authentication):還沒輸入帳號密碼就能觸發的漏洞,通常比較危險。
- 阻斷服務(DoS):讓服務無法正常使用,例如讓程式崩潰。
資料來源
常見問題
xrdp 是什麼?
它是開源的 RDP 伺服器,讓你可以用 Windows 內建的「遠端桌面連線」等工具,連進 Linux 主機的桌面。常見於自架主機或家用伺服器。
要登入才能攻擊嗎?
不用。官方描述是登入前(pre-authentication)的漏洞,遠端、未登入的攻擊者在連線初期送出特製封包即可觸發。
最壞會怎樣?
官方說可能讓服務因程序崩潰而無法使用,也可能讀到服務記憶體裡的敏感資料。公告沒有提到能直接執行程式。
我該怎麼辦?
升級到 0.10.6 以上。另外,遠端桌面服務盡量不要直接開在網際網路上,可以加 VPN 或限制來源 IP。(後者是通用的防護做法,不是官方對這個漏洞的專屬說明。)
接著讀
全部觀點 →自架 Postiz 連修 2 個高危漏洞:註冊帳號就能偽造登入權杖、讀走伺服器檔案,請升到 v2.25.3開源社群貼文排程工具 Postiz 在 10 月 24 日發布 v2.25.3,修正兩個 CVSS 9.6 以上的漏洞:一般註冊用戶可以偽造登入權杖接管別人的組織,也可能讀走伺服器上的檔案。開放註冊預設是開啟的。閱讀 →Nextcloud 內建的 Collabora 伺服器漏洞已遭利用:CISA 列入清單,26.4.303 以前都要更新Nextcloud 的 Collabora Online 內建 CODE 伺服器有個作業系統指令注入漏洞(CVE-2026-110447),已在實際攻擊中被利用。CISA 在 10 月 23 日把它列入已知遭利用漏洞清單,版本低於 26.4.303 的自架主機要更新並檢查。閱讀 →Plex 媒體伺服器 4 個漏洞串連遭大規模利用:舊版又對外開放,官方說先當作已被入侵Plex 公布 4 個串在一起就能免登入執行程式的漏洞,公開攻擊程式釋出後已遭大規模利用,被入侵的主機被拿去挖礦與當代理跳板。1.43.3.10861 以前的版本都受影響,NAS 使用者要特別留意。閱讀 →