觀點 · 資訊分享
AWS MCP Server 正式上線:讓 AI 寫程式助手直接操作 AWS,權限與紀錄還是你說了算
AWS 在 5 月 6 日宣布 AWS MCP Server 正式推出:它讓 Claude Code、Cursor 這類 AI 寫程式助手能透過 MCP 安全地操作 AWS,用 IAM 管權限、CloudTrail 留紀錄,伺服器本身不另外收費。
- 發布
- 2026-05-06
- 篇幅
- 約 3 分鐘 · 1,271 字
- 結構
- 8 節 + 3 題常見問題
- 標籤
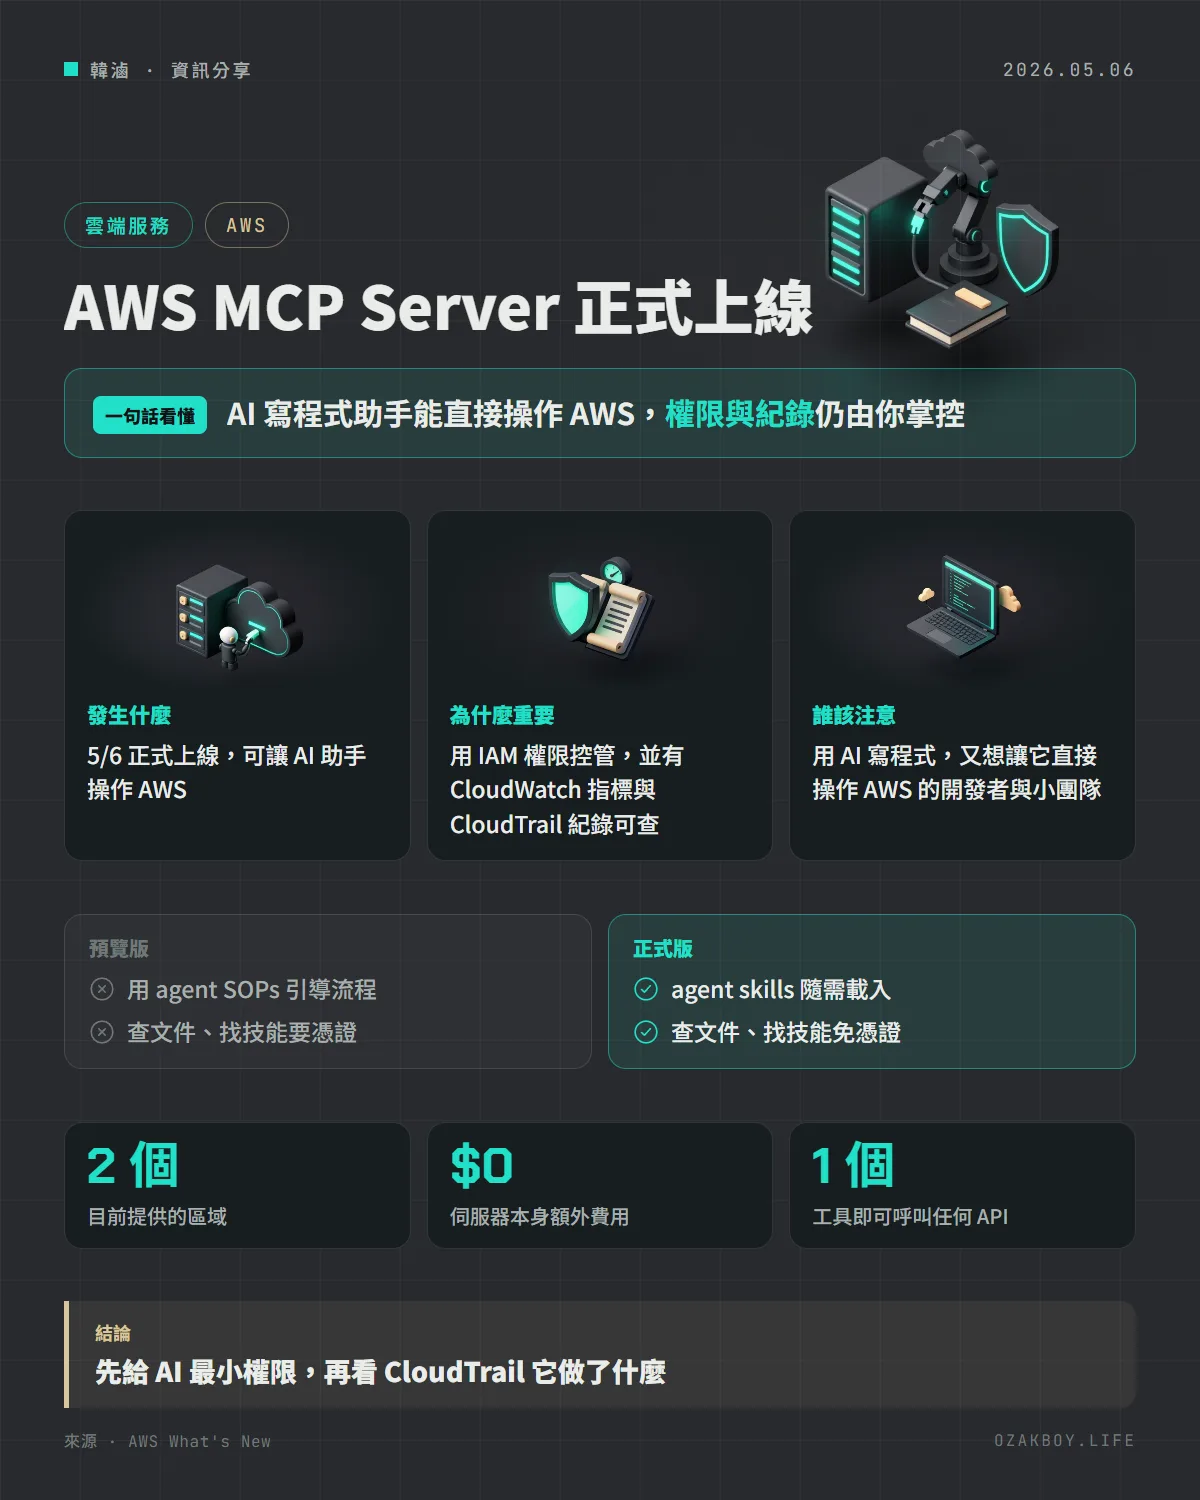
一句話看懂:AWS MCP Server 正式上線,讓 AI 寫程式助手能直接操作 AWS,同時你仍能用 IAM 管權限、用 CloudTrail 查紀錄。
先用白話講:MCP Server 是什麼?
想像 AI 助手是一位新來的工讀生,很會寫程式,但不認得你家機房的鑰匙。MCP Server 就像「櫃台」:工讀生不能直接進機房,只能跟櫃台說要做什麼,櫃台依你給的權限決定放不放行,還會把每件事記在登記簿上。
發生什麼事
AWS 在 5 月 6 日宣布 AWS MCP Server 正式推出(GA)。官方說它是一個託管式的伺服器,讓 AI 寫程式助手透過 MCP 協定,安全且可稽核地使用 AWS 服務,也是 Agent Toolkit for AWS 的核心元件。
控管方式有三層:
- IAM 護欄:用權限決定 AI 能做什麼
- CloudWatch 指標:看用量與狀況
- CloudTrail 紀錄:留下操作紀錄供事後稽核
預覽到正式,多了什麼
官方說,自 2025 年 re:Invent 的預覽版以來,新增了這些能力:
| 項目 | 說明 |
|---|---|
| 單一工具呼叫任何 API | 包含需要上傳檔案或長時間執行的操作 |
| 沙箱腳本執行 | AI 能跑 Python 操作 AWS 服務,但碰不到你本機的檔案系統與 shell 工具 |
| agent skills | 取代 agent SOPs,AI 需要時才載入指引,節省上下文空間 |
| 免憑證查詢 | 搜尋文件與探索技能不再需要 AWS 憑證 |
費用與區域
- 伺服器本身沒有額外費用,只為 AI 實際用到的 AWS 資源付費
- 目前可用區域:美東(維吉尼亞北部)與歐洲(法蘭克福)
給開發者的技術細節
- 官方的快速入門寫在 Agent Toolkit for AWS 文件,公告本身沒有給出設定指令,這裡不另行推測
- 因為「單一工具可以呼叫任何 AWS API」,實際能做的事完全取決於你綁定的 IAM 角色,這是我的整理,不是公告的說法
- 要讓 AI 做唯讀的檢查,就綁唯讀角色;需要寫入時,再另開一個權限範圍明確、可隨時撤銷的角色
我的看法
對小團隊與接案者來說,最吸引人的是「讓 AI 直接查帳單、看資源狀態」,省下一直切換主控台的時間。但也因為它能呼叫任何 API,風險比一般的程式碼建議大很多。
我的原則會是:先給唯讀,再慢慢加權限;每次改動前讓 AI 先說明要做什麼;事後定期看 CloudTrail。另外官方這次只開了兩個區域,如果客戶資料有地區限制,要先確認再用。
名詞小辭典
- MCP:讓 AI 連接外部工具的開放協定,像 AI 的萬用接頭。
- IAM:AWS 的權限管理系統,決定誰能做什麼。
- CloudTrail:AWS 的操作紀錄服務,誰在何時做了什麼都查得到。
- 沙箱(Sandbox):隔離的執行環境,裡面出問題不會影響外面的系統。
資料來源
常見問題
MCP 是什麼?
Model Context Protocol,一種讓 AI 助手用統一方式連到外部工具與服務的開放協定。可以想成 AI 世界的「萬用接頭」。
AI 會不會亂動我的 AWS 資源?
官方的設計是用 IAM 權限護欄限制它能做什麼,並用 CloudWatch 與 CloudTrail 留下可查的紀錄。能不能亂動,取決於你給它多大的權限,所以建議從最小權限開始。
要另外付費嗎?
官方說 AWS MCP Server 本身沒有額外費用,你只需要為 AI 實際使用到的 AWS 資源付費。
接著讀
全部觀點 →AWS MCP Server 支援 OAuth 登入:AI 代理不用另裝驗證軟體,用原本的 AWS 帳號就能授權AWS 讓 AI 代理(像 Claude Code)改用標準 OAuth 連上 AWS MCP Server,登入方式與權限沿用原本的 AWS 設定。管理員還多了條件鍵、權杖撤銷與 CloudTrail 稽核可以管。閱讀 →文件老是跟不上程式碼?AWS 分享用 Bedrock AgentCore 自動補文件,30 個程式庫一週搞定AWS 公部門部落格分享一個實際案例:用 Amazon Bedrock AgentCore 打造的 AI 代理,自動讀程式碼、比對舊文件、更新 Confluence。30 個沒有文件的程式庫,連人工審查一週內完成,每個程式庫的 AWS 費用只有幾美元。閱讀 →AWS Secrets Manager Agent 新增預先載入與 IAM 角色假設:啟動時一次取回多組密鑰,還能跨帳號取值AWS 在 5 月 18 日宣布 Secrets Manager Agent 支援兩項新功能:啟動時預先載入指定的密鑰並快取,以及透過假設 IAM 角色來取值,可以跨 AWS 帳號取得密鑰。官方說能降低啟動延遲並省去自己寫預載邏輯。閱讀 →