觀點 · 資訊分享
AWS Secrets Manager Agent 新增預先載入與 IAM 角色假設:啟動時一次取回多組密鑰,還能跨帳號取值
AWS 在 5 月 18 日宣布 Secrets Manager Agent 支援兩項新功能:啟動時預先載入指定的密鑰並快取,以及透過假設 IAM 角色來取值,可以跨 AWS 帳號取得密鑰。官方說能降低啟動延遲並省去自己寫預載邏輯。
- 發布
- 2026-05-18
- 篇幅
- 約 3 分鐘 · 1,459 字
- 結構
- 8 節 + 4 題常見問題
- 標籤
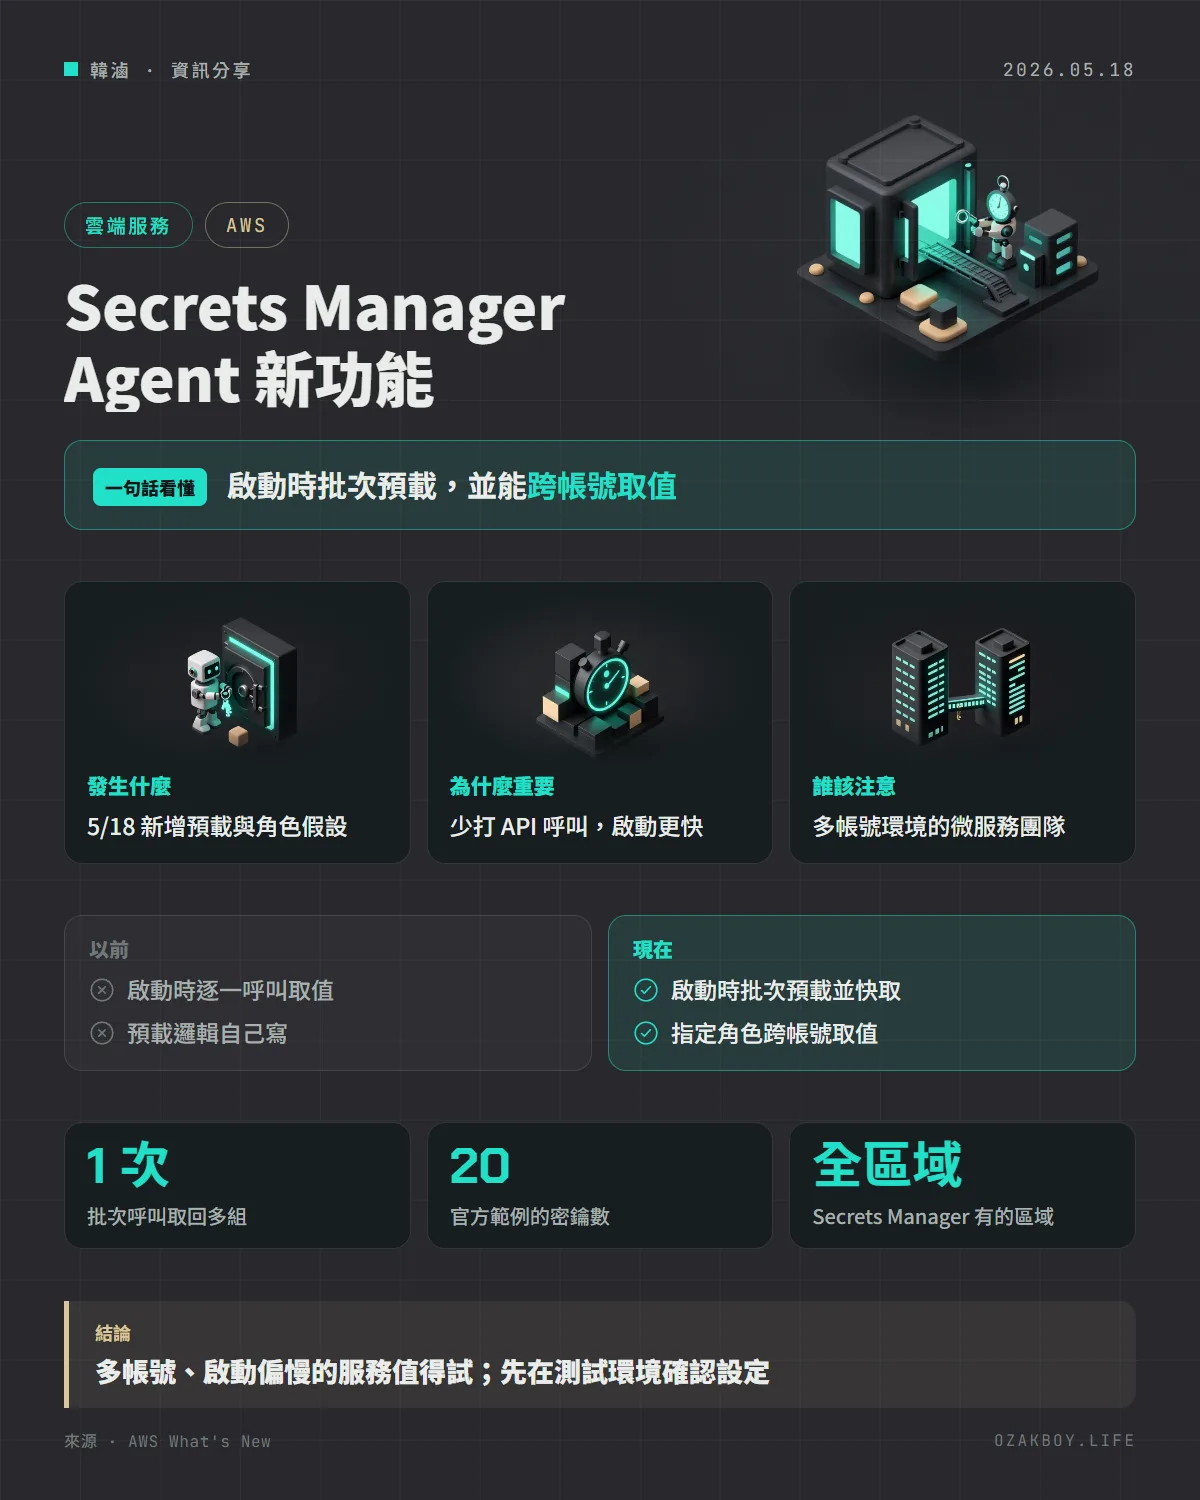
一句話看懂:AWS Secrets Manager Agent 新增兩個功能:啟動時批次預載多組密鑰,以及假設 IAM 角色跨帳號取值,目的是讓啟動更快、多帳號架構更好管理。
先用白話講:這是什麼?
想像公司有一間保險箱,裡面放著各種鑰匙與密碼(資料庫密碼、第三方服務的金鑰)。Secrets Manager 就是 AWS 提供的這間保險箱。Agent 則像一位常駐在你應用程式旁邊的小幫手:程式需要密碼時,不必每次都親自跑去保險箱,而是請小幫手代勞,小幫手還會把拿過的東西暫時放在手邊,下次更快。
發生什麼事
AWS 在 5 月 18 日宣布 Agent 支援兩項新能力:
- 啟動時預先載入:可以指定一份密鑰清單,或一個標籤值,代理在啟動時就先取回並快取。官方說這會降低應用程式的啟動延遲,並透過 BatchGetSecretValue API 最佳化成本
- 假設 IAM 角色取值:可以在預載設定或 HTTP 請求中傳入角色 ARN,代理會先假設該角色,再用它去取密鑰。這讓你能跨 AWS 帳號取值,且每組密鑰可以指定不同的角色
官方說,兩者合起來能透過以角色為基礎的密鑰存取強化安全,也省去自己寫預先載入邏輯的麻煩。
官方舉的例子
- 一個需要在啟動時取得 20 組密鑰的微服務,現在可以用一次批次操作預先載入,避開逐一呼叫 GetSecretValue 造成的等待
- 多帳號架構中,可以為不同的密鑰指定不同的 IAM 角色,簡化跨帳號的設定
跟以前差在哪
| 以前 | 現在 | |
|---|---|---|
| 啟動時取密鑰 | 需自己寫預先載入或逐一取得 | 設定清單或標籤,代理自動批次預載 |
| 跨帳號取值 | 需自己處理角色切換 | 在設定或請求中指定角色 ARN |
| 適用區域 | — | 所有提供 Secrets Manager 的 AWS 區域 |
給開發者的技術細節
- 預載可以用「密鑰清單」或「標籤值」指定範圍,標籤的做法適合密鑰很多、想用規則管理的情況
- 角色 ARN 可以放在預載設定,也可以放在個別的 HTTP 請求裡
- 假設角色就代表要事先把目標帳號的角色信任關係與權限設好;這部分的細節官方公告沒有展開,請看 Secrets Manager Agent 的文件
- 預載會在啟動時一次取回,所以密鑰如果之後被輪替,代理的快取更新方式請依官方文件設定
我的看法
我在做中小企業網站時,最常見的壞習慣是把資料庫密碼、串接金流的金鑰直接寫在設定檔,甚至放進程式碼。雲端的密鑰服務本來就是為了解決這件事,只是用起來常常因為「每次啟動都要多打好幾次 API、多帳號又很麻煩」而被嫌麻煩。
這類功能把麻煩的部分接手,等於降低了「為了省事就把密碼寫死」的誘因。不過要提醒:使用角色假設時,權限範圍要盡量縮小,只給每個服務需要的那幾組密鑰,不要為了方便給一個很大的角色。
名詞小辭典
- Secrets Manager:AWS 保管密碼、金鑰等機敏資料的服務。
- IAM 角色:一組權限的「身分」,可被服務或其他帳號暫時假設來執行工作。
- 預先載入(Pre-fetch):在需要之前先把資料準備好並快取。
- ARN:AWS 資源的唯一識別字串。
資料來源
常見問題
Secrets Manager 與它的 Agent 是什麼?
Secrets Manager 是 AWS 保管密碼、API 金鑰等機敏資料的服務。Agent 是跑在你程式旁邊的小幫手,負責代你去取這些值並快取,讓應用程式用簡單的本機呼叫就能拿到。
預先載入有什麼好處?
官方說明:在啟動時就把需要的密鑰一次抓好並快取,可以降低應用程式的啟動延遲,也能透過 BatchGetSecretValue 最佳化成本,不需要自己再寫預先載入的程式。
跨帳號取值怎麼做?
在預載設定或取值的 HTTP 請求中傳入角色 ARN,代理會假設那個角色再去取密鑰。官方說這能簡化多帳號架構,每組密鑰可以指定不同的角色。
要多少錢?
這則公告沒有提到新功能的額外費用,只說明預載會用到 BatchGetSecretValue API;實際費率請看 Secrets Manager 的官方定價頁。
接著讀
全部觀點 →AWS MCP Server 支援 OAuth 登入:AI 代理不用另裝驗證軟體,用原本的 AWS 帳號就能授權AWS 讓 AI 代理(像 Claude Code)改用標準 OAuth 連上 AWS MCP Server,登入方式與權限沿用原本的 AWS 設定。管理員還多了條件鍵、權杖撤銷與 CloudTrail 稽核可以管。閱讀 →AWS 推出開源工具自動更新憑證:SSL 憑證越換越勤,不用再自己寫腳本防過期AWS 在 6 月 11 日發表 Workload Credentials Provider,能自動把 ACM 匯出的憑證部署到 Apache 或 NGINX,也能在本機快取 Secrets Manager 的機密,AWS 內外的主機都能用。閱讀 →AWS MCP Server 正式上線:讓 AI 寫程式助手直接操作 AWS,權限與紀錄還是你說了算AWS 在 5 月 6 日宣布 AWS MCP Server 正式推出:它讓 Claude Code、Cursor 這類 AI 寫程式助手能透過 MCP 安全地操作 AWS,用 IAM 管權限、CloudTrail 留紀錄,伺服器本身不另外收費。閱讀 →