觀點 · 資訊分享
AWS 推出開源工具自動更新憑證:SSL 憑證越換越勤,不用再自己寫腳本防過期
AWS 在 6 月 11 日發表 Workload Credentials Provider,能自動把 ACM 匯出的憑證部署到 Apache 或 NGINX,也能在本機快取 Secrets Manager 的機密,AWS 內外的主機都能用。
- 發布
- 2026-06-11
- 篇幅
- 約 3 分鐘 · 1,372 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
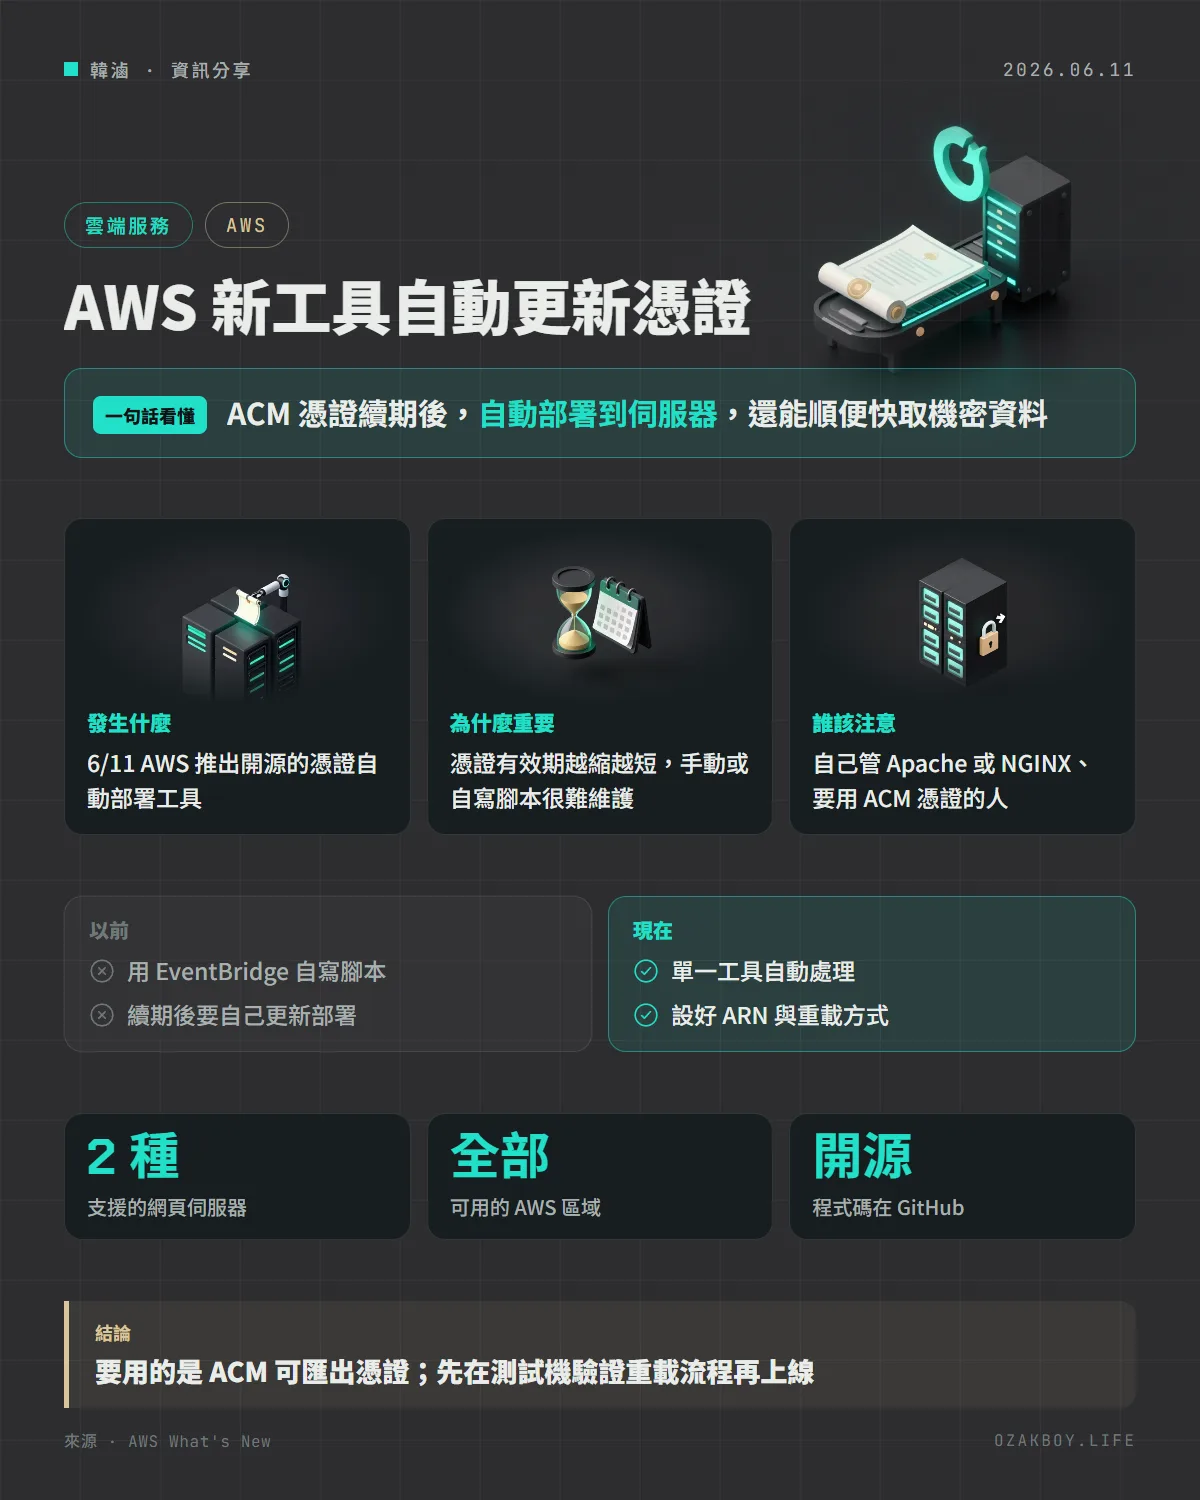
一句話看懂:AWS 推出開源工具 Workload Credentials Provider,可以自動把續期後的 SSL 憑證部署到伺服器,也能在本機快取機密資料,不用再自己寫腳本。
先用白話講:這個工具在解決什麼?
網站的 SSL 憑證就像一張有效期限的通行證,過期了瀏覽器就會跳出「不安全」的警告。以前通行證一張可以用很久,大家記得換就好;但現在規定要求每張的有效期越來越短,意味著你得更常去換。
這就像把月票改成週票:每次都要記得去換,忘了一次整個網站就出事。AWS Workload Credentials Provider 就是請了一位專人,通行證一續期,就自動幫你送到該放的位置,再通知伺服器重新載入。
發生什麼事
AWS 在 6 月 11 日宣布這個輕量的用戶端工具,負責兩件事:
- 自動部署憑證:把從 AWS Certificate Manager(ACM)匯出的憑證,自動部署到伺服器
- 本機快取機密:把 AWS Secrets Manager 的機密在本機快取起來,供應用程式使用,AWS 與非 AWS 的工作負載都適用
官方指出,以前匯出 ACM 憑證的客戶,得自己用 Amazon EventBridge 寫自動化來偵測續期、再部署新憑證;而公開憑證有效期限因 CA/B 論壇的規定而縮短,這種自寫的自動化在規模變大後會越來越難維護。
怎麼運作?
你需要做的設定:
- 填入憑證的 ARN
- 指定檔案路徑
- 設定伺服器的重載行為
之後工具會自動處理憑證的匯出與部署,避免因過期而造成的故障。
給開發者的技術細節
- 支援平台:Windows、Linux
- 支援的網頁伺服器:Apache、NGINX
- 機密快取:與 AWS Secrets Manager Agent 完全向下相容
- 授權與取得:開源,程式碼在 GitHub 上
- 前提:搭配 ACM 的可匯出憑證與 Secrets Manager 使用,所有 AWS 區域都可以用
- 官方公告沒有提到實際的設定檔格式與重載指令,請看 ACM 與 Secrets Manager 的官方文件與 GitHub 專案說明
我的看法
接案時最常見的老問題,就是客戶網站的憑證過期,早上突然全站打不開。過去憑證有效期長,一年才換一次,容易被遺忘;有效期縮短之後,這種「忘記換」的風險只會更高。把更新這件事交給工具,是正確的方向。
不過我會提醒:自動化也要有監控。工具部署好了、伺服器有沒有真的重新載入、新憑證有沒有生效,都要確認。上線前先在測試機走一遍完整流程,並設定憑證到期的告警,作為最後一道防線。
名詞小辭典
- ACM:AWS Certificate Manager,管理 SSL/TLS 憑證的服務。
- Secrets Manager:AWS 儲存與管理密碼、API 金鑰等機密的服務。
- EventBridge:AWS 的事件匯流服務,可以在事件發生時觸發動作。
- CA/B 論壇:憑證機構與瀏覽器廠商共同訂定憑證規範的組織。