觀點 · 資訊分享
Sentry SAML SSO 漏洞 CVE-2026-42354:多組織自架環境可被接管任何帳號,請升到 26.4.1
Sentry 的 SAML 單一登入實作有嚴重漏洞:攻擊者能利用同一個實例上另一個組織的惡意身分提供者,接管只要知道電子郵件的任何使用者帳號。SaaS 4 月已修好,自架且開啟多組織的人要升級到 26.4.1。
- 發布
- 2026-05-09
- 篇幅
- 約 3 分鐘 · 1,341 字
- 結構
- 8 節 + 3 題常見問題
- 標籤
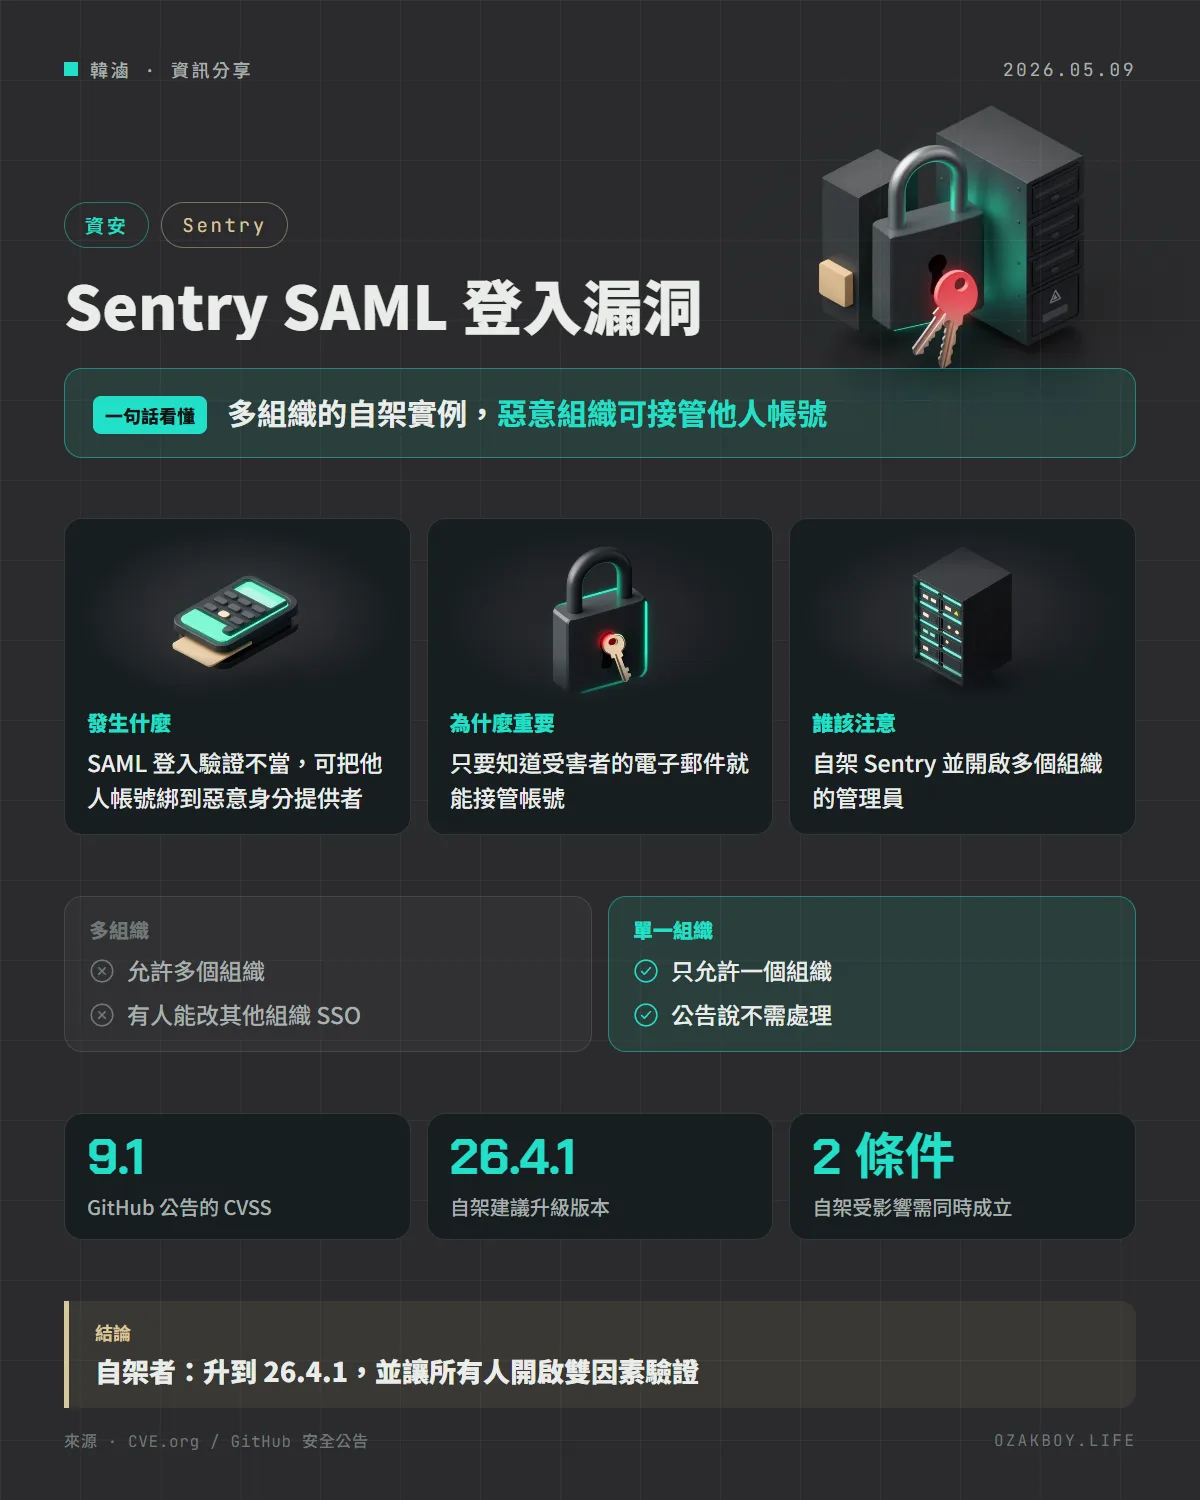
一句話看懂:Sentry 的 SAML 單一登入有個嚴重漏洞,在「自架且開了多個組織」的環境,另一個組織的人可能接管你的帳號;Sentry 官方雲端版 4 月已修好,自架請升到 26.4.1。
先用白話講:SAML 單一登入是什麼?
想像一棟大樓有很多公司,每間公司各自有「員工證發放處」(身分提供者)。你拿員工證刷門禁,大樓就知道你是誰。
這次的漏洞等於:大樓的門禁在比對員工證時,沒有確認「這張證是不是你那間公司發的」,結果別間公司的發證處,可以發出一張寫著你名字的證,進來就變成你。
發生什麼事
公告說明:
- Sentry 的 SAML 單一登入流程驗證不當,可讓攻擊者接管任何使用者帳號
- 利用方式是搭配同一個 Sentry 實例上另一個組織的惡意身分提供者
- 受害者的電子郵件必須是已知的
- 這個漏洞是透過 Sentry 的私人漏洞獎勵計畫回報的
- 專案早在 4 月 30 日已發布 GitHub 公告,CVE 編號 5 月 8 日才公開
誰會受影響?
| 使用方式 | 狀況 |
|---|---|
| Sentry SaaS(官方雲端版) | 修補已在 4 月部署,不需處理 |
| 自架,只允許單一組織(SENTRY_SINGLE_ORGANIZATION = True) | 公告說不需處理 |
| 自架,允許多個組織,且有人能修改其他組織的 SSO 設定 | 受影響,建議升級 |
受影響版本為 21.12.0 到 26.4.0,修補版本是 26.4.1。
該怎麼做
- 自架且允許多組織的人,升級到 26.4.1 或更新版本
- 官方的緩解方式:讓每位使用者開啟雙因素驗證;組織管理員無法代替使用者開啟,需要個別使用者自己設定
- 檢查哪些人能改 SSO 設定,把權限收回到必要的人(這是通用建議,不是公告原文)
給開發者的技術細節
- GitHub 公告給的 CVSS 為 9.1,屬嚴重等級
- 公告特別說明,這是與 2025 年另一個類似漏洞不同的獨立漏洞,兩者不要混為一談
- 為什麼雙因素驗證能擋(我的理解,公告只說它能防止攻擊者完成登入):攻擊者能讓系統認為他是受害者,但缺少受害者本人的第二重驗證,就無法完成登入
我的看法
多數小團隊自架 Sentry 時,不會特別去開多組織,所以預設單一組織的人通常不用緊張,但確認一下 SENTRY_SINGLE_ORGANIZATION 的值只要一分鐘,值得做。
這件事也提醒一個道理:SSO 是方便,但多租戶共用一個實例時,「別人的身分提供者」也會變成攻擊面。幫客戶建立共用平台時,隔離租戶設定與要求雙因素驗證,是便宜又有效的防線。
名詞小辭典
- SAML:企業常用的單一登入標準。
- 身分提供者(IdP):負責證明「你是誰」的系統,例如公司的帳號中心。
- 帳號接管:攻擊者取得他人帳號的控制權。
- 雙因素驗證(2FA):登入時除了密碼,還要第二種證明,例如手機驗證碼。
資料來源
常見問題
SAML SSO 是什麼?
SAML 是企業常用的單一登入標準,讓使用者用公司的身分系統(身分提供者)登入各種服務,不用在每個服務各設一組密碼。
我用 Sentry 官方雲端版需要做什麼嗎?
不用。官方公告說 SaaS 版的修補在 4 月已部署完成,不需要採取行動。
自架版怎麼判斷自己有沒有風險?
看設定:如果 SENTRY_SINGLE_ORGANIZATION 是 True(只允許一個組織),公告說不需處理;如果是 False(多個組織),而且其他組織裡有人有權修改 SSO 設定,就有風險,建議升到 26.4.1 以上。
接著讀
全部觀點 →自架 Postiz 連修 2 個高危漏洞:註冊帳號就能偽造登入權杖、讀走伺服器檔案,請升到 v2.25.3開源社群貼文排程工具 Postiz 在 10 月 24 日發布 v2.25.3,修正兩個 CVSS 9.6 以上的漏洞:一般註冊用戶可以偽造登入權杖接管別人的組織,也可能讀走伺服器上的檔案。開放註冊預設是開啟的。閱讀 →Nextcloud 內建的 Collabora 伺服器漏洞已遭利用:CISA 列入清單,26.4.303 以前都要更新Nextcloud 的 Collabora Online 內建 CODE 伺服器有個作業系統指令注入漏洞(CVE-2026-110447),已在實際攻擊中被利用。CISA 在 10 月 23 日把它列入已知遭利用漏洞清單,版本低於 26.4.303 的自架主機要更新並檢查。閱讀 →Plex 媒體伺服器 4 個漏洞串連遭大規模利用:舊版又對外開放,官方說先當作已被入侵Plex 公布 4 個串在一起就能免登入執行程式的漏洞,公開攻擊程式釋出後已遭大規模利用,被入侵的主機被拿去挖礦與當代理跳板。1.43.3.10861 以前的版本都受影響,NAS 使用者要特別留意。閱讀 →