觀點 · 資訊分享
H2O-3 的模型匯入功能有反序列化漏洞 CVE-2026-8751:攻擊程式已公開,廠商未回應
NVD 在 5 月 17 日收錄 CVE-2026-8751:開源機器學習平台 H2O-3 的 importBinaryModel 功能有反序列化問題,可從遠端發動。紀錄指出攻擊程式已公開,通報廠商後沒有得到任何回應,目前沒有官方修正版可用。
- 發布
- 2026-05-17
- 篇幅
- 約 3 分鐘 · 1,322 字
- 結構
- 8 節 + 4 題常見問題
- 標籤
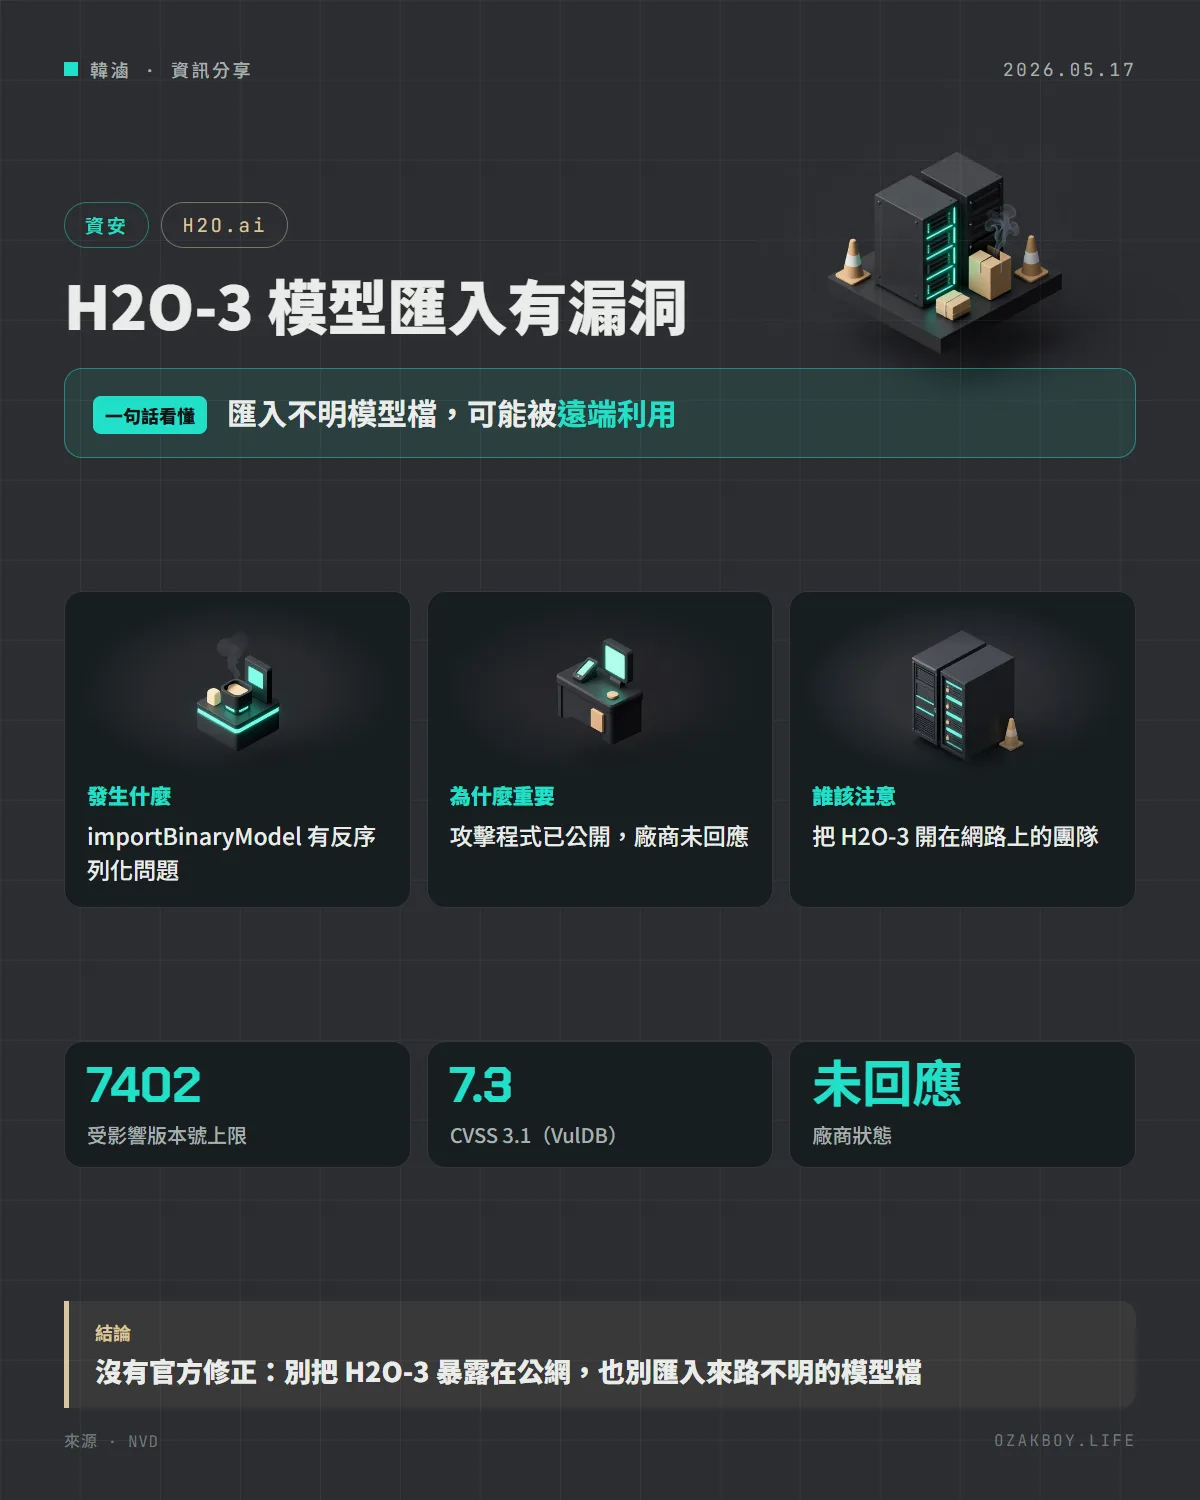
一句話看懂:開源機器學習平台 H2O-3 的模型匯入功能有反序列化漏洞,可從遠端發動、攻擊程式已公開,但通報廠商後沒有得到回應,目前沒有官方修正版。
先用白話講:反序列化是什麼?
想像你收到一個「組合家具包裹」,拆開照著說明書就能組好一張桌子。這個過程就像程式的「反序列化」:把別人打包好的資料,還原成程式裡可以用的東西。
問題是,如果包裹是壞人寄的,裡面可能不是桌子零件,而是會在你組裝的瞬間冒煙的東西。程式如果「來者不拒」地拆包裹,就可能被利用。
發生什麼事
NVD 在 5 月 17 日公開 CVE-2026-8751,內容是:
- 受影響:h2oai 的 H2O-3,版本號到 7402(含)
- 位置:h2o-core 的
Model.java裡的importBinaryModel函式,屬於 JAR Handler 元件 - 問題:透過操縱,可造成反序列化
- 攻擊方式:紀錄指出可以從遠端進行
- 利用狀況:紀錄說攻擊程式已經公開,可能被用來攻擊
- 廠商狀況:通報者很早就聯絡過廠商,但廠商沒有任何回應
評分怎麼看
NVD 頁面上同時列出多種評分:
| 版本 | 分數 |
|---|---|
| CVSS 4.0 | 5.5(中等) |
| CVSS 3.1 | 7.3 與 9.8(來自不同來源) |
| CVSS 2.0 | 7.5 |
分數相差很大,通常是因為不同評分者對「利用難度」與「造成的影響」的假設不一樣。如果你的 H2O-3 沒有對外開放,實際風險會小很多。
該怎麼辦
目前沒有看到官方修正版的資訊,以下是我整理的一般性降低風險建議(不是官方公告):
- 確認自己有沒有在用 H2O-3,以及版本號是否在 7402 以內
- 不要讓 H2O-3 的服務直接暴露在公開網路,只在受信任的內部網路使用
- 不匯入來路不明的模型檔,模型檔應當與程式碼一樣被當成「可能含有可執行內容」的東西
- 持續追蹤專案的更新與安全公告
給開發者的技術細節
- 漏洞函式是
importBinaryModel,用來匯入二進位格式的模型;官方紀錄沒有提供更詳細的利用條件 - NVD 的資料來自 VulDB 這類第三方通報,並不是廠商自己發布的公告,所以細節有限,也沒有修正版本資訊
- 如果你的專案自己串接 H2O-3,建議檢查有沒有讓使用者上傳模型檔的功能,這種地方最容易變成入口
我的看法
機器學習專案常會從網路上下載別人訓練好的模型檔,覺得「只是資料」就直接載入。但很多模型格式本質上是可以還原成程式物件的包裹,載入前的信任判斷,其實跟執行一支別人給的程式沒兩樣。
這則公告讓我特別在意的是「廠商沒有回應」。用開源專案做事,最怕的就是出了問題沒人修。如果你在客戶案子裡用了維護狀況不明的元件,最好在交付文件裡寫清楚版本與風險,並盡量把它們放在不直接面對網際網路的內部環境。
名詞小辭典
- H2O-3:H2O.ai 的開源機器學習平台。
- 反序列化:把打包過的資料還原成程式物件的過程,若來源不可信就可能出事。
- CVSS:評估資安漏洞嚴重程度的分數,滿分 10。
- VulDB:收集與公開漏洞資訊的第三方資料庫。
資料來源
常見問題
H2O-3 是什麼?
H2O.ai 的開源機器學習平台,可以用來訓練與部署各種預測模型,也常被資料科學團隊拿來做自動化建模。
反序列化是什麼?為什麼危險?
序列化是把程式裡的物件「打包」成檔案或網路資料,反序列化則是把包裹還原。如果不檢查來源就還原,攻擊者可以在包裹裡夾帶惡意內容,在還原的瞬間讓程式做出不該做的事。
有修正版嗎?
NVD 紀錄寫的是廠商被及早通知卻沒有任何回應,目前沒有看到官方修正版的資訊。建議自行降低風險,並持續追蹤專案的更新。
我該怎麼辦?
這是我的建議,不是官方公告:不要讓 H2O-3 的服務直接暴露在公開網路,只在受信任的內部網路使用,並且不匯入來源不明的模型檔。
接著讀
全部觀點 →BigQuery 內建 TabFM 預覽:預測客戶流失、詐欺不用先訓練模型,一句 SQL 就能跑Google Cloud 在 8 月 31 日讓 BigQuery 支援 TabFM,這是針對表格資料的預訓練模型。用 AI.PREDICT 把歷史資料與新資料丟進去,就能做分類與迴歸預測,不用訓練、調參。目前是預覽版。閱讀 →SharePoint 5 月修補的反序列化漏洞 7/1 被列入遭利用清單:有網站成員權限就能遠端執行程式CISA 在 7/1 把 Microsoft SharePoint Server 的 CVE-2026-45659 列入已知遭利用漏洞清單。這個漏洞 Microsoft 5/21 就已修補,只要有網站成員權限的使用者就能觸發遠端程式碼執行,自架 SharePoint 的單位要確認有沒有裝上更新。閱讀 →Cloudflare 為 Brotli 漏洞緊急上架 WAF 規則:預設只記錄不攔截,上線前先檢查你的覆寫設定Brotli 壓縮函式庫爆出 CVE-2026-111497 後,Cloudflare 在 10 月 25 日為 Managed Ruleset 緊急加了兩條規則,預設只記錄、不攔截。如果你曾把整組規則改成封鎖,新規則上線就會直接擋下符合的請求。閱讀 →