觀點 · 資訊分享
SharePoint 5 月修補的反序列化漏洞 7/1 被列入遭利用清單:有網站成員權限就能遠端執行程式
CISA 在 7/1 把 Microsoft SharePoint Server 的 CVE-2026-45659 列入已知遭利用漏洞清單。這個漏洞 Microsoft 5/21 就已修補,只要有網站成員權限的使用者就能觸發遠端程式碼執行,自架 SharePoint 的單位要確認有沒有裝上更新。
- 發布
- 2026-07-01
- 篇幅
- 約 4 分鐘 · 2,024 字
- 結構
- 8 節 + 3 題常見問題
- 標籤
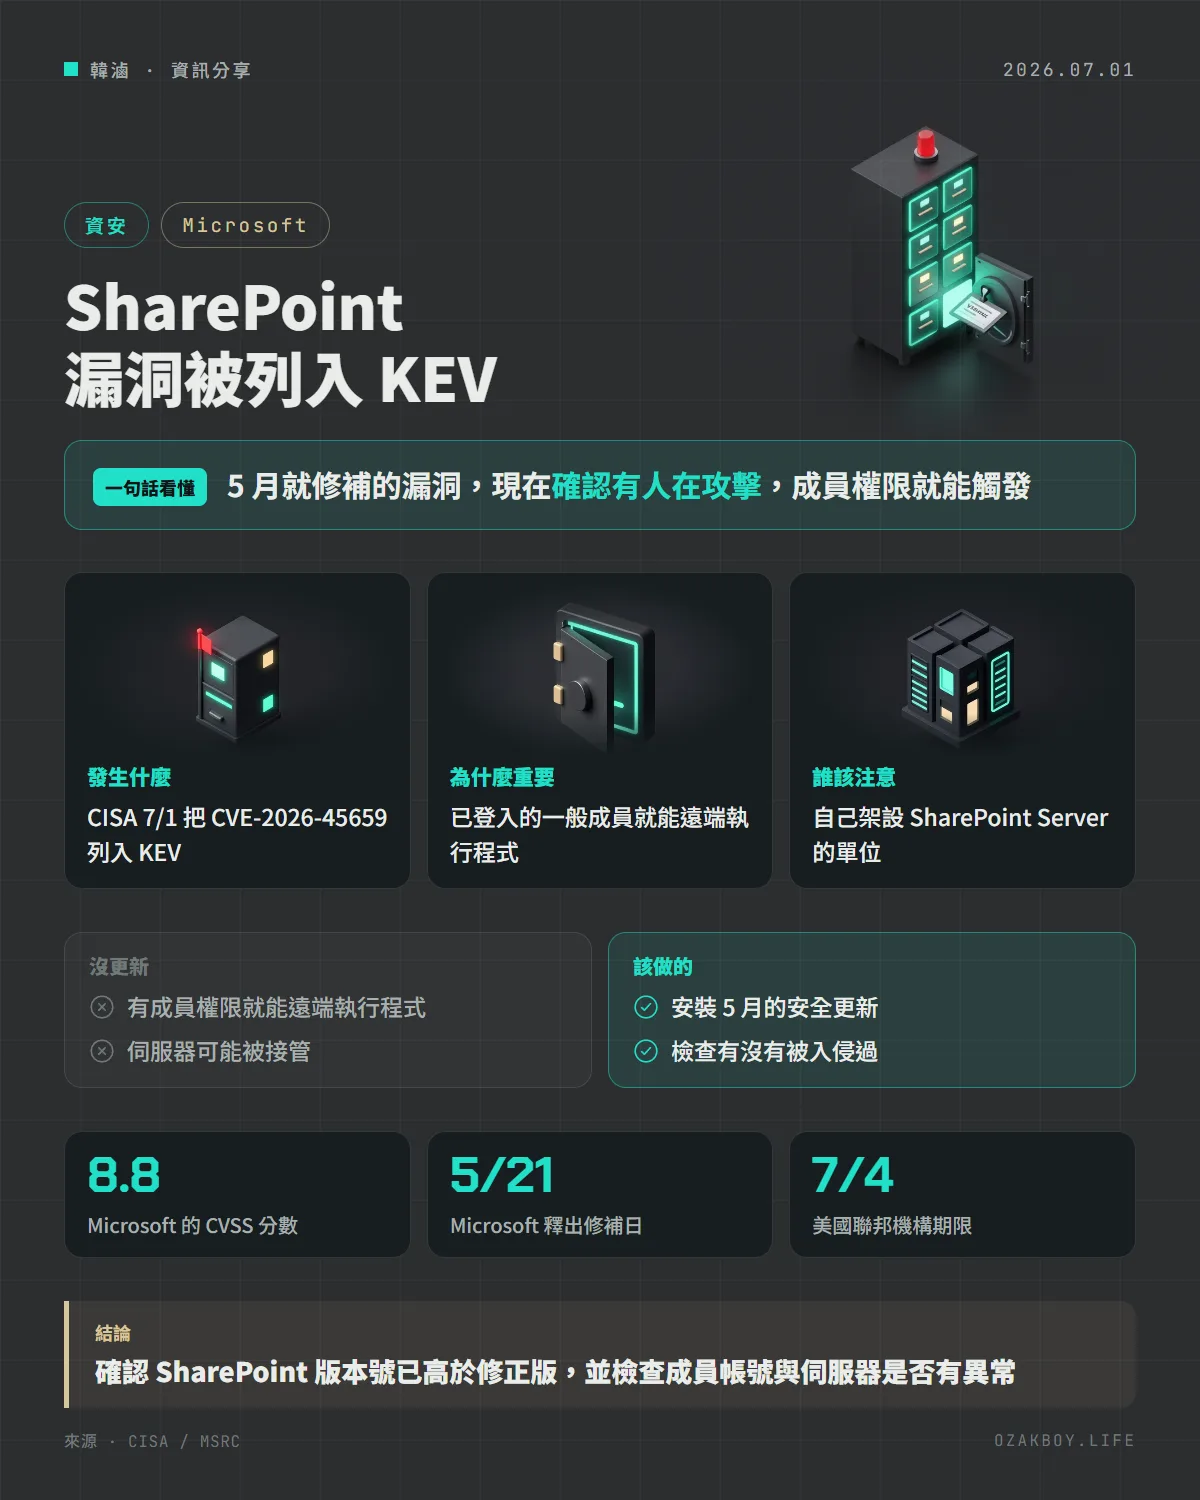
一句話看懂:美國 CISA 在 7 月 1 日把 Microsoft SharePoint Server 的 CVE-2026-45659 列入已知遭利用漏洞清單;這個漏洞 Microsoft 5 月 21 日就已修補,但自架 SharePoint 的單位如果還沒更新,只要有網站成員權限的人就能遠端執行程式。
先用白話講:這是什麼漏洞?
SharePoint 像是公司內部的「共用資料櫃」,同事登入後可以放文件、改頁面。反序列化這個問題,可以想成:櫃台人員收到一個「打包好的包裹」,不檢查裡面是什麼就直接拆開照做。如果有人在包裹裡放了惡意指令,伺服器就會被騙去執行。
這次的難度很低:攻擊者不需要是管理員,只要是已登入、有「網站成員」權限的一般使用者就行。
發生什麼事
- 2026 年 5 月 21 日:Microsoft 在 5 月的安全更新中修補,MSRC 的評級是「重要(Important)」,CVSS 8.8,弱點類型 CWE-502(不受信任資料的反序列化)
- 2026 年 7 月 1 日:CISA 把 CVE-2026-45659 加進 KEV 清單,理由是有實際遭利用的證據;KEV 記載的美國聯邦機構期限是 7 月 4 日
- 也就是修補釋出後約六週,才被確認有人在攻擊
哪些版本受影響
根據 NVD 的記錄,以下版本早於這些建置編號就受影響:
| 產品 | 受影響:低於這個版本 |
|---|---|
| SharePoint Server 2016(含 Enterprise) | 16.0.5552.1002 |
| SharePoint Server 2019 | 16.0.10417.20128 |
| SharePoint Server Subscription Edition | 16.0.19725.20280 |
Microsoft 的 FAQ 說明,SharePoint Server 2016 與 Enterprise 2016 使用同一個 KB 更新編號。雲端版的 SharePoint Online 由 Microsoft 維護,不在這份受影響清單內。
該怎麼做
- 確認版本:到 SharePoint 管理中心查建置版本號,與上表比對
- 安裝 5 月的安全更新,或之後的累積更新
- 盤點有網站成員權限的帳號:因為攻擊的起點是一般成員帳號,帳號被盜的風險也要一併處理,例如重設可疑帳號、啟用多因素驗證
- 別把 SharePoint 直接暴露在網際網路,必要時放在 VPN 或反向代理後面
- 檢查伺服器:在你更新之前,如果伺服器曾暴露在網路上,建議留意有沒有不認識的帳號、新增的檔案或排程
給管理者的技術細節
- MSRC 的 FAQ 說明:攻擊向量為網路(AV:N)、攻擊複雜度低(AC:L)、所需權限低(PR:L);已驗證的攻擊者擁有至少「網站成員」權限,就可以在 SharePoint 伺服器上遠端執行程式碼
- 資訊不一致的提醒:我查 MSRC 資料時,該漏洞仍標示「尚未遭利用」「較不可能被利用」;這是 Microsoft 釋出時的評估,可能沒有同步更新。實際處理請以 CISA 的 KEV 為準
- KEV 目錄目前把「勒索軟體使用情形」標為「已知」,這是目錄現在的狀態,7/1 當天不一定如此
我的看法
這則新聞的重點不在漏洞多精妙,而在時間差:修補 5 月就有,但六週後才被確認有人在攻擊。換句話說,攻擊者很有耐心地等著,等一批沒更新的伺服器。
我自己維護的服務都不是 SharePoint,但這個教訓很通用:「已經有修補」不等於「已經安全」,要有人負責確認「真的裝了沒」。對中小企業來說,最實際的做法不是追每一則新聞,而是排一個固定的更新時段、每個月核對一次版本號,並且把內部系統放在 VPN 後面,不要直接對外。
名詞小辭典
- KEV(Known Exploited Vulnerabilities):CISA 公布的「已知遭利用漏洞」清單,有實際攻擊證據才會收錄。
- 反序列化(Deserialization):把傳來或存起來的資料還原成程式物件,沒檢查來源就可能被塞進惡意內容。
- MSRC:Microsoft 安全回應中心,發布 Microsoft 產品的安全公告。
- PR:L:CVSS 評分裡的「所需權限低」,代表攻擊者只要有一般帳號就行。