觀點 · 資訊分享
Unbound DNS 快取有被下毒的風險:CVE-2026-42960 同一個漏洞,兩家給的分數差了快一倍
NLnet Labs 公布 Unbound 1.25.0 以前版本的 CVE-2026-42960:特製的 DNS 回應可能讓快取收下不該收的位址紀錄。1.25.1 已修正。NLnet 給的 CVSS v4.0 是 5.7,NVD 的 v3.1 卻是 10.0。
- 發布
- 2026-05-20
- 篇幅
- 約 3 分鐘 · 1,393 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
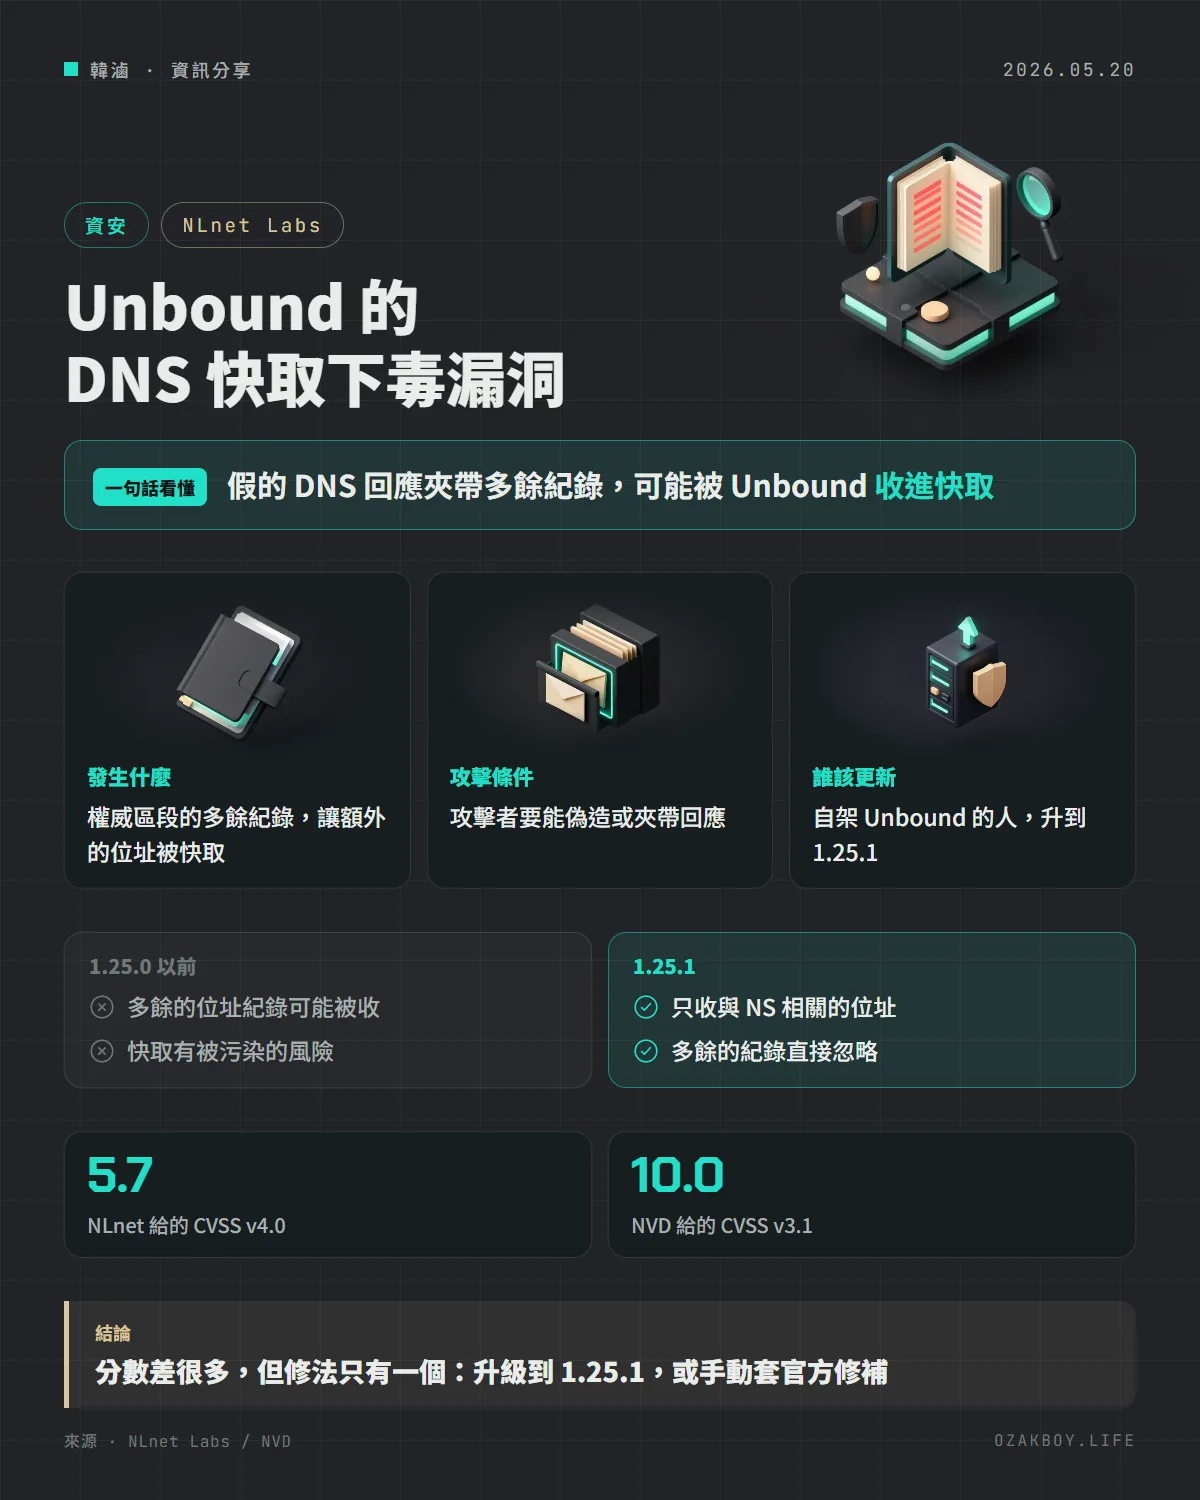
一句話看懂:Unbound 1.25.0 以前的版本,可能被特製的 DNS 回應塞進不該收的位址紀錄,污染快取;升到 1.25.1 就能修好。
先用白話講:DNS 快取下毒是什麼?
DNS 就像網路的電話簿:你輸入網站名字,它告訴你這個網站的「電話號碼」(IP 位址)。為了不用每次都翻電話簿,Unbound(一套常見的 DNS 解析器軟體)會把查過的結果暫時記下來,這叫快取。
快取下毒就是有人偷偷在你的小抄上寫了假電話:下次有人查同一個網站,就會撥到壞人的號碼。
發生什麼事
NLnet Labs(Unbound 的開發團隊)公布了 CVE-2026-42960。依官方公告:
- 受影響版本:Unbound 1.25.0(含)以前
- 問題在於回應的「權威區段」(authority section)裡,可能夾帶不是 NS 類型的紀錄(例如 MX),並附帶位址紀錄
- 如果權威紀錄已經有足夠的信任度(例如委派點的區內資料),Unbound 會把附帶的位址紀錄一起收進快取
- 攻擊者需要有辦法把這類紀錄放進回應,官方舉例是偽造封包或碎片攻擊
- 這是對 CVE-2025-11411 的補強修正
同一個漏洞,兩個分數
| 來源 | 評分標準 | 分數 |
|---|---|---|
| NLnet Labs | CVSS v4.0 | 5.7(Medium) |
| NVD | CVSS v3.1 | 10.0(Critical) |
兩邊用的評分版本與假設不同,所以數字差很多。我沒有能力判斷哪個更貼近現實,建議不要只看分數,而是看有沒有在用、能不能升級。
給開發者的技術細節
- 修正版本:Unbound 1.25.1,修法是忽略「不是明確只與權威 NS 紀錄有關」的額外區段位址紀錄
- 手動修補:官方提供 1.25.0 專用的修補檔
patch_CVE-2026-42960.diff,在原始碼目錄套用後重新make install,並說明該修補已在 1.25.0 上測試過 - 發現者:官方感謝北京大學的 TaoFei Guo,以及清華大學的 Yang Luo、JianJun Chen 負責任地通報
我的看法
DNS 是很容易被忽略的基礎設施:網站掛了大家會馬上發現,DNS 查詢結果被偷換,可能很久都沒人察覺。
自架服務的人如果用 Unbound 當內網或家用路由器的 DNS 解析器(很多 NAS、Pi-hole 與防火牆套件會內建),建議把它放進定期更新清單。公告提到攻擊需要能偽造或夾帶回應,不是隨便一個人就能打,但也不代表可以拖著不處理。
如果你的 Unbound 是跟著防火牆或路由器韌體一起來的,要等廠商出更新,這種情況我會先確認它的版本號,再看有沒有其他保護措施,例如把解析器限制只對內網服務。
名詞小辭典
- DNS 解析器:幫你把網站名字查成 IP 位址的服務。
- 快取(Cache):把查過的結果暫時存起來,下次直接用。
- CVSS:替漏洞嚴重程度打分數的標準,滿分 10 分,不同版本的算法不一樣。
- 碎片攻擊:利用網路封包被切成小片傳送的特性,混入假資料的手法。
資料來源
常見問題
什麼是 DNS 快取下毒?
DNS 像網路的電話簿,解析器會把查到的結果暫存(快取)。如果有人讓解析器存進假的資料,使用者之後查同一個網站,就會被導向錯誤的位址。
為什麼兩個分數差這麼多?
兩份評分用不同版本的評分標準,並對攻擊條件有不同假設。NLnet 的 v4.0 向量把攻擊面設為相鄰網路,NVD 的 v3.1 向量是網路遠端、不需權限。本文無法判斷哪個更貼近實際風險,建議以升級為準。
我該怎麼辦?
如果你自己架 Unbound,升級到 1.25.1。官方也提供 1.25.0 專用的修補檔,可手動套用後重新安裝。
接著讀
全部觀點 →三個國家網域註冊局被入侵:攻擊者改 DNS 騙到 Google 等網站的 HTTPS 憑證,Chrome 緊急封鎖Google 揭露 .gh、.sl、.as 三個國家頂級網域的註冊局遭入侵,攻擊者竄改 DNS 後,替 Google 與其他大型網站申請到未經授權的 HTTPS 憑證。Chrome 已用 CRLSets 封鎖,網域擁有者則該檢查憑證透明度紀錄、設定 CAA。閱讀 →DNS 伺服器 BIND 9 一次修 14 個漏洞:7 個高風險、都能遠端觸發,9.18 已經沒有修補ISC 在 9 月 16 日公開 BIND 9 的 14 個漏洞,其中 7 個是高風險,多數能讓 DNS 伺服器被遠端弄當機。官方沒有替代緩解方式,只能升級到 9.20.29;已停止支援的 9.18 不會再收到修補。閱讀 →Cloudflare 為 Brotli 漏洞緊急上架 WAF 規則:預設只記錄不攔截,上線前先檢查你的覆寫設定Brotli 壓縮函式庫爆出 CVE-2026-111497 後,Cloudflare 在 10 月 25 日為 Managed Ruleset 緊急加了兩條規則,預設只記錄、不攔截。如果你曾把整組規則改成封鎖,新規則上線就會直接擋下符合的請求。閱讀 →