觀點 · 資訊分享
DNS 伺服器 BIND 9 一次修 14 個漏洞:7 個高風險、都能遠端觸發,9.18 已經沒有修補
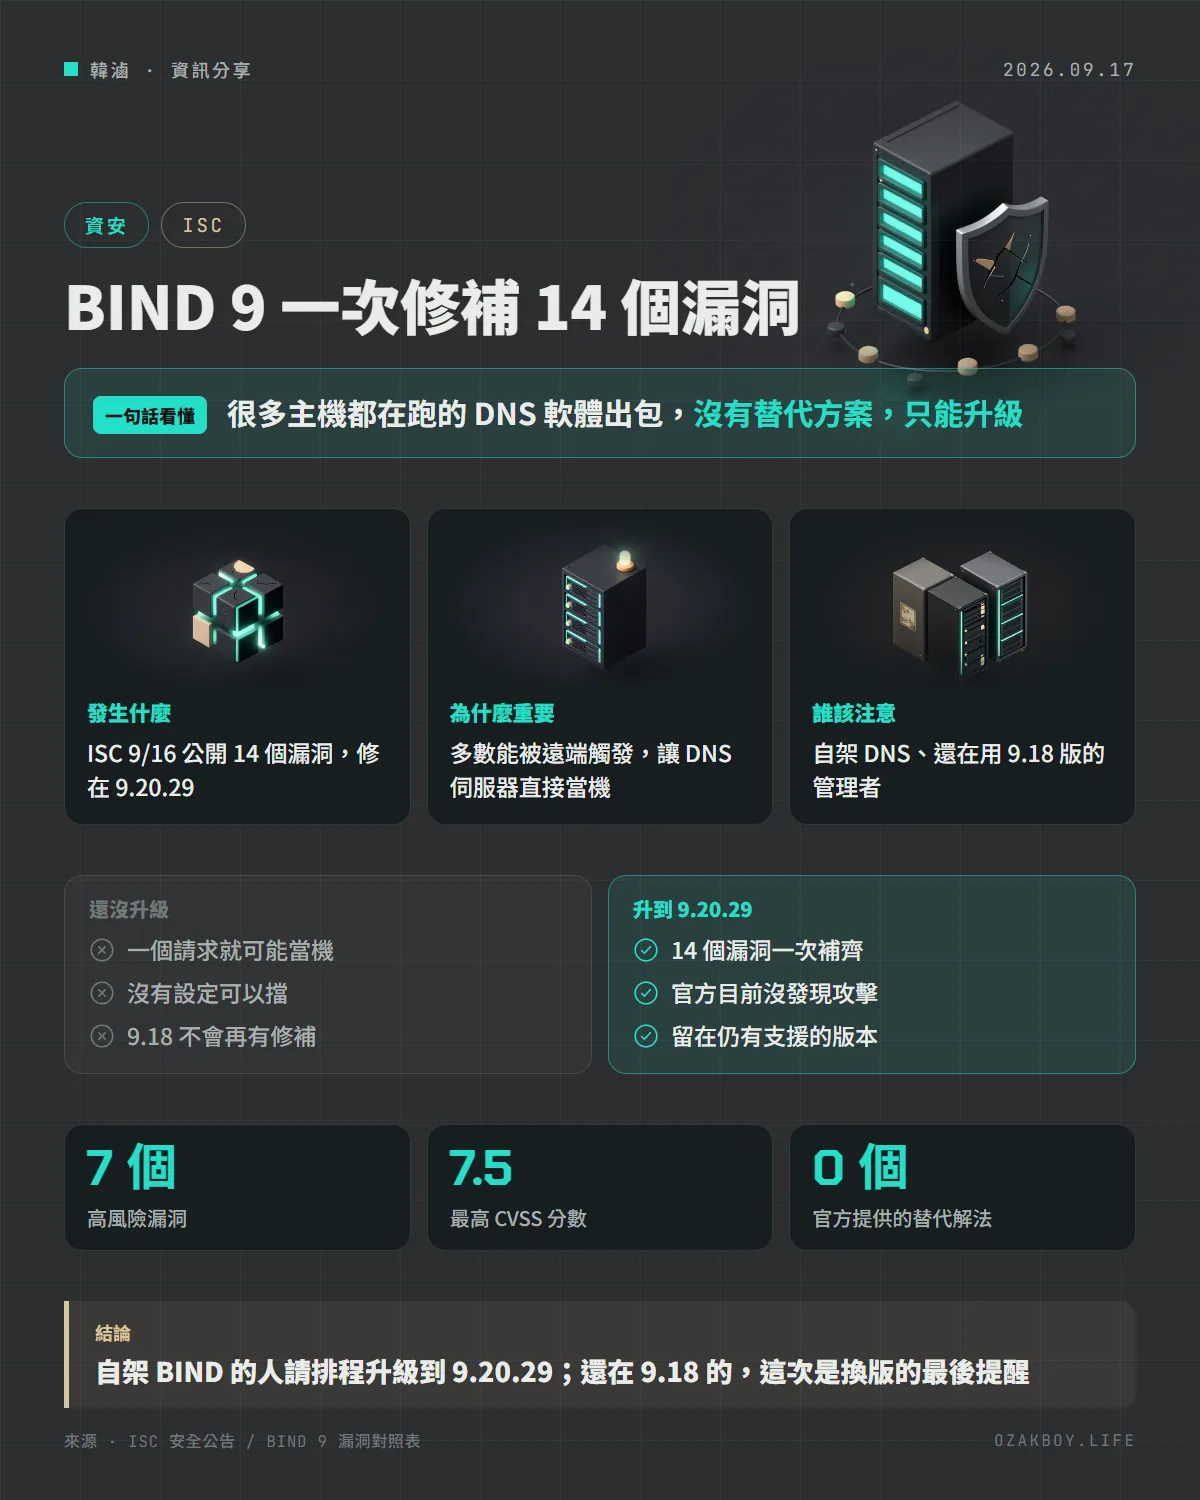
ISC 在 9 月 16 日公開 BIND 9 的 14 個漏洞,其中 7 個是高風險,多數能讓 DNS 伺服器被遠端弄當機。官方沒有替代緩解方式,只能升級到 9.20.29;已停止支援的 9.18 不會再收到修補。
- 發布
- 2026-09-17
- 篇幅
- 約 4 分鐘 · 1,780 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
一句話看懂:許多主機都在跑的 DNS 伺服器軟體 BIND 9 一次公開 14 個漏洞,7 個是高風險,沒有設定可以擋,只能升級到 9.20.29。
先用白話講:DNS 和 BIND 是什麼?
上網時你輸入的是「網址」,但電腦之間其實是用一串數字(IP 位址)在找彼此。DNS 就像一本超大的電話簿,負責把網址翻成 IP 位址。
BIND 9 是 ISC 這個非營利組織維護的 DNS 伺服器軟體,歷史很久、用的人很多,很多公司機房、主機商和自架服務的人都在跑它(程式名稱叫 named)。
如果這本電話簿突然當機,網站本身就算好好的,大家也查不到它在哪裡,看起來就像整個網站掛了。
發生什麼事
ISC 在 9 月 16 日公開了 BIND 9 的 14 個漏洞:
- 7 個高風險(CVSS 7.5)、7 個中風險(CVSS 5.3~6.5)
- 14 個都標示為可以從遠端利用
- 大多數會造成 DNS 服務中斷(程式中止或耗盡資源),少數可能讓錯誤的資料進到快取或區域資料
- 每一份公告都寫明沒有已知的替代解法,只能升級
- ISC 表示目前沒有發現被實際攻擊;其中幾個是 ISC 內部測試自己找到的
幾個比較好懂的例子:
| 漏洞 | 白話說明 | 風險 |
|---|---|---|
| CVE-2026-77692 | 透過 DNS-over-HTTPS 送一個簽章無效的請求再斷線,就能讓 named 中止 | 高 |
| CVE-2026-19667 | 惡意的權威伺服器回一個剛好 65536 位元組的否定回應,named 讀取快取時中止 | 高 |
| CVE-2026-76163 | 設定檔沒有全域 options 區塊時,一個 TKEY 查詢就可能讓 named 中止 | 高 |
| CVE-2026-19033 | 次要伺服器在 TSIG 簽章到達前就先套用區域傳送的資料,可能被塞進假紀錄 | 中 |
9.18 的使用者要特別注意
這次多數漏洞的影響範圍包含 9.18 系列(一路到 9.18.50),但官方修補版本只有:
- 9.20.29(穩定分支)
- 9.21.26(開發分支)
- 9.20.29-S1(付費支援客戶的預覽版)
修補清單裡沒有 9.18,而 ISC 的下載頁已經把 9.18.50 標成停止支援(EOL),公告裡也註明只修補仍在支援的版本。換句話說,還在用 9.18 的人,這次只能換到 9.20。
給開發者的技術細節
先確認自己跑的版本:
named -v
rndc status | grep version
- 用 Linux 發行版套件安裝的,先看發行版有沒有推出對應的安全更新,套件版本號可能和官方不同
- 從 9.18 換到 9.20 屬於大版本升級,設定檔可能有不相容的地方,建議先在測試機用
named-checkconf檢查 - 有做區域傳送(主從架構)的,CVE-2026-19033 影響次要伺服器,主從兩邊都要升
我的看法
現在大部分中小企業的網域都交給網域商或 Cloudflare 代管 DNS,這類情況不用自己處理。真正要緊張的,是那些「很久以前架好、之後就沒人碰」的內部 DNS,例如公司機房或 NAS 上自己跑的 BIND。
這次最麻煩的其實不是漏洞數量,而是 9.18 已經不再修補。很多舊主機裝的就是 9.18,升到 9.20 要排時間測設定。我的建議是:先盤點手上哪些機器有在跑 named,有對外開放的優先升級,順便把停止支援的版本一次處理掉。
名詞小辭典
- DNS:把網址翻成 IP 位址的系統,像網路的電話簿。
- CVSS:漏洞嚴重程度的評分,0~10 分,越高越嚴重。
- EOL(End of Life):軟體停止支援,之後不會再有安全修補。
- 區域傳送(Zone Transfer):主要 DNS 伺服器把整份網域紀錄同步給次要伺服器的機制。