觀點 · 資訊分享
Drupal 核心 SQL 注入 CVE-2026-9082 被列入 CISA 已遭利用清單:8.9 以後多個版本要更新
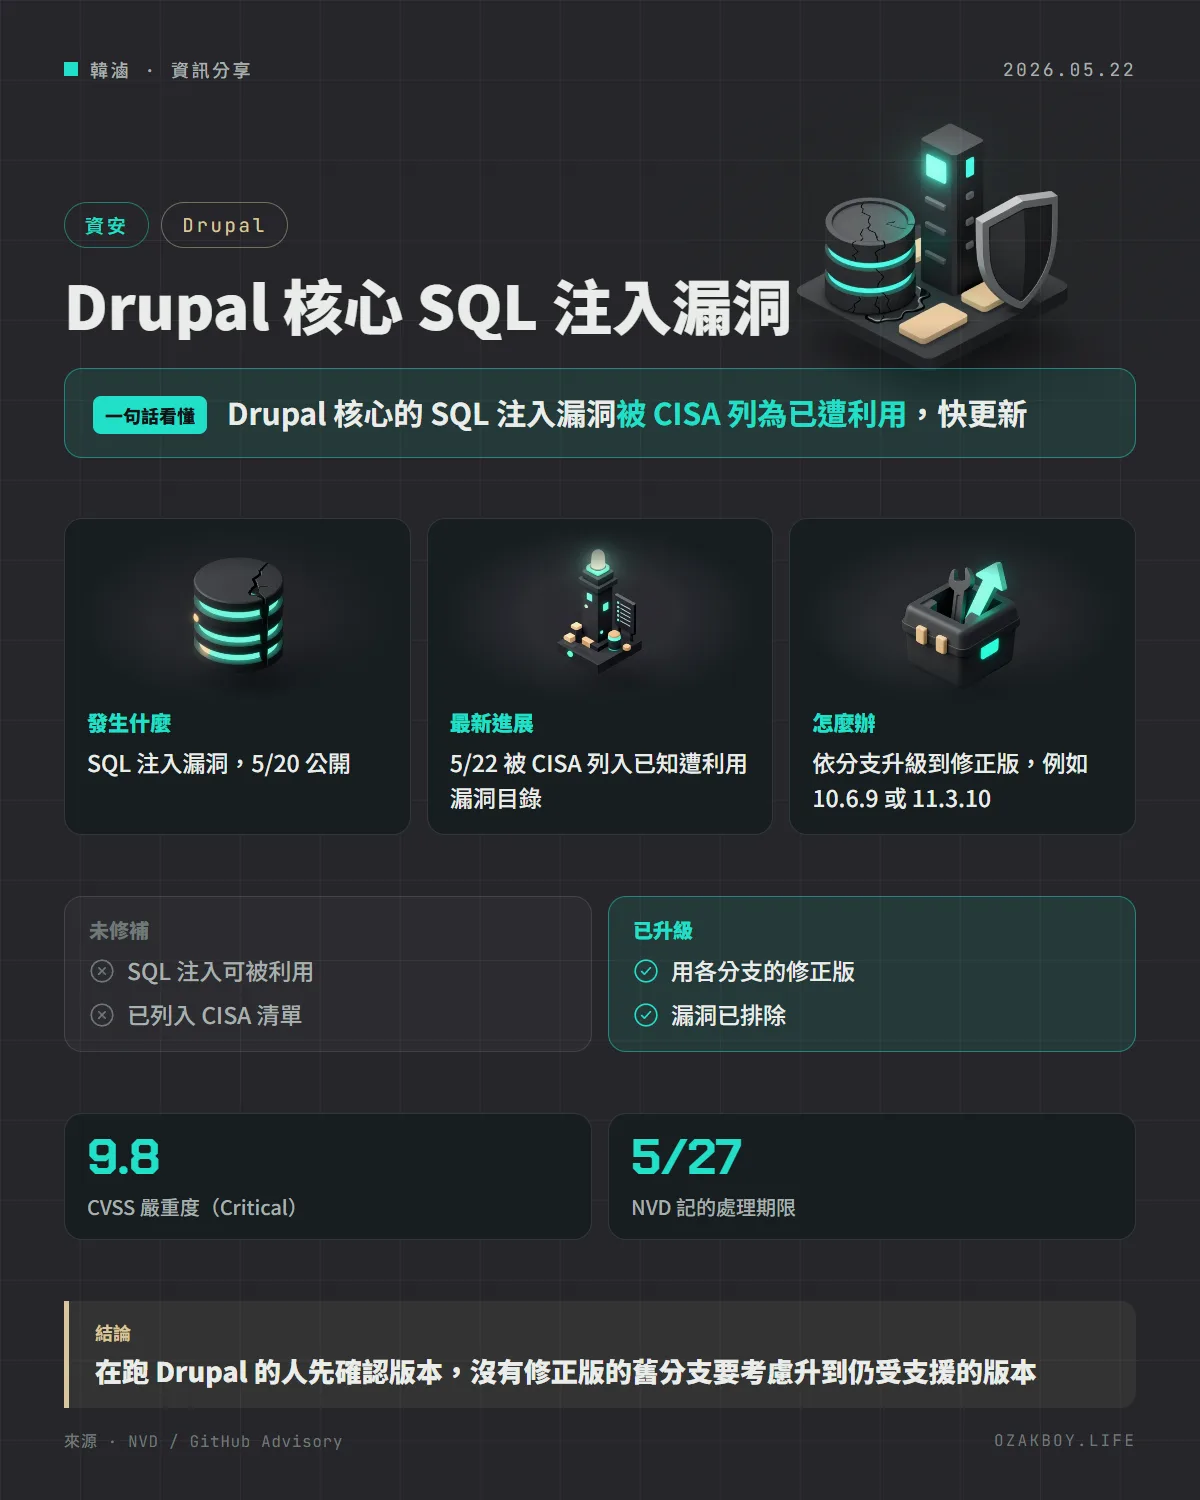
CISA 在 2026-05-22 把 Drupal 核心的 SQL 注入漏洞 CVE-2026-9082 加進已知遭利用漏洞(KEV)目錄,NVD 記錄的處理期限是 5 月 27 日。漏洞在 5 月 20 日已公開,嚴重度 9.8,Drupal 8.9.0 到 11.3.x 的多個分支都有修正版。
- 發布
- 2026-05-22
- 篇幅
- 約 3 分鐘 · 1,389 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
一句話看懂:Drupal 核心有個嚴重的 SQL 注入漏洞,5 月 22 日被 CISA 列為已知遭利用,在跑 Drupal 的人要盡快更新。
先用白話講:SQL 注入是什麼?
想像一間圖書館,你在櫃檯填一張借書單,上面寫書名,館員照單去書庫拿書。如果你在書名欄寫的不是書名,而是「把所有人的借書紀錄也拿給我」,而館員居然照做,那就是 SQL 注入。
網站的資料庫是靠 SQL 語言操作的,如果網站沒有好好檢查使用者輸入的內容,攻擊者就能把惡意指令混進去。
發生什麼事
- 2026-05-20:Drupal 核心的 SQL 注入漏洞 CVE-2026-9082 在 NVD 與 GitHub 公告資料庫公開,嚴重度 Critical,CVSS 9.8,Drupal 官方編號為 SA-CORE-2026-004
- 2026-05-22:NVD 記錄顯示 CISA 把它加入已知遭利用漏洞(KEV)目錄,處理期限為 2026-05-27
這是 CISA 在 5 月 22 日才加入的後續進展,漏洞本身在兩天前就已公開。
影響範圍
依 NVD 的描述,受影響的 Drupal 核心版本如下:
| 分支 | 受影響版本 |
|---|---|
| 8.9.0 到 10.4.x | 10.4.10 之前 |
| 10.5.x | 10.5.10 之前 |
| 10.6.x | 10.6.9 之前 |
| 11.0.x 與 11.1.x | 11.1.10 之前 |
| 11.2.x | 11.2.12 之前 |
| 11.3.x | 11.3.10 之前 |
給開發者的技術細節
- NVD 與 GitHub 公告都只簡單說明這是 Drupal 核心的 SQL 注入問題,沒有公開利用條件或攻擊手法,我手上的資料也看不出需不需要登入
- Drupal 官方公告頁(drupal.org/sa-core-2026-004)我用程式讀取時被擋在驗證頁,所以版本資訊都取自 NVD 與 GitHub
- 受影響的範圍從 8.9.0 開始,意味著連已不再維護的舊分支也可能受影響;若你的站還在舊分支,要確認官方有沒有針對你的版本提供修補,沒有的話應升級到仍受支援的分支
- 升級後建議檢查日誌,確認過去幾天有沒有異常的資料庫查詢或新增的管理帳號
我的看法
接案常遇到客戶的網站是好幾年前別人做的 Drupal,沒有人在維護,也沒有人知道版本。這種網站碰到「已遭利用」的漏洞特別危險,因為攻擊者通常用自動化工具大量掃描,不會挑目標。
如果你自己有客戶的 Drupal 站,現在先確認版本,再決定是升級還是用其他方式暫時防護。如果只是自己用的小站,而且沒有時間維護,也可以考慮是不是該遷移到更好維護的方案。
CISA 的 KEV 清單是個很好的優先順序工具:它代表不是「理論上有風險」,而是真的有人在打。
名詞小辭典
- CMS:內容管理系統,讓人不用寫程式也能管理網站內容,Drupal 就是其中一種。
- SQL 注入:把惡意資料庫指令混在輸入裡,讓網站誤以為是正常指令。
- KEV:CISA 維護的「已知遭利用漏洞」目錄。
- CVSS:替漏洞嚴重程度打分數的標準,滿分 10 分。
資料來源
常見問題
KEV 目錄是什麼?
CISA(美國網路安全暨基礎設施安全局)維護的「已知遭利用漏洞」清單,列在裡面代表有實際攻擊,美國聯邦機關被要求限期修補;一般企業也常把它當成優先處理的依據。
我要升到哪個版本?
依 NVD 的描述,各分支的修正版是 10.4.10、10.5.10、10.6.9、11.1.10、11.2.12、11.3.10。實際升級路徑請以 Drupal 官方公告 SA-CORE-2026-004 為準。
什麼是 SQL 注入?
攻擊者把惡意的資料庫指令混在輸入裡,讓網站把它當成正常指令執行,可能讀走或改掉資料庫的資料。
接著讀
全部觀點 →WordPress 核心兩個漏洞被 CISA 列入已遭利用清單:串起來,預設安裝的網站就可能被遠端執行程式CISA 在 7 月 21 日把 CVE-2026-60137 與 CVE-2026-63030 兩個 WordPress 核心漏洞列入已遭利用清單,兩者可串成未登入的遠端執行程式。官方已發布 6.8.6、6.9.5、7.0.2,並對受影響網站強制自動更新。閱讀 →LiteLLM 的 SQL 注入漏洞 CVE-2026-42208:未登入可讀資料庫,已列入 CISA 已遭利用清單AI 閘道 LiteLLM 的代理在檢查 API 金鑰時有 SQL 注入,未登入者可透過特製的請求標頭讀取甚至修改資料庫。專案 4 月 24 日已發布公告並在 1.83.7 修補,CVE 編號 5 月 8 日公開,同日被 CISA 列入已遭利用清單。閱讀 →Fortinet FortiClientEMS 的 9.8 分漏洞被 CISA 列入「已遭利用」名單:不用登入就能攻擊CISA 在 4 月 13 日把 Fortinet FortiClientEMS 的 SQL 注入漏洞 CVE-2026-21643 加入已知遭利用漏洞(KEV)名單。NVD 記載攻擊者不需登入,只要送出特製的 HTTP 請求,就可能執行未授權的程式碼或指令。閱讀 →