觀點 · 資訊分享
Fortinet FortiClientEMS 的 9.8 分漏洞被 CISA 列入「已遭利用」名單:不用登入就能攻擊
CISA 在 4 月 13 日把 Fortinet FortiClientEMS 的 SQL 注入漏洞 CVE-2026-21643 加入已知遭利用漏洞(KEV)名單。NVD 記載攻擊者不需登入,只要送出特製的 HTTP 請求,就可能執行未授權的程式碼或指令。
- 發布
- 2026-04-14
- 篇幅
- 約 4 分鐘 · 1,628 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
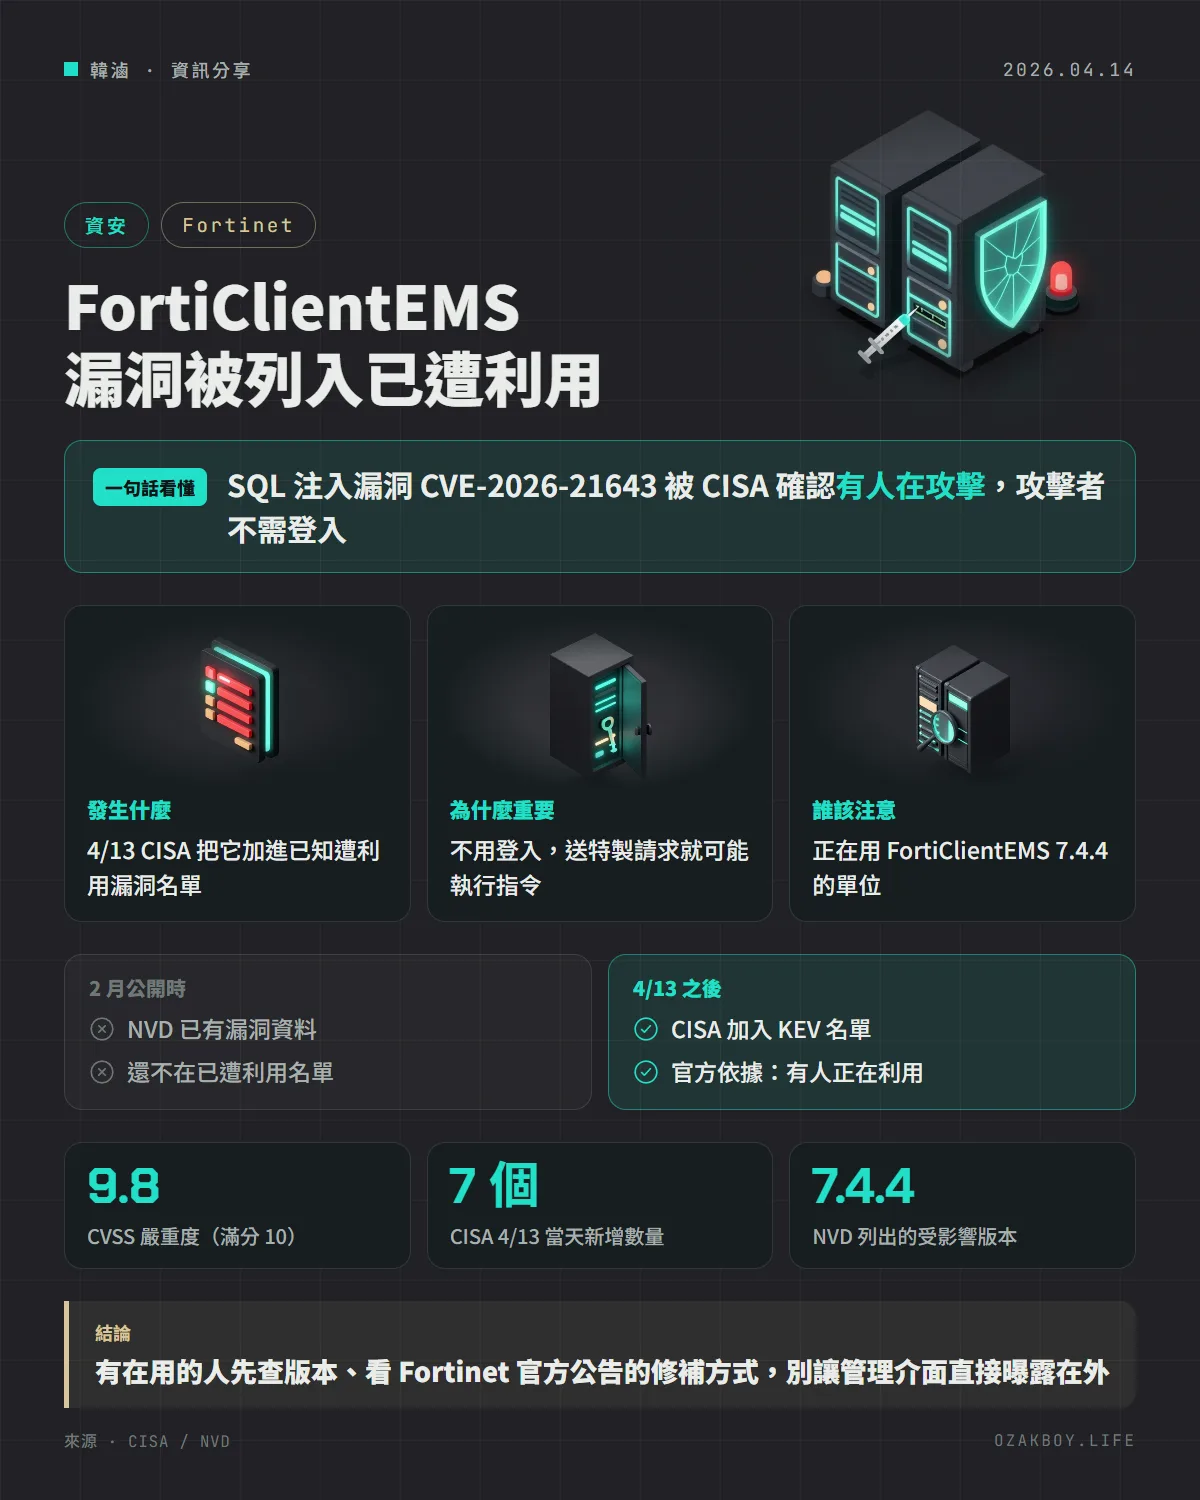
一句話看懂:Fortinet FortiClientEMS 的一個嚴重漏洞,被美國 CISA 確認「已經有人在攻擊」,攻擊者不用登入,只要送特製的網路請求就可能得手。
先用白話講:SQL 注入是什麼?
想像你去櫃台填表單,櫃台人員會照你寫的字去倉庫找資料。如果你在表單上寫的不是姓名,而是一句「順便把所有人的資料都拿給我」,而櫃台人員不檢查、直接照做,就出事了。
這就是SQL 注入:程式把使用者輸入的內容原封不動丟給資料庫,攻擊者就能夾帶自己的指令。
發生什麼事
美國 CISA 在 4 月 13 日公告,新增 7 個漏洞到「已知遭利用漏洞(KEV)」名單,理由是有證據顯示它們正被實際攻擊。其中一個就是:
- CVE-2026-21643:Fortinet 的 SQL 注入漏洞。
- 受影響產品:FortiClientEMS,NVD 列出的受影響版本是 7.4.4。
- 危險程度:CVSS 9.8(滿分 10,屬於 Critical)。
- 攻擊條件:不需要登入,也不需要使用者操作,透過網路送出特製的 HTTP 請求即可。
- 後果:攻擊者可能執行未授權的程式碼或指令。
要注意時間點:NVD 在 2 月 6 日就已公開這筆漏洞資料,4 月 13 日的新聞是「CISA 認定有人正在利用它」。
為什麼被列入 KEV 很重要?
| 狀態 | 意義 |
|---|---|
| 只是有 CVE 編號 | 漏洞存在,不一定有人在攻擊 |
| 被列入 KEV | 官方有證據顯示已經被攻擊者實際使用 |
CISA 提到,這類漏洞是攻擊者常用的入口。雖然 KEV 的修補期限只對美國聯邦機關有約束力,但 CISA 強烈建議所有組織都把 KEV 名單當成修補的優先順序。
給開發者與管理者的技術細節
- 漏洞類型:NVD 的描述是 SQL 指令中的特殊字元沒有被妥善處理(SQL injection)。
- 評分向量:
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H,也就是網路可達、低複雜度、免權限、免互動,機密性、完整性、可用性影響皆為高。 - 目前我開啟過的來源只記載 7.4.4 受影響,沒有列出修補版本;實際處理請看 Fortinet 官方的安全公告。
- 檢查清單:確認有沒有在用 FortiClientEMS;確認版本;避免讓管理介面直接對外網開放;檢視存取紀錄有沒有可疑的請求。(後兩項是通用的防護做法,不是原廠對這個漏洞的專屬指示。)
我的看法
我自己不管企業內網,也沒有用 Fortinet 這套軟體,但這則新聞有幾個通用的提醒。
第一,漏洞公開的日期和被攻擊的日期不一樣。這個漏洞 2 月就有資料,到 4 月才被確認被利用,代表受影響版本只要還沒處理,風險就可能一直存在。接案或自架服務的人,不要等到新聞出來才更新。
第二,管理用的後台、控制台,盡量不要直接放在網際網路上。多一層 VPN 或 IP 限制,就能擋掉大部分「不用登入就能打」的攻擊。
第三,KEV 名單是個好用的免費參考:不確定該先修哪個漏洞時,先看有沒有在名單上。
名詞小辭典
- CVE:漏洞的公開編號,像身分證字號,方便大家討論同一個漏洞。
- CVSS:漏洞嚴重度的評分,0 到 10 分,越高越危險;9.0 以上算 Critical。
- KEV:CISA 維護的「已知遭利用漏洞」名單,只收有證據被實際攻擊的漏洞。
- NVD:美國國家漏洞資料庫,彙整各家漏洞資訊與評分。