觀點 · 資訊分享
Serv-U 一個請求就能讓檔案伺服器當機,CISA 列入已遭利用漏洞清單、限期 6/19 修補
SolarWinds Serv-U 的 CVE-2026-28318 讓不需登入的人送出特製 POST 請求就能使服務崩潰。CISA 在 6 月 5 日把它加入已知遭利用漏洞(KEV)清單,要求聯邦機關 6 月 19 日前處理。
- 發布
- 2026-06-05
- 篇幅
- 約 3 分鐘 · 1,442 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
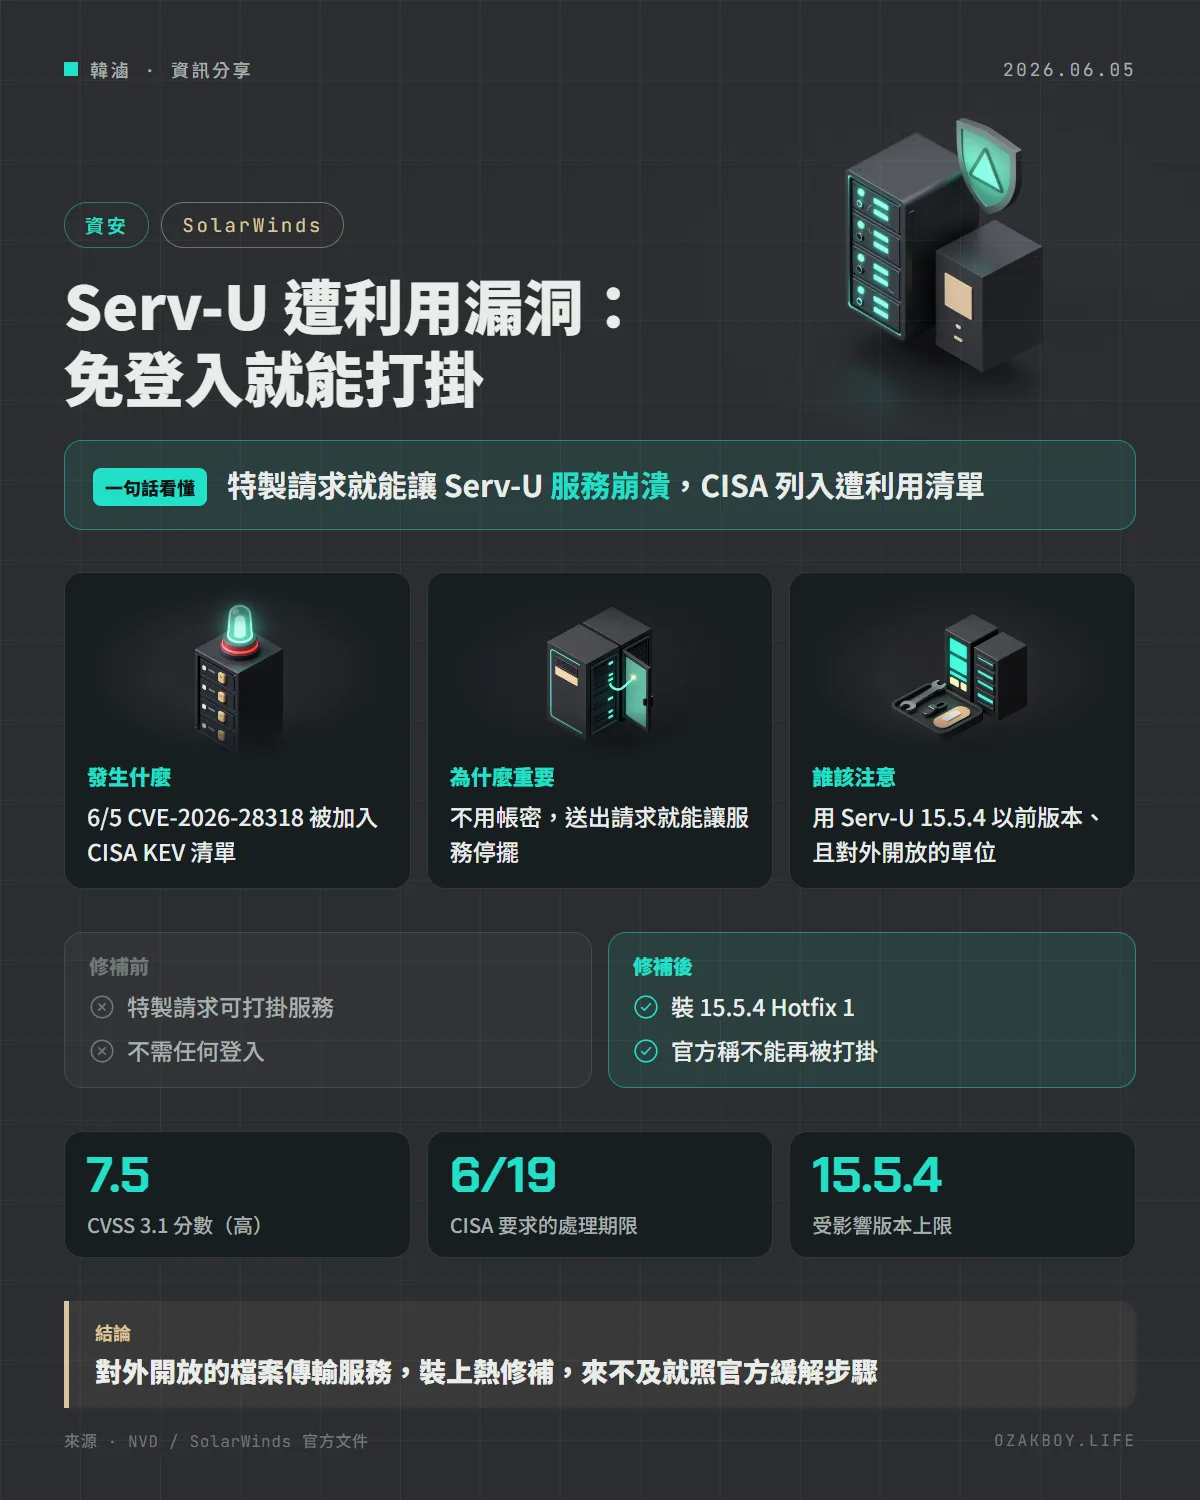
一句話看懂:SolarWinds Serv-U 有個漏洞,不用登入、只要送出特製請求就能讓服務崩潰;CISA 已把它列入遭利用清單,要求 6 月 19 日前處理。
先用白話講:Serv-U 是什麼、「當機攻擊」又是什麼?
Serv-U 是 SolarWinds 的檔案傳輸伺服器,企業常用它對外提供檔案上傳下載,像是在公司門口設一個「收發室」,客戶與夥伴把檔案送來、領走。
這次的問題像是:收發室的櫃檯有個漏洞,任何路人遞進一張格式很怪的單子,櫃檯人員就當場昏倒,整個收發室得停業重開。對方不用有員工證(不需登入),也偷不走東西,但能反覆讓你的業務停擺。這類攻擊叫阻斷服務(DoS)。
發生什麼事
- 漏洞編號:CVE-2026-28318,NVD 在 6 月 4 日公開
- 成因:Serv-U 遇到特製的 POST 請求(使用
Content-Encoding: deflate這個壓縮標頭)時會崩潰,而且不需要登入 - CISA 動作:6 月 5 日把它加入已知遭利用漏洞(KEV)清單,處理期限是 6 月 19 日
- 分類:CISA 的名稱是「未受控的資源消耗」,對應弱點類型 CWE-400
- 嚴重度:廠商給的 CVSS 3.1 為 7.5(高),攻擊方式為網路、複雜度低、不需權限、不需使用者操作,只影響可用性
誰會受影響?
- 版本:官方記載 Serv-U 15.5.4(含)以前,Windows 與 Linux 版本都在範圍內
- 對外暴露的服務最危險:只要能從網路連到,就能被打
- 這個漏洞只讓服務停擺,不是遠端執行程式碼,但檔案交換是很多企業的日常流程,停擺本身就有成本
給開發者與管理者的技術細節
- 修補:SolarWinds 釋出 Serv-U 15.5.4 Hotfix 1,發行說明寫明攻擊者不能再用帶有 deflate 內容編碼的簡單請求讓服務崩潰
- 暫時無法更新:官方說明 SolarWinds Trust Center 有提供緩解步驟
- 檢查方式:確認安裝的版本,並觀察服務是否有不明原因的重啟或崩潰紀錄
- 暴露面:若用不到對外服務,限制來源 IP 或放到 VPN 後面是通用的好習慣(這是一般建議,並非官方針對此漏洞的說明)
我的看法
我自己不用 Serv-U,但接案時常遇到客戶用各種檔案傳輸或老舊的企業軟體,放在公司內部網路外面、很久沒更新。這種軟體最容易被忽略,直到出事才有人想起來。
CISA 的 KEV 清單我覺得很值得小團隊關注:它不是「理論上可能」,而是「已經有人在用」。如果你管的環境裡有 Serv-U,先確認版本,這週就補;沒有的話,也趁機盤點一下有哪些服務是直接對外開放的。
名詞小辭典
- CVE:全球通用的漏洞編號,方便各方討論同一個問題。
- CISA KEV:美國 CISA 公布的「已知遭利用漏洞」清單,代表已有實際攻擊的證據。
- 阻斷服務(DoS):讓服務無法正常使用的攻擊,不一定會偷資料。
- Hotfix:廠商針對特定問題發布的緊急修補版本。
資料來源
常見問題
這個漏洞是讓駭客偷資料嗎?
不是。依 NVD 記載,它影響的是「可用性」,也就是讓 Serv-U 服務崩潰、無法使用;機密性與完整性的影響欄位都是無。
什麼是 CISA KEV?
美國 CISA 維護的「已知遭利用漏洞」清單,列入代表有證據顯示這個漏洞已被實際利用,聯邦機關必須在期限內處理。民間單位雖然沒有強制,也常把它當作優先修補的依據。
我該怎麼處理?
把 Serv-U 更新到 15.5.4 Hotfix 1。暫時無法更新的話,依 SolarWinds Trust Center 提供的緩解步驟處理,並避免把服務直接暴露在網際網路上。
接著讀
全部觀點 →Nextcloud 內建的 Collabora 伺服器漏洞已遭利用:CISA 列入清單,26.4.303 以前都要更新Nextcloud 的 Collabora Online 內建 CODE 伺服器有個作業系統指令注入漏洞(CVE-2026-110447),已在實際攻擊中被利用。CISA 在 10 月 23 日把它列入已知遭利用漏洞清單,版本低於 26.4.303 的自架主機要更新並檢查。閱讀 →Plex 媒體伺服器 4 個漏洞串連遭大規模利用:舊版又對外開放,官方說先當作已被入侵Plex 公布 4 個串在一起就能免登入執行程式的漏洞,公開攻擊程式釋出後已遭大規模利用,被入侵的主機被拿去挖礦與當代理跳板。1.43.3.10861 以前的版本都受影響,NAS 使用者要特別留意。閱讀 →遠端支援工具 BeyondTrust 免驗證漏洞遭利用:CISA 發緊急提醒,自架版要立刻修補BeyondTrust Remote Support 的驗證繞過漏洞 CVE-2026-102764(CVSS 9.3)已遭駭客利用,CISA 發布緊急提醒並列入已遭利用清單。官方代管的 SaaS 版已修補,自架版要立刻套用 BT26-05-RS。閱讀 →