觀點 · 資訊分享
Ivanti Sentry 驗證繞過漏洞 CVSS 9.9:不用登入就能自己建一個管理員帳號
NVD 在 6 月 9 日公開 Ivanti Sentry 的 CVE-2026-10523:遠端未驗證的攻擊者可以建立任意管理員帳號並取得完整管理權限。R10.5.2、R10.6.2、R10.7.1 起已修補。
- 發布
- 2026-06-10
- 篇幅
- 約 3 分鐘 · 1,272 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
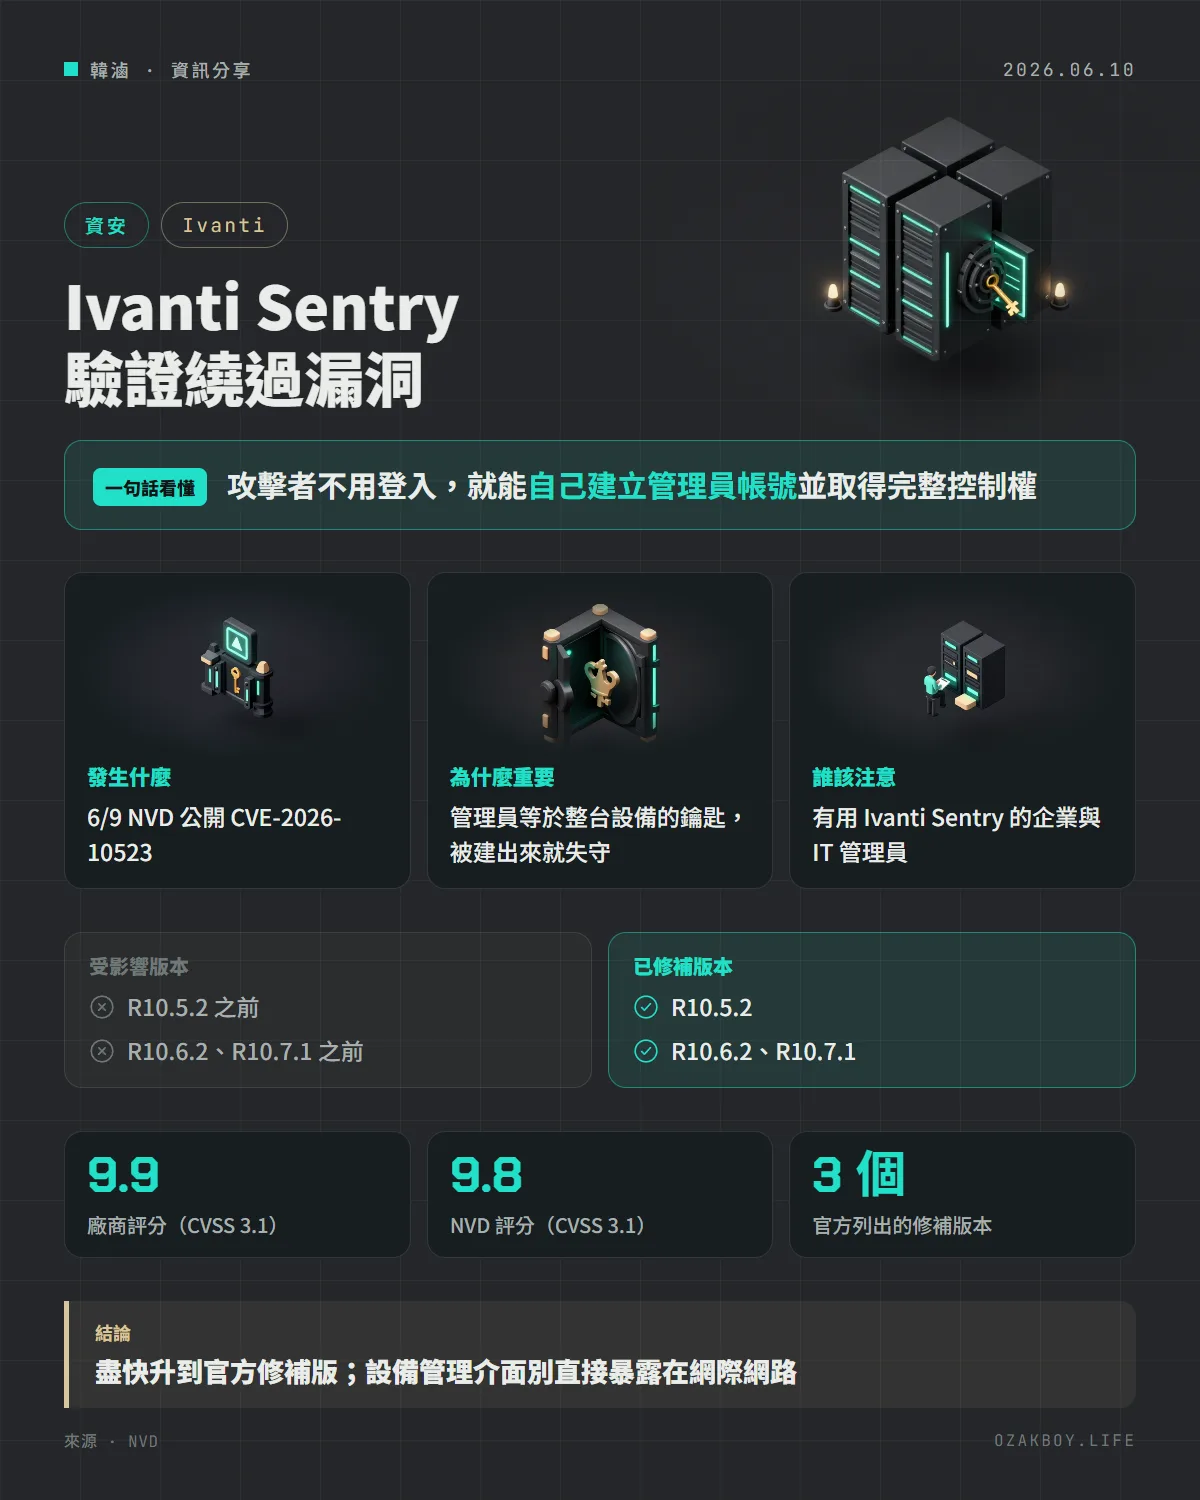
一句話看懂:Ivanti Sentry 有個驗證繞過漏洞,遠端攻擊者不用登入就能替自己建一個管理員帳號,取得完整控制;請升級到 R10.5.2、R10.6.2 或 R10.7.1 以上。
先用白話講:驗證繞過是什麼?
想像公司大樓的警衛室,規定要出示員工證才能進門,並且只有管理員能新增員工證。這次的漏洞像是:櫃檯有個側門沒鎖,任何路人走進去,就能直接印一張「最高權限的管理員證」給自己,然後大搖大擺走到機房。
Ivanti Sentry 是企業用來把行動裝置連到內部系統的閘道設備,通常擺在網路邊界上,所以「被控制」的後果很嚴重。
發生什麼事
- 漏洞編號:CVE-2026-10523,NVD 在 6 月 9 日公開
- 類型:驗證繞過(CWE-288,指透過替代路徑或通道繞過驗證)
- 後果:遠端、未驗證的攻擊者可以建立任意管理員帳號,並取得完整的管理權限
- 嚴重度:廠商給的 CVSS 3.1 是 9.9(嚴重),NVD 自己評的是 9.8
- 相關公告:NVD 的參考連結指向 Ivanti 的安全公告,該公告標題同時涵蓋 CVE-2026-10520
哪些版本受影響?
- 官方記載:R10.5.2、R10.6.2、R10.7.1 之前的版本受影響
- 這三個版本本身標示為不受影響(已修補)
- 也就是:10.5 系列要升到 R10.5.2、10.6 系列要升到 R10.6.2、10.7 系列要升到 R10.7.1,或更新的版本
給開發者與管理者的技術細節
- 升級:依你使用的版本系列,升到對應的修補版本
- 升級前的臨時作法:限制管理介面只能從內部或固定的來源 IP 存取,不要直接暴露在網際網路
- 檢查:到設備的管理後台,確認管理員帳號清單裡有沒有不認得的帳號;如果有,視為可能已被入侵,並更換相關的密碼與憑證(這是一般的處理建議,非官方針對此漏洞的說明)
- 官方公告中的 CVE-2026-10520 我沒有逐一查閱,請一併參考 Ivanti 的公告
- 我查閱的 NVD 資料沒有說明是否已有實際攻擊
我的看法
Ivanti 這類邊界設備,過去幾年常出現在資安新聞裡,原因很單純:它們位在網路最外層、權限又大,是攻擊者最愛的目標。我接觸的多半是中小企業,不一定會用到 Ivanti Sentry,但很多客戶有類似的 VPN、防火牆或遠端存取設備,常常買了就放著,很久沒更新。
如果你是幫客戶管 IT 的人,這是個好提醒:盤點一次對外開放的設備與版本,建立一份清單,知道哪些要定期更新。邊界設備的更新,優先順序要排在一般工作站之前。
名詞小辭典
- CVE:全球通用的漏洞編號。
- 驗證繞過(Authentication bypass):不通過正常登入檢查就能執行需要權限的操作。
- CVSS:衡量漏洞嚴重度的 0 到 10 分制,9 分以上算嚴重。
- 邊界設備:位於內部網路與外部網際網路交界的設備,例如閘道、防火牆、VPN。
資料來源
常見問題
Ivanti Sentry 是什麼?
Ivanti 的企業閘道產品,常放在行動裝置與公司內部系統之間,負責轉送與保護流量。這類設備通常位於網路邊界,一旦被控制,影響範圍很大。
驗證繞過是什麼意思?
原本要通過登入驗證才能做的事,攻擊者用特殊方式繞過檢查就能做。這次的後果是可以直接建立管理員帳號。
現在已經有人在利用嗎?
我查閱的 NVD 資料沒有提到已被實際利用,也沒有寫到 CISA 的 KEV 清單;是否有攻擊活動,請以 Ivanti 與 CISA 後續公告為準。
接著讀
全部觀點 →Ivanti Sentry 指令注入漏洞滿分 10 分,CISA 列入已遭利用清單並只給 3 天期限CISA 在 6 月 11 日把 Ivanti Sentry 的 CVE-2026-10520 加入 KEV 清單,處理期限只有到 6 月 14 日。未驗證的遠端攻擊者可取得 root 層級的遠端程式碼執行,R10.5.2、R10.6.2、R10.7.1 已修補。閱讀 →Ivanti Connect Secure VPN 零時差漏洞已遭利用:免登入就能下指令,官方檢測工具還查不出來CISA 緊急呼籲更新 Ivanti Connect Secure,CVE-2026-104935 讓攻擊者免登入就能在 VPN 設備上執行指令,已被拿來偷帳密、偷資料。因為惡意程式只在記憶體裡跑,Ivanti 的完整性檢測工具可能查不到,要靠鑑識才能判斷有沒有中招。閱讀 →Check Point 管理端驗證被繞過,列入 CISA 已遭利用清單:未登入就能拿到管理員權限、改防火牆政策CISA 在 7 月 22 日把 Check Point SmartConsole 的驗證繞過漏洞(CVE-2026-16232)與一個 SharePoint 漏洞列入已遭利用清單。原廠說未登入的遠端攻擊者可取得完整管理權限,且已有極少數客戶受影響。閱讀 →