觀點 · 資訊分享
Ivanti Sentry 指令注入漏洞滿分 10 分,CISA 列入已遭利用清單並只給 3 天期限
CISA 在 6 月 11 日把 Ivanti Sentry 的 CVE-2026-10520 加入 KEV 清單,處理期限只有到 6 月 14 日。未驗證的遠端攻擊者可取得 root 層級的遠端程式碼執行,R10.5.2、R10.6.2、R10.7.1 已修補。
- 發布
- 2026-06-11
- 篇幅
- 約 3 分鐘 · 1,385 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
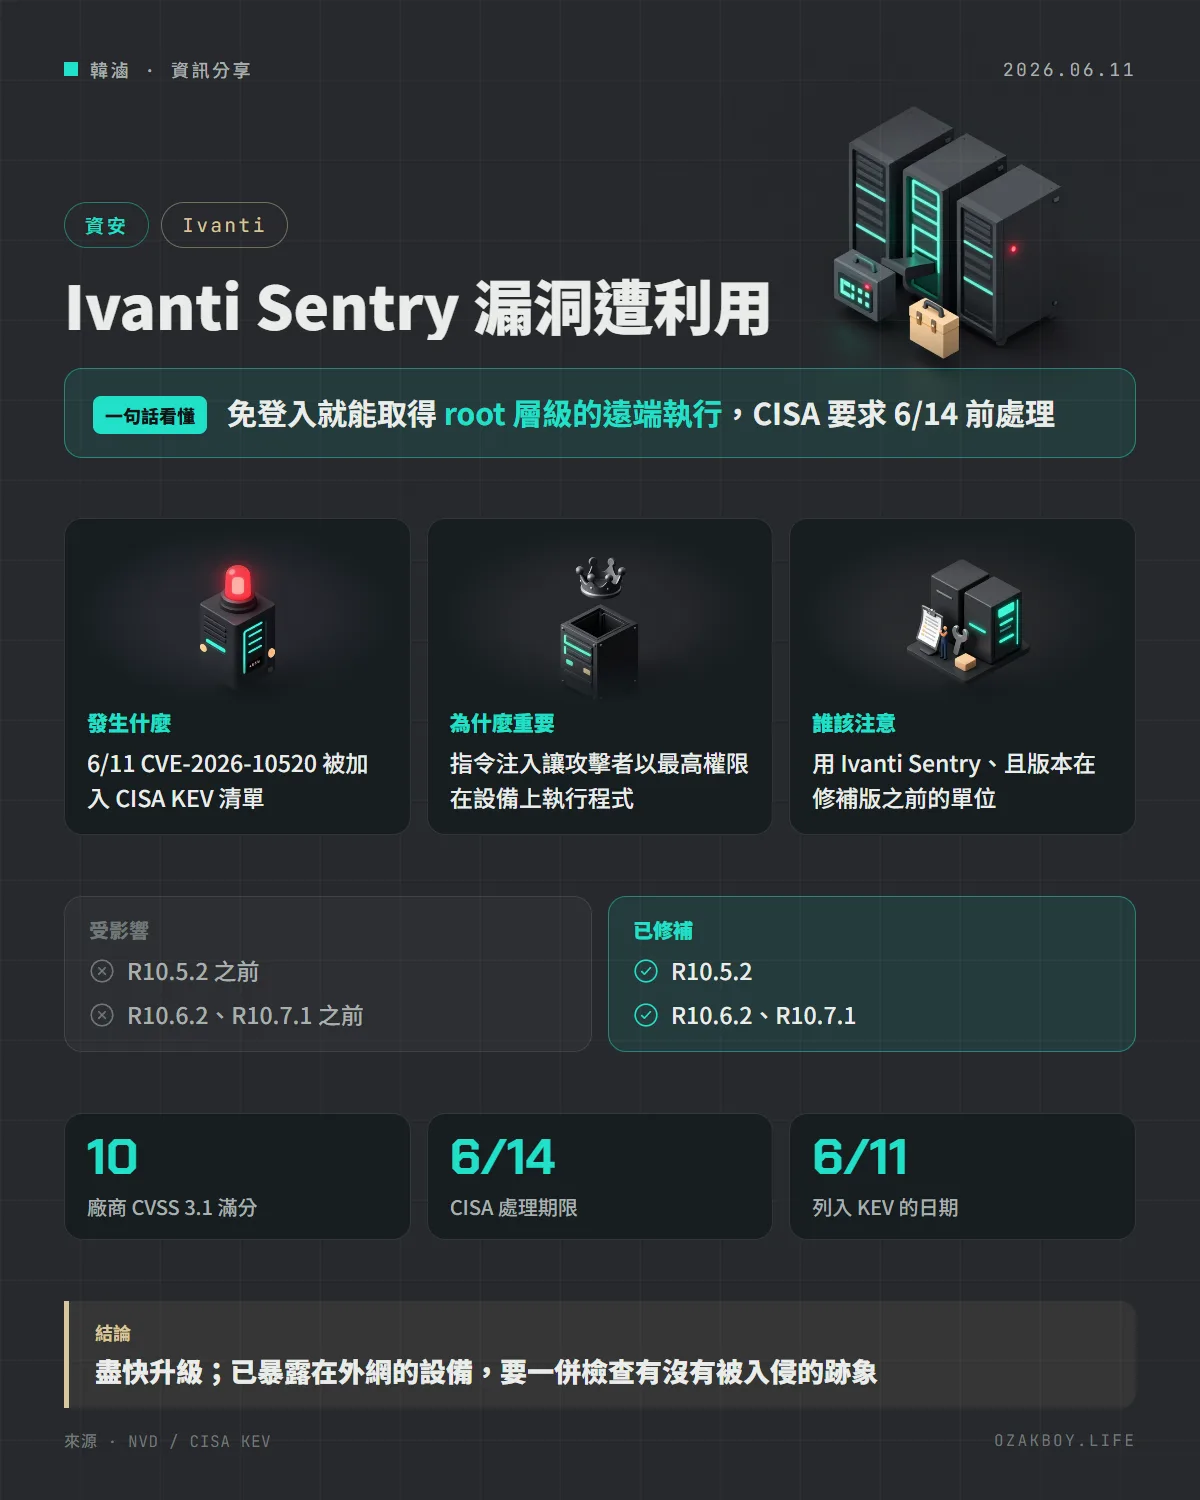
一句話看懂:Ivanti Sentry 的 CVE-2026-10520 讓不用登入的人就能取得 root 層級的遠端程式碼執行;CISA 在 6 月 11 日列入已遭利用清單,要求 6 月 14 日前處理。
先用白話講:指令注入是什麼?
想像一家餐廳的點餐機,客人在「備註」欄填寫特殊需求。正常情況,廚房只會照字面讀備註。但這台機器有個漏洞:如果備註裡寫的是一道「命令」,廚房竟然就照做了,而且是用老闆的權限在做。這就是指令注入。
這次的漏洞更嚴重:客人不用註冊會員、不用登入,就能做這件事,而且做出來的是「root 層級」,也就是整台設備最高的權限。
發生什麼事
- 漏洞編號:CVE-2026-10520,NVD 在 6 月 9 日公開
- 類型:作業系統指令注入
- 後果:未驗證的遠端使用者,可達成 root 層級的遠端程式碼執行
- 嚴重度:廠商給的 CVSS 3.1 是 10(滿分),攻擊方式為網路、不需權限、不需使用者操作
- 6 月 11 日的新消息:CISA 把它加入已知遭利用漏洞(KEV)清單,處理期限為 6 月 14 日,只有三天
- 相關漏洞:同一份 Ivanti 安全公告還涵蓋 CVE-2026-10523(我們在 6 月 10 日介紹過,可建立管理員帳號的驗證繞過)
哪些版本受影響?
- 受影響:R10.5.2、R10.6.2、R10.7.1 之前的版本
- 已修補:R10.5.2、R10.6.2、R10.7.1
- 也就是:10.5 系列升到 R10.5.2、10.6 系列升到 R10.6.2、10.7 系列升到 R10.7.1,或更新版本
給開發者與管理者的技術細節
- 升級:依版本系列升到對應的修補版本,這是最直接的處理
- 限制暴露面:管理介面與設備不要直接暴露在網際網路,限制來源 IP
- 入侵檢查:已有遭利用的證據,若設備在修補前曾對外開放,建議檢查是否有不明的管理員帳號、異常的行程與對外連線;若發現異常,要把設備視為已被控制,並更換相關的密碼與憑證
- CISA 的要求中提到鑑識篩查(Forensics Triage),細節請參考 CISA 的指引
- 官方資料沒有說明攻擊者是誰、如何利用,也沒有說兩個 Ivanti 漏洞是否被串在一起利用
我的看法
同一份公告、兩天之內,兩個高嚴重度漏洞接著上了新聞,其中一個還被列入遭利用清單,這類邊界設備的更新優先順序,真的該排在最前面。我接觸的中小企業客戶多半沒有專職資安人員,常見的狀況是設備買了就放著,沒人知道它的版本。
如果你是幫客戶管 IT 的人,這週可以做兩件事:第一,盤點哪些設備對外開放,記下版本;第二,訂出更新的負責人與頻率。至於已被列入遭利用清單的漏洞,更新之外,別忘了檢查有沒有被入侵的跡象。
名詞小辭典
- 指令注入:讓程式執行攻擊者指定的作業系統指令。
- root:系統中擁有最高權限的帳號。
- CISA KEV:美國 CISA 公布的已知遭利用漏洞清單。
- 邊界設備:位於內部網路與外部網際網路交界的設備,例如閘道、防火牆。
資料來源
常見問題
這跟前兩天的 Ivanti Sentry 漏洞有關嗎?
兩個漏洞出現在同一份 Ivanti 安全公告、受影響與修補版本相同:CVE-2026-10523 是驗證繞過,可建立管理員帳號;CVE-2026-10520 是指令注入,可取得 root 層級的遠端程式碼執行。兩者是否被串在一起攻擊,目前資料沒有說明。
為什麼 CISA 只給 3 天?
NVD 記載的 CISA 處理期限是 6 月 14 日,距離 6 月 11 日加入清單只有三天。官方的原因這裡沒有查到,一般來說,這代表風險很高、需要盡快處理。
升級之後就沒事了嗎?
不一定。官方說明已有遭利用的證據,若設備在修補前曾暴露在網際網路,建議同時檢查是否有異常的帳號、行程或對外連線;CISA 的要求也提到需要鑑識篩查,細節請看 CISA 的指引。
接著讀
全部觀點 →Ivanti Sentry 驗證繞過漏洞 CVSS 9.9:不用登入就能自己建一個管理員帳號NVD 在 6 月 9 日公開 Ivanti Sentry 的 CVE-2026-10523:遠端未驗證的攻擊者可以建立任意管理員帳號並取得完整管理權限。R10.5.2、R10.6.2、R10.7.1 起已修補。閱讀 →Ivanti EPMM 的免登入程式碼注入漏洞被 CISA 列入「已遭利用」清單:處理期限只給 3 天CISA 在 4 月 8 日把 Ivanti Endpoint Manager Mobile(EPMM)的 CVE-2026-1340 加進已知遭利用漏洞(KEV)清單。這個漏洞不用登入就可能被遠端執行程式碼,同系列的 CVE-2026-1281 在 1 月底也已被列入。閱讀 →Nextcloud 內建的 Collabora 伺服器漏洞已遭利用:CISA 列入清單,26.4.303 以前都要更新Nextcloud 的 Collabora Online 內建 CODE 伺服器有個作業系統指令注入漏洞(CVE-2026-110447),已在實際攻擊中被利用。CISA 在 10 月 23 日把它列入已知遭利用漏洞清單,版本低於 26.4.303 的自架主機要更新並檢查。閱讀 →