觀點 · 資訊分享
Ivanti EPMM 的免登入程式碼注入漏洞被 CISA 列入「已遭利用」清單:處理期限只給 3 天
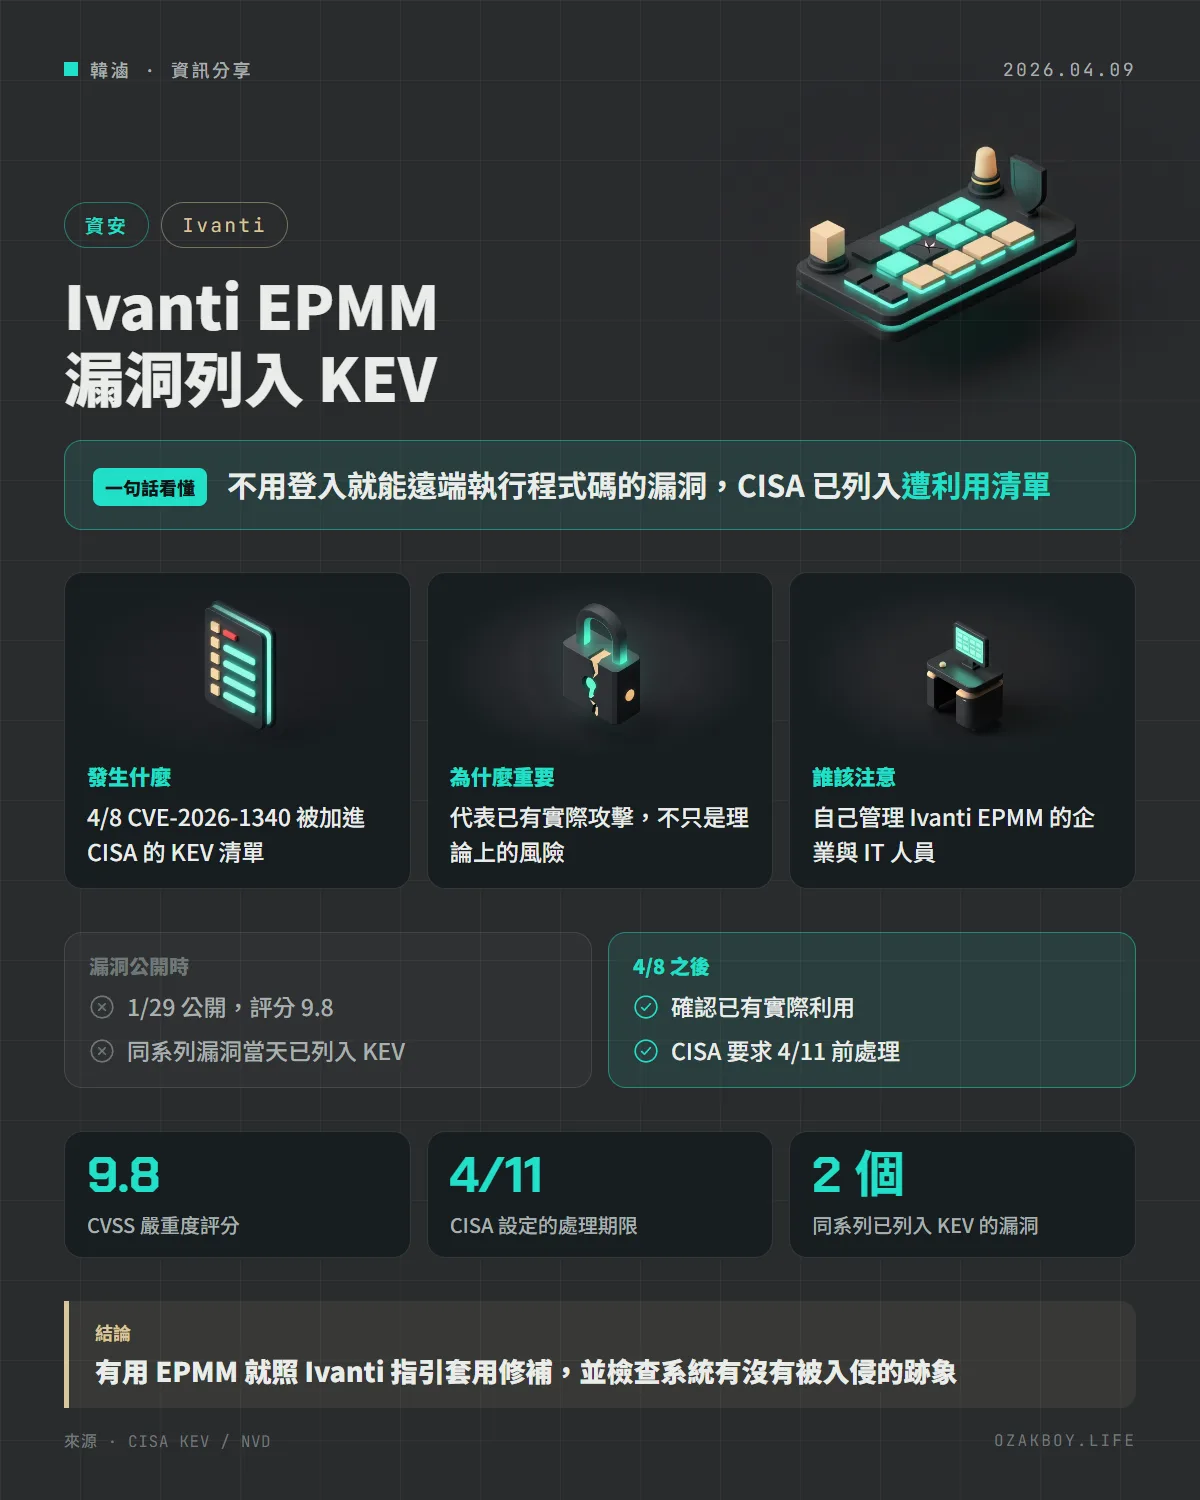
CISA 在 4 月 8 日把 Ivanti Endpoint Manager Mobile(EPMM)的 CVE-2026-1340 加進已知遭利用漏洞(KEV)清單。這個漏洞不用登入就可能被遠端執行程式碼,同系列的 CVE-2026-1281 在 1 月底也已被列入。
- 發布
- 2026-04-09
- 篇幅
- 約 3 分鐘 · 1,419 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
一句話看懂:CISA 在 4 月 8 日把 Ivanti EPMM 的 CVE-2026-1340 列入「已知遭利用」清單,這個漏洞不用登入就可能被遠端執行程式碼,有用的單位要盡快處理。
先用白話講:這是什麼狀況?
想像一家公司用一套「總機系統」管理所有員工的手機與平板。這套系統的後台,竟然有個地方會把外來的文字當成指令執行(這就是程式碼注入)。攻擊者不用登入、也不用有帳號,就可能叫它做事。
更要緊的是,這次不是「理論上有風險」:CISA 把它放進 KEV(已知遭利用漏洞)清單,代表已有證據顯示它被拿來攻擊現實中的系統。
發生什麼事
- 產品:Ivanti Endpoint Manager Mobile(EPMM)
- 漏洞:CVE-2026-1340,類型是程式碼注入(CWE-94)。官方描述是攻擊者可在未登入的情況下遠端執行程式碼
- 評分:NVD 資料顯示 CVSS 9.8,屬於嚴重等級
- 時間線:漏洞編號在 2026 年 1 月 29 日公開;CISA 在 4 月 8 日加入 KEV,處理期限設在 4 月 11 日
- 同系列:CVE-2026-1281 同樣是 EPMM 的程式碼注入漏洞,已在 1 月 29 日列入 KEV
- 勒索軟體:CISA 標示「是否被勒索軟體活動利用」為「未知」
CISA 建議怎麼做?
CISA 在 KEV 條目中寫的要求大致是:
- 照 Ivanti 的指引評估自己是否暴露在風險中
- 檢查所有可從網際網路連到、且受影響的 Ivanti 產品,看有沒有被入侵的跡象
- 盡快套用廠商提供的最終緩解措施
- 如果沒有緩解措施可用,就考慮停止使用該產品
給開發者的技術細節
- 漏洞類型為 CWE-94(程式碼生成控制不當,即程式碼注入)
- CISA 條目附上了 Ivanti 的安全公告連結,內容同時涵蓋 CVE-2026-1281 與 CVE-2026-1340,並提供安全更新套件的下載
- 處理期限的規定主要約束美國聯邦機構,但其他組織也常拿它當優先順序的參考
- 具體的修補版本與步驟,請以 Ivanti 官方安全公告為準(CISA 條目有附連結)
我的看法
這類「管理工具本身有洞」的新聞,對接案的人很有警示意義:企業常把手機管理、遠端管理這類系統放在公網上,因為方便,但它們一旦被攻破,影響的是全公司的裝置。
如果你幫客戶維運這類系統,建議做三件事:確認有沒有用到 Ivanti EPMM、確認版本與是否已套用官方修補、查看系統日誌有沒有可疑的存取。如果只是客戶用的產品,也要提醒他們:被列入 KEV 就是「現在就要處理」,不是「下次維護再說」。
名詞小辭典
- KEV(Known Exploited Vulnerabilities):CISA 維護的已知遭利用漏洞清單。
- 程式碼注入(Code Injection):攻擊者把惡意內容塞給系統,讓系統把它當程式碼執行。
- 遠端程式碼執行(RCE):攻擊者從遠端讓你的伺服器執行指定的程式碼。
- CISA:美國網路安全與基礎設施安全局,負責發布資安警示與漏洞清單。
資料來源
常見問題
KEV 清單是什麼?
CISA(美國網路安全與基礎設施安全局)維護的「已知遭利用漏洞」清單。被列進去,代表已有證據顯示這個漏洞在現實中被拿來攻擊。
這個漏洞跟勒索軟體有關嗎?
CISA 的紀錄是「已知是否被勒索軟體活動利用:未知(Unknown)」,也就是目前沒有確認,也沒有排除。
我該怎麼做?
如果有用 Ivanti EPMM,照 Ivanti 的安全公告套用官方提供的修補或緩解,並檢查可從網際網路連到的 EPMM 有沒有被入侵的跡象。若沒有緩解措施可用,CISA 的說法是考慮停止使用該產品。
接著讀
全部觀點 →Citrix NetScaler 一週內第二個已遭利用漏洞:上週剛修完的版本,這次還要再升一次CISA 把 Citrix NetScaler ADC 與 Gateway 的新漏洞 CVE-2026-88779 列入已遭利用清單,攻擊者不用登入就能讓設備停擺。修補版本比上週 CVE-2026-88771 的修補版還新,上週剛升級的人也要再升一次。閱讀 →客服系統 Zammad 兩個漏洞被列入「已遭利用」清單,但原廠說其中一個還無法確認美國 CISA 把開源客服工單系統 Zammad 的兩個漏洞列入已遭利用清單,兩者串起來可能從遠端一路拿到 root。原廠說第一個只影響已停止支援的 6.5 以前版本,第二個目前還無法確認範圍,建議先升到 7.2.0。閱讀 →FortiMail 郵件閘道 9.8 分漏洞已遭利用:不用登入就能寫檔,CISA 當天列入清單Fortinet 公布 FortiMail 重大漏洞 CVE-2026-104286,攻擊者不必登入,就能透過特製的網路請求在設備上寫入任意檔案,官方確認已遭實際利用。用 FortiMail 的單位要立刻升級或先關掉 IBE 功能。閱讀 →